
 #1
Tools zum Abfangen, Analysieren und Modifizieren von Web-Traffic für Sicherheitstests.
Kitploit empfohlen

 kavryxdev-group/enterprise-abac-gateway
Zero-Trust-Reverse-Proxy und ABAC-Autorisierungs-Gateway in Go mit eingebetteter OPA-Richtlinienauswertung und verteilter Token-Widerrufung.

 davidcarliez/cover
Halte private Daten, interne Infrastruktur und Geheimnisse aus Cloud-Coding-Agents heraus, ohne deinen Workflow zu unterbrechen.
 conviso-archives/firefox_tunnel
Browser-basierter C2-Tunnel, der Payloads über Firefox's cookie.sqlite und automatisch übermittelnde HTML/JS exfiltriert, was einen heimlichen…
 secforce/tunna
Tunna ist eine Sammlung von Werkzeugen, die jede TCP-Kommunikation über HTTP verpackt und tunnelt. Sie kann verwendet werden, um…
 federicodotta/brida
Die neue Brücke zwischen Burp Suite und Frida!
 justmao945/mallory
HTTP/HTTPS-Proxy über SSH
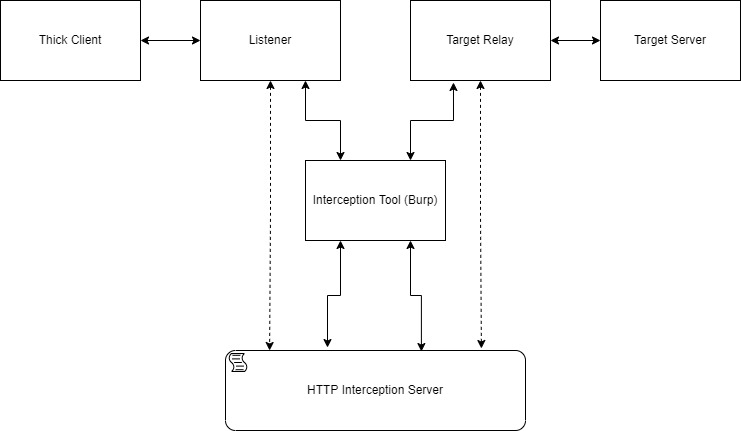 cyberark/mitm_intercept
Eine etwas weniger hackige Methode, um nicht-HTTP-Protokolle durch Burp & andere abzufangen und zu modifizieren.
 tanprathan/mobileapp-pentest-cheatsheet
Das Mobile App Pentest Cheat Sheet wurde erstellt, um eine kompakte Sammlung hochwertiger Informationen zu spezifischen Themen des Penetrationstests…
 rakib-nyc/nullorigin
Nur für Forschungszwecke gedachtes Toolkit zur Robustheit von KI-Wasserzeichen: lokaler Reverse-Proxy entfernt C2PA/EXIF/XMP, Unicode,…
 owasp-modsecurity/modsecurity
ModSecurity ist eine quelloffene, plattformübergreifende Web Application Firewall (WAF)-Engine für Apache, IIS und Nginx. Sie verfügt über eine…
 praetorian-inc/titus
Hochleistungs-Scanner für Geheimnisse. CLI, Go-Bibliothek, Burp Suite-Erweiterung und Chrome-Erweiterung. 487 Erkennungsregeln mit Live-Validierung…
 portswigger/bambdas
Sammlung von Bambdas für Burp Suite Professional und Community.
 joanbono/gurp
In Go geschriebener Burp Commander
 matrixleons/evilwaf
evilwaf ist ein Penetrationstest-Tool, das entwickelt wurde, um gängige Web Application Firewalls (WAFs) zu erkennen und zu umgehen.
 sauravrao637/oproxy
Open-Source-MITM-Proxy zum Abfangen, Untersuchen und Simulieren von Netzwerkverkehr.
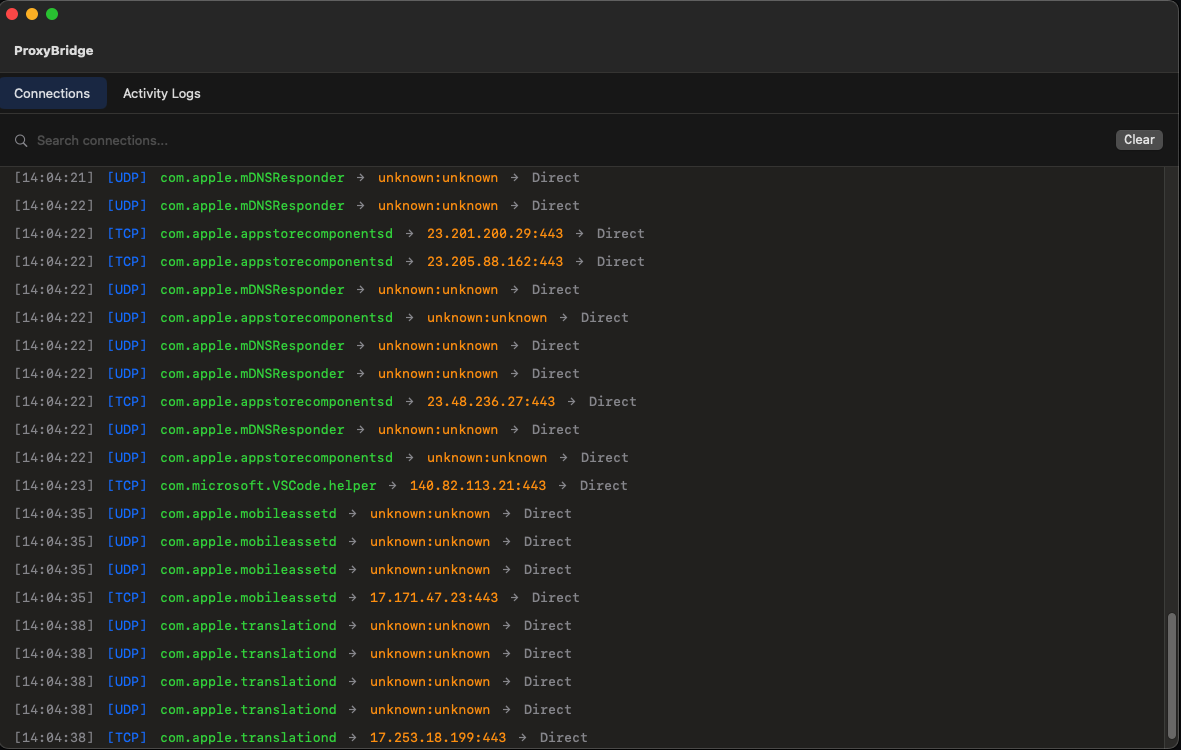 interceptsuite/proxybridge
Simple Proxy Client to force proxy to any Windows/MacOS/Linux Application TCP and UDP traffic
 inaz2/proxy2
HTTP/HTTPS-Proxy in einem einzigen Python-Skript
 t3l3machus/pentest-pivoting
Ein kompakter Leitfaden für Netzwerk-Pivoting bei Penetrationstests / CTF-Challenges.








