
 kavryxdev-group/enterprise-abac-gateway
Zero-Trust-Reverse-Proxy und ABAC-Autorisierungs-Gateway in Go mit eingebetteter OPA-Richtlinienauswertung und verteilter Token-Widerrufung.


Hochperformanter Zero-Trust-Reverse-Proxy und Autorisierungs-Gateway, entwickelt in Go mit eingebetteter Open Policy Agent (OPA)-Engine, Entscheidungslatenz unter 5 ms, Echtzeit-Verteilung der Token-Widerrufung über Redis Pub/Sub und kryptografischer, manipulationsnachweisbarer Audit-Protokollierung.
Moderne cloud-native und mandantenfähige Plattformen erfordern Autorisierungsparadigmen, die weitaus granularer sind als statische rollenbasierte Zugriffskontrolle (RBAC). In Umgebungen mit hohen Sicherheitsanforderungen muss die Autorisierung dynamisch zusammenführen, wer der Anfragende ist (Subjekt), welche Aktion er ausführen möchte (Aktion), welche Datenklassifizierung gilt (Ressource) und welcher operative Echtzeitkontext vorliegt (Umgebung).
Das Enterprise-Gateway für feingranulare ABAC fungiert als zentraler Policy Enforcement Point (PEP) und Policy Decision Point (PDP) vor Backend-Microservices. Es wurde entwickelt, um NIST SP 800-162 (ABAC), NIST SP 800-207 (Zero-Trust-Architektur) und RFC 7519 (JSON Web Tokens) zu entsprechen, und eliminiert Autorisierungslatenz, indem Rego-Richtlinien direkt in den Speicherbereich des Go-Prozesses kompiliert werden. Dadurch werden prozessexterne Netzwerksprünge vermieden, während die verteilte Konsistenz über Cluster-Instanzen hinweg erhalten bleibt.
ALLOW / DENY) wird in einer ausschließlich anhängenden SHA-256-Hash-Kette ($\text{Hash}n = \text{SHA-256}(\text{Hash}{n-1} + \text{Snapshot}_n)$) erfasst und asynchron in PostgreSQL für SOC 2 Type II- und ISO 27001-Audit-Trails persistiert.Das Gateway ist in eine Data Plane mit ultrageringer Latenz (HTTP-Reverse-Proxy & In-Memory-PDP), eine isolierte Control Plane (Admin-API für Richtlinien- und Widerrufsverwaltung) und resiliente State- & Persistence-Tiers (Redis 7 & PostgreSQL 16) unterteilt.
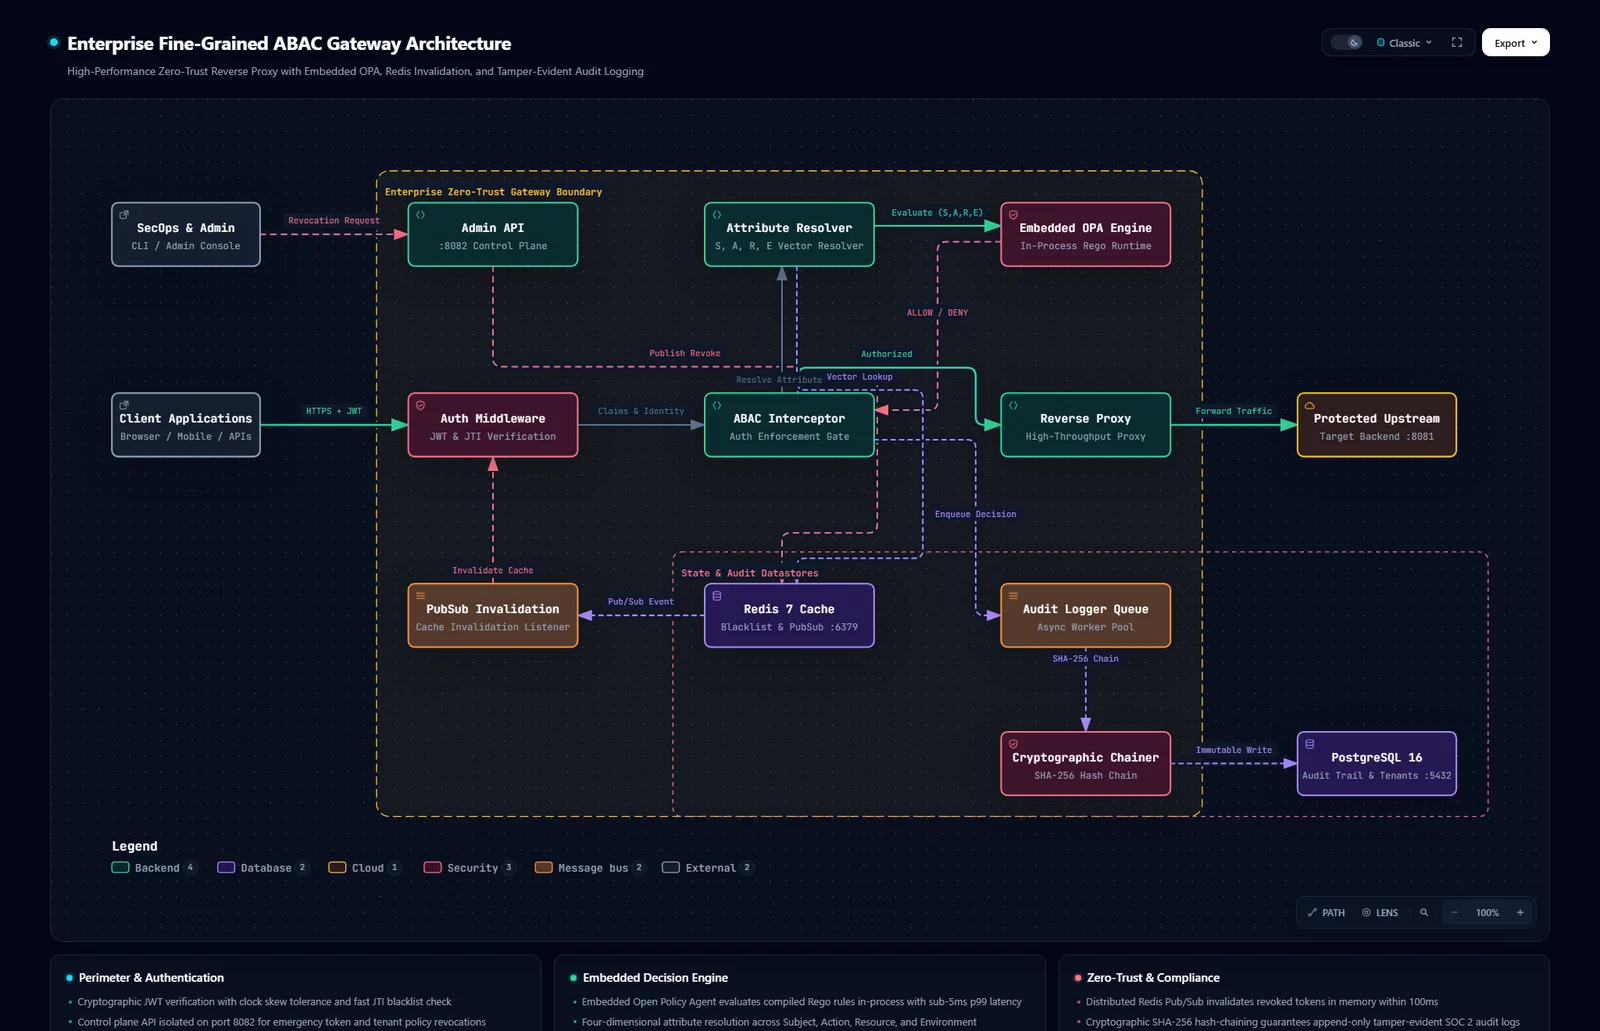
Abbildung 1: Hochrangiges Systemarchitekturdiagramm, erstellt mit Archify.
👉 🔍 Hier klicken, um das interaktive Archify-Diagramm zu öffnen (Unterstützt Dark-/Light-Themes, klickbare Knoten und detaillierte Komponenteninspektion)
graph TD
    subgraph Clients["Perimeter & External Consumers"]
        ClientApp["Client Applications (SPA / Mobile / Microservices)"]
        SecOps["SecOps & Admin Console"]
    end

    subgraph DataPlane["Enterprise Zero-Trust Gateway (:8080)"]
        direction TB
        AuthMid["Auth Middleware (JWT, JTI, Leeway)"]
        PEP["ABAC Interceptor (PEP Gate)"]
        Resolver["Attribute Resolver (S, A, R, E)"]
        OPA["Embedded OPA Engine (Rego Runtime)"]
        Proxy["Reverse Proxy (httputil)"]
        PubSubLis["PubSub Invalidation Listener"]
        AuditLog["Non-Blocking Audit Logger"]
        HashChain["SHA-256 Cryptographic Chainer"]
    end

    subgraph ControlPlane["Control Plane (:8082)"]
        AdminAPI["Admin API (Revocations & Health)"]
    end

    subgraph StateTier["Distributed State & Persistence"]
        Redis["Redis 7 (Vector Cache & Blacklist :6380)"]
        Postgres["PostgreSQL 16 (Ledger & Tenant DB :5433)"]
    end

    subgraph UpstreamTier["Target Services"]
        Upstream["Protected Upstream API (:8081)"]
    end

    ClientApp -->|"HTTPS + Bearer JWT"| AuthMid
    SecOps -->|"Admin Key Auth"| AdminAPI
    AdminAPI -->|"Publish JTI Revocation"| Redis
    Redis -.->|"Pub/Sub Channel (<=100ms)"| PubSubLis
    PubSubLis -->|"Invalidate Local LRU"| AuthMid

    AuthMid -->|"Verified Identity Claims"| PEP
    PEP -->|"Build Evaluation Context"| Resolver
    Resolver -.->|"Query Vectors"| Redis
    Resolver -->|"Vector (S, A, R, E)"| OPA
    OPA -->|"ALLOW / DENY (<5ms SLA)"| PEP

    PEP -->|"Authorized Traffic"| Proxy
    Proxy -->|"Reverse Proxy Forward"| Upstream
    PEP -.->|"Async Decision Record"| AuditLog
    AuditLog -->|"Hash Chain Generation"| HashChain
    HashChain -->|"Append-Only Immutable Write"| Postgres

