
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 sumanrox/rschunter
Mass Hunting & Exploitation PoC für CVE-2025-55182 & CVE-2025-66478
 justakazh/mass_cve-2021-41773
MASS CVE-2021-41773
 mr-xn/cve-2022-24112
CVE-2022-24112:Apache APISIX apisix/batch-requests RCE
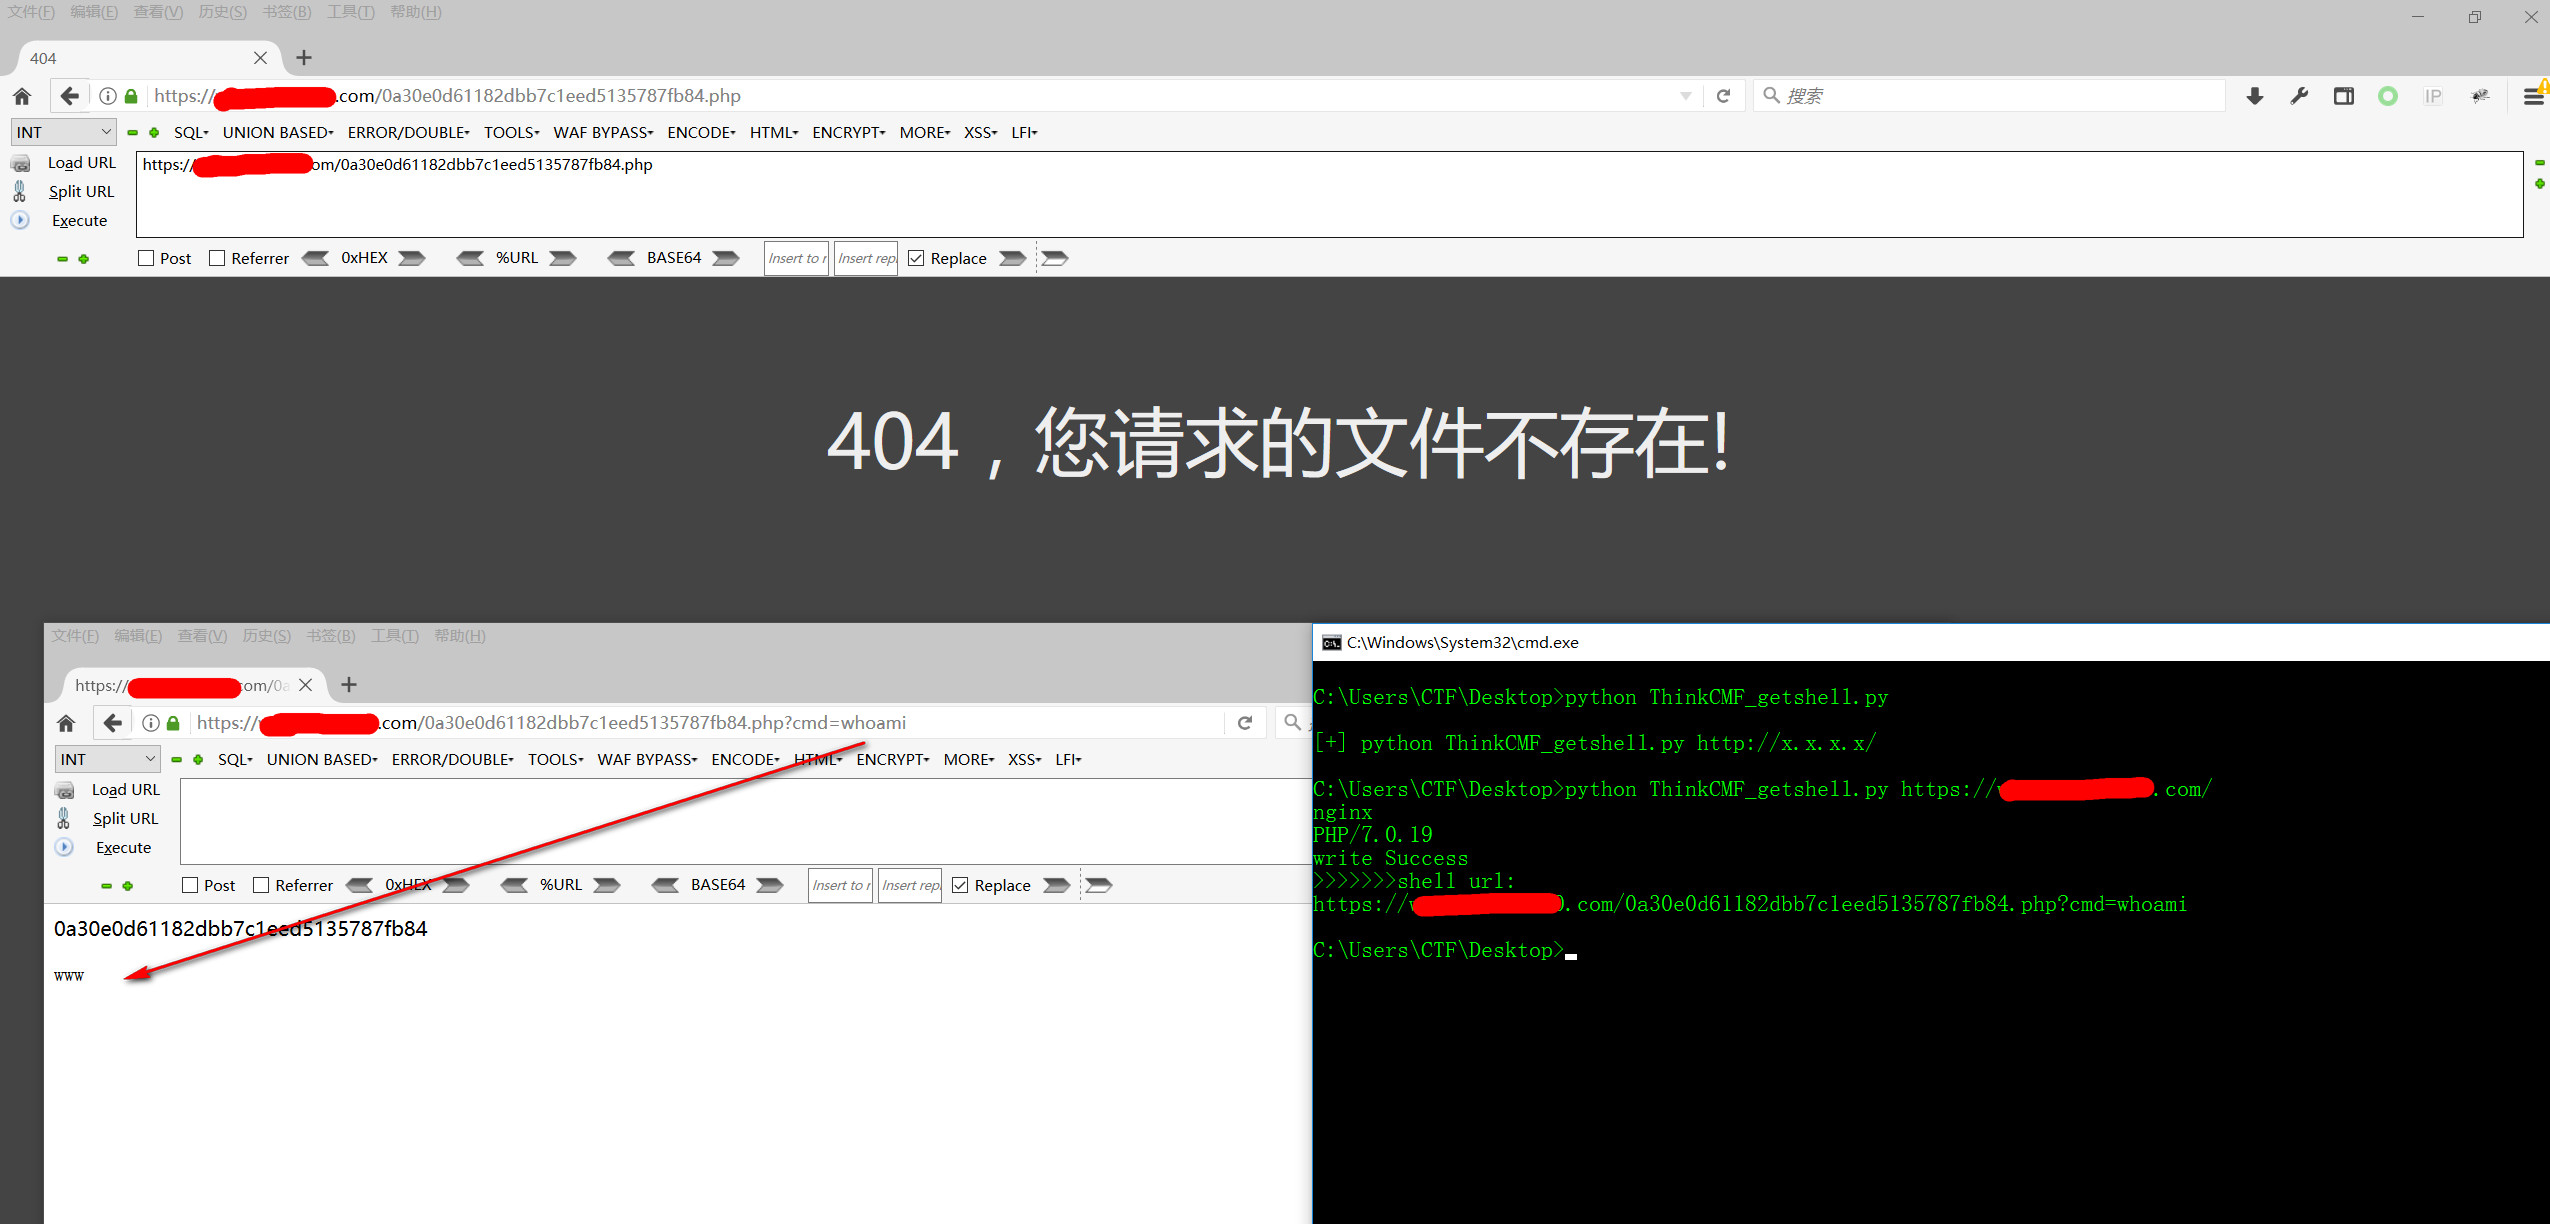 jas502n/thinkcmf_getshell
ThinkCMF-Framework-Schwachstelle für beliebige Dateieinbindung
 holygu/cve-2023-42442
Go-basierter Exploit für die JumpServer-Schwachstelle bei unbefugtem Zugriff (CVE-2023-42442) mit einer Ein-Befehl-Ausführungsschnittstelle für…
 lz2y/cve-2021-2394
Proof-of-Concept-Exploit für CVE-2021-2394, eine Schwachstelle zur Remote-Codeausführung in Oracle WebLogic Server. Nutzt LDAP- oder…
 infobyte/ai-pentest-agent
Eigenständiger autonomer KI-Pentest-Agent mit einer Plan→Act→Judge-Schleife, generischen Skills, einer Sperre für destruktive Aktionen und…
 knqyf263/cve-2019-6340
Umgebung für CVE-2019-6340 (Drupal)
 d0n601/pentest-cheat-sheet
Es gibt da draußen viele Cheat-Sheets, aber das hier ist meins.
 kiddo-pwn/cve-2024-50629_50631
N-day Exploit für Synology BeeStation RCE von DEVCORE (Pwn2Own 2024)
 jofpin/compaxss
Reflektiertes XSS (Cross-Site-Scripting) umgehen
 pwnedshell/larascript
Laravel RCE Exploit. CVE-2018-15133
 t0kx/exploit-cve-2015-1427
Elasticsearch 1.4.0 < 1.4.2 Remote Code Execution Exploit und anfälliger Container
 0xreadingsteiner/silent-call
Silent;Call — Pre-Authentifizierungs-Remote-Root auf Cisco CUCM 15.x (CVSS 10.0)
 mr-xn/cve-2021-42342
Proof-of-Concept-Exploit für CVE-2021-42342, eine Remote-Code-Ausführungs-Schwachstelle im GoAhead-Webserver, die die LD_PRELOAD-Injektion über CGI…
 eviladan0s/cve-2019-16097
Proof-of-Concept-Exploit für CVE-2019-16097 in Harbor, der die Erstellung von Angreifer-Admin-Konten und das Hochladen bösartiger Images ermöglicht.…
 win3zz/cve-2026-1731
CVE-2026-1731 – Kritische Schwachstelle durch Befehlsinjektion in BeyondTrust Remote Support und Privileged Remote Access aufgrund unsicherer…
 silentsignal/websphere-wsif-gadget
CVE-2020-4464 / CVE-2020-4450








