
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 shirouqwq/cve-2022-2333
SXF VPN RCE
 agienka/blindy
Einfaches Skript zur Automatisierung von Blind-SQL-Injection-Brute-Force-Angriffen
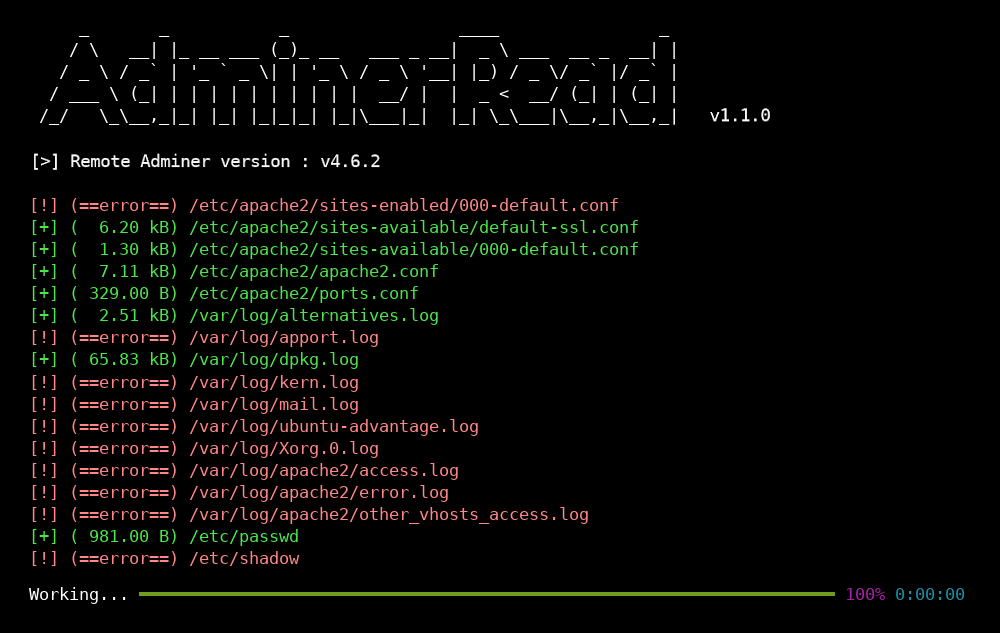 p0dalirius/cve-2021-43008-adminerread
Exploit-Tool für die CVE-2021-43008-Schwachstelle (Arbitrary File Read) in Adminer 1.0 bis 4.6.2
 abdoghazy2015/ofbiz-cve-2023-49070-rce-poc
Pre-auth-RCE-Proof-of-Concept für Apache OFBiz CVE-2023-49070, das die Java-Deserialisierung über XML-RPC ausnutzt, um auf verwundbaren Versionen…
 zephrfish/cve-2024-4577-php-rce
PHP RCE PoC für CVE-2024-4577, geschrieben in bash, go, python und einer nuclei-Vorlage
 doocop/cve-2022-30190
Reproduktion der Remote-Codeausführung-Schwachstelle CVE-2022-30190 (Follina) in Microsoft Office Word über bösartige docx/rtf-Dateien mit…
 nettitude/cve-2024-20356
Dies ist ein Proof of Concept für CVE-2024-20356, eine Befehlsinjektionsschwachstelle in Ciscos CIMC.
 mpgn/cve-2019-7609
RCE in Kibana-Versionen vor 5.6.15 und 6.6.0 im Timelion-Visualizer
 watchtowrlabs/fortios-auth-bypass-check-cve-2024-55591
Python-Skript zur Erkennung der FortiOS-Authentifizierungsumgehung (CVE-2024-55591) durch Abfragen von WebSocket-Verbindungen zur…
 imabee101/cve-2023-44487
PoC-Skript für HTTP/2 Rapid Reset (CVE-2023-44487), das manipulierte HTTP/2-Streams sendet, um Denial-of-Service-Bedingungen auf anfälligen Servern,…
 xuechiyaobai/cve-2019-9810-poc
Array.prototype.slice falsche Alias-Informationen.
 ambionics/owncloud-exploits
ownCloud-Exploits für CVE-2023-49105
 csenox/gitlab-exiftool-rce
Python-Exploit, der Remote Code Execution auf GitLab-Versionen vor 13.10.3 erreicht, indem er das ExifTool-DjVu-Parsing über…
 alt3kx/cve-2021-26084_poc
Proof-of-Concept-Exploit für CVE-2021-26084, eine OGNL-Injection-Schwachstelle in Confluence Server und Data Center, der eine nicht authentifizierte…
 flyteas/struts2-045-exp
Struts2 S2-045(CVE-2017-5638)Exp mit GUI
 imbas007/cve-2026-42533
Exploit für einen Heap-Pufferüberlauf in nginx (CVE-2026-42533), der Pre-Auth-RCE durch Two-Pass-Capture-Clobbering ermöglicht. Enthält Module für…
 idealdreamlast/cve-2020-9484
Reproduktion der Apache-Tomcat-Session-Deserialisierungs-Codeausführungs-Schwachstelle mit Kali 2.0
 dragoneeg/struts2-048
Python-basierter Proof-of-Concept-Exploit für CVE-2017-9791 (Apache Struts2 S2-048) mit Check- und Befehlsausführungsmodi für Penetrationstests.








