
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 metthk/cve-2023-48084-revised
Python-PoC, der zeitbasierte Blind-SQLi in Nagios XI ausnutzt, um Datenbankinhalte zu extrahieren, mit Multithread-Binärsuche-Extraktion und…
 qianlijaingshan/ragflow-audit
RAGFlow Drei-Schwachstellen-Audit-Tool (CVE-2026-28797 / CVE-2026-24770 / CVE-2025-69286)
 mluex0/cve-2026-23744-poc
CVE-2026-23744 ist eine nicht authentifizierte Befehlsinjizierung in MCPJam Inspector ≤1.4.2 über /api/mcp/connect. Dieser POC nutzt sie aus, indem…
 cuteecat/cve-2026-9198
CVE-2026-9198-Exploit-Code
 g0d150ne/xss2shell
Nutzt eine Pre-Auth-XSS-Schwachstelle in WordPress (CVE-2026-64638) aus, um Remote-Codeausführung zu erlangen, und installiert eine…
 g0d150ne/wp2shell
Modulares WordPress-Pre-Auth-Exploit-Framework, das SQL-Injection und Authentifizierungsumgehung kombiniert, um Remote-Codeausführung, interaktive…
 g0d150ne/cve-2025-2945
Exploit für die Remote Code Execution (RCE)-Sicherheitslücke in pgAdmin4, die die Versionen 8.10 bis 9.1 betrifft.
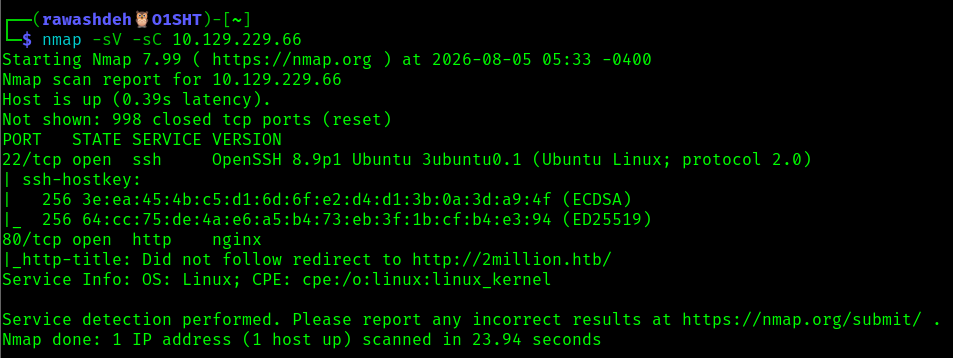 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion Machine-Writeup — JWT-/Invite-Code-Bypass, IDOR, Command-Injection und CVE-2023-0386 Privilege Escalation.
 sfewer-r7/cve-2026-55040
Proof-of-concept-Exploit für Microsoft SharePoint CVE-2026-55040, der JWT-Tokens fälscht, die Authentifizierung umgeht, Metadaten automatisch erkennt…
 rogerzeferino/cve-2019-17558-apache-solr-rce
CTF-Write-up, das die Ausnutzung von CVE-2019-17558 in Apache Solr dokumentiert und Aufklärung, Einschränkungen von Metasploit, manuelle…
 murrez/cve-2026-65891
# CVE-2026-65891 PoC — Schwachstelle beim Umbenennen von Dateien im Joomla Content Editor (Authentifizierung erforderlich, behoben in JCE 2.20.2)
 nikitapark/cve-2023-50164-poc
CVE-2023-50164 PoC-Anwendung & Exploit-Skript
 cyb3rk0ala/thm-magnusbilling-cve-2023-30258-exploit
Schritt-für-Schritt-Anleitung zur Ausnutzung von CVE-2023-30258 (MagnusBilling RCE) und zur Privilegienerweiterung durch eine…
 procjevt/cve-2026-9198
Exploit-Skript für CVE-2026-9198, das IBM Langflow angreift, mit Proof-of-Concept-Code zur Validierung von Schwachstellen und zur Unterstützung…
 nside-attack-logic/cimcown
PoC-Toolkit zum Ausnutzen von Cisco IMC RCE CVE-2026-20200
 iamdremig/cve-2026-15598
Proof-of-Concept für CVE-2026-15598, eine Prototype-Pollution-Schwachstelle in der setNestedValue-Funktion von AntV Layout 2.0.0, die es Angreifern…
 iamdremig/cve-2026-65591
PoC-Exploit für einen Sanitizer-Bypass im n8n-Legacy-Ausdrucksbewerter, der authentifizierten Workflow-Erstellern eine Codeausführung auf Host-Ebene…
 unpredictable21/cve-2026-75429_powerjob_friend_process_rce
Nicht authentifizierter Remote-Code-Execution-Exploit für PowerJob Server über Groovy-Injection im /friend/process-Endpunkt, der die Ausführung…








