

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Webanwendungs-Exploitation — Seite 83 | Kitploit
Kategorien

Webanwendungs-Exploitation

Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).

Kitploit empfohlen
Top-Tools

10 ausgewählt
sqlmap preview#1

sqlmap

GitHubsqlmapproject/sqlmap
38.2kvor 1 Tag
beef preview#2

beef

GitHubbeefproject/beef
11.0kvor 3 Tagen
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4kvor 12h 54m
zaproxy preview#4

zaproxy

GitHubzaproxy/zaproxy
15.6kvor 17h 17m
XSStrike preview#5

XSStrike

GitHubs0md3v/xsstrike
15.1kvor 1 Jahr
ffuf preview#6

ffuf

GitHubffuf/ffuf
16.5kvor 1 Monat
dirsearch preview#7

dirsearch

GitHubmaurosoria/dirsearch
14.6kvor 17 Tagen
feroxbuster preview#8

feroxbuster

GitHubepi052/feroxbuster
8.0kvor 8 Tagen
nikto preview#9

nikto

GitHubsullo/nikto
10.6kvor 3 Monaten
wpscan preview#10

wpscan

GitHubwpscanteam/wpscan
9.7kvor 1 Tag
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
14979 Ergebnisse
CVE-2026-34910-unifi-poc preview

CVE-2026-34910-unifi-poc

GitHubgagaltotal/cve-2026-34910-unifi-poc

Proof-of-Concept-Exploit für UniFi OS CVE-2026-34910 Authentifizierungs-Bypass, der Befehlsinjizierung/RCE ermöglicht, sowie CVE-2026-34909…

vulnerability-analysisexploitationweb-application-exploitation+2
vor 3 Monaten
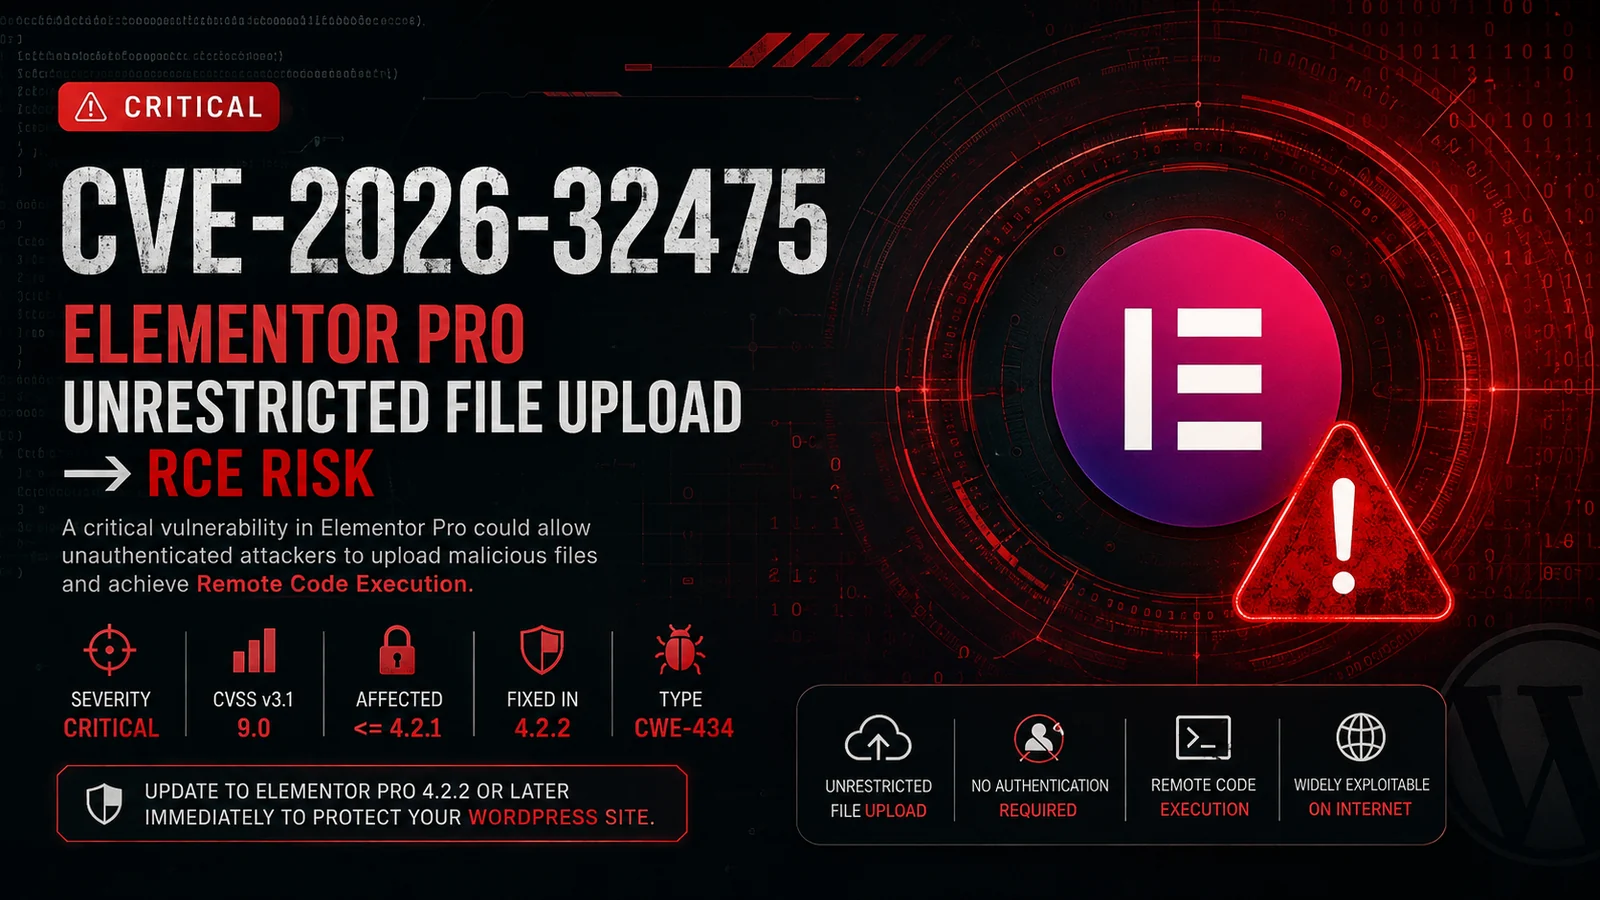
CVE-2026-32475 preview

CVE-2026-32475

GitHubashrafzaryouh/cve-2026-32475

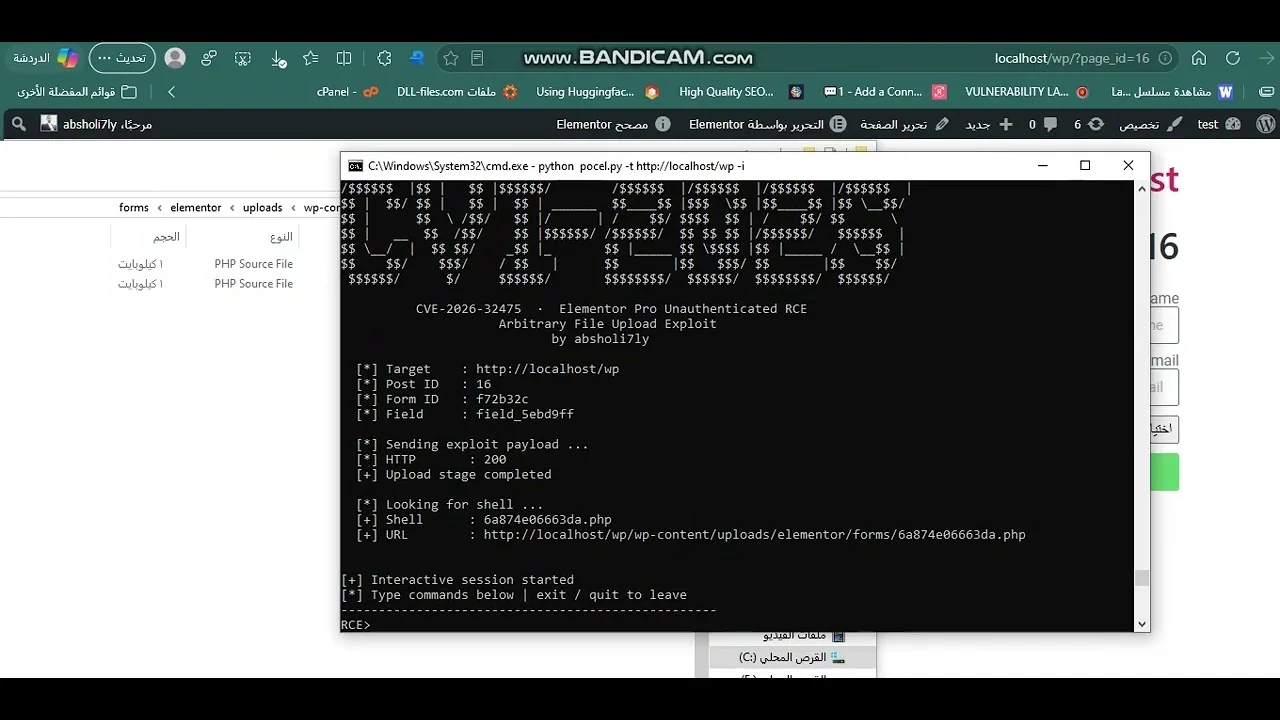
Beratungsdokumentation für CVE-2026-32475, eine kritische uneingeschränkte Datei-Upload-Schwachstelle (CWE-434) in Elementor Pro, die zu RCE führt,…
defensive-toolsvulnerability-analysisweb-application-exploitation+2
vor 3 Monaten
CVE-2026-32475 preview

CVE-2026-32475

GitHub0xblackash/cve-2026-32475

Technische Analyse und Erkennungshinweise für einen kritischen uneingeschränkten Datei-Upload in Elementor Pro (CVE-2026-32475), der zu Remote Code…

vulnerability-analysisweb-application-exploitationweb-security+2
vor 3 Monaten
CVE-2022-22963 preview

CVE-2022-22963

GitHubr4y-br/cve-2022-22963

Python-Automatisierungsskript, das CVE-2022-22963 reproduziert, eine kritische SpEL-Injection in Spring Cloud Function, die eine Reverse Shell in…
vulnerability-analysisexploitationweb-application-exploitation+3
vor 3 Monaten
CVE-2020-13671 preview

CVE-2020-13671

GitHubdungsocool/cve-2020-13671

Detaillierte Analyse und Proof-of-Concept für CVE-2020-13671, eine Drupal-Core-Sicherheitslücke zur Remote-Codeausführung über Datei-Upload,…
vulnerability-analysisexploitationweb-application-exploitation+2
vor 3 Monaten
CVE-2020-13671-old preview

CVE-2020-13671-old

GitHubdungsocool/cve-2020-13671-old

CVE-2020-13671 - Drupal-RCE über Datei-Upload: Schwachstellenanalyse und PoC
vulnerability-analysisexploitationweb-application-exploitation+3
vor 3 Monaten
CVE-2026-62911 preview

CVE-2026-62911

GitHubhypnguyen1209/cve-2026-62911

Proof-of-Concept-Exploit für CVE-2026-62911: Pre-Auth-RCE auf Microsoft Exchange über NTLM-Relay an MRSProxy, mit dem eine ASPX-Webshell zur…
vulnerability-analysisexploitationweb-application-exploitation+2
203vor 3 Monaten
CVE-2026-47883 preview

CVE-2026-47883

GitHubdaehyuh/cve-2026-47883

Minimaler Proof-of-Concept für den Open Redirect im Spring Framework UrlHandlerFilter (CVE-2026-47883), der demonstriert, wie manipulierte…
vulnerability-analysisexploitationweb-application-exploitation+1
1vor 3 Monaten
CVE-2026-74252 preview

CVE-2026-74252

GitHubtoanln-cov/cve-2026-74252

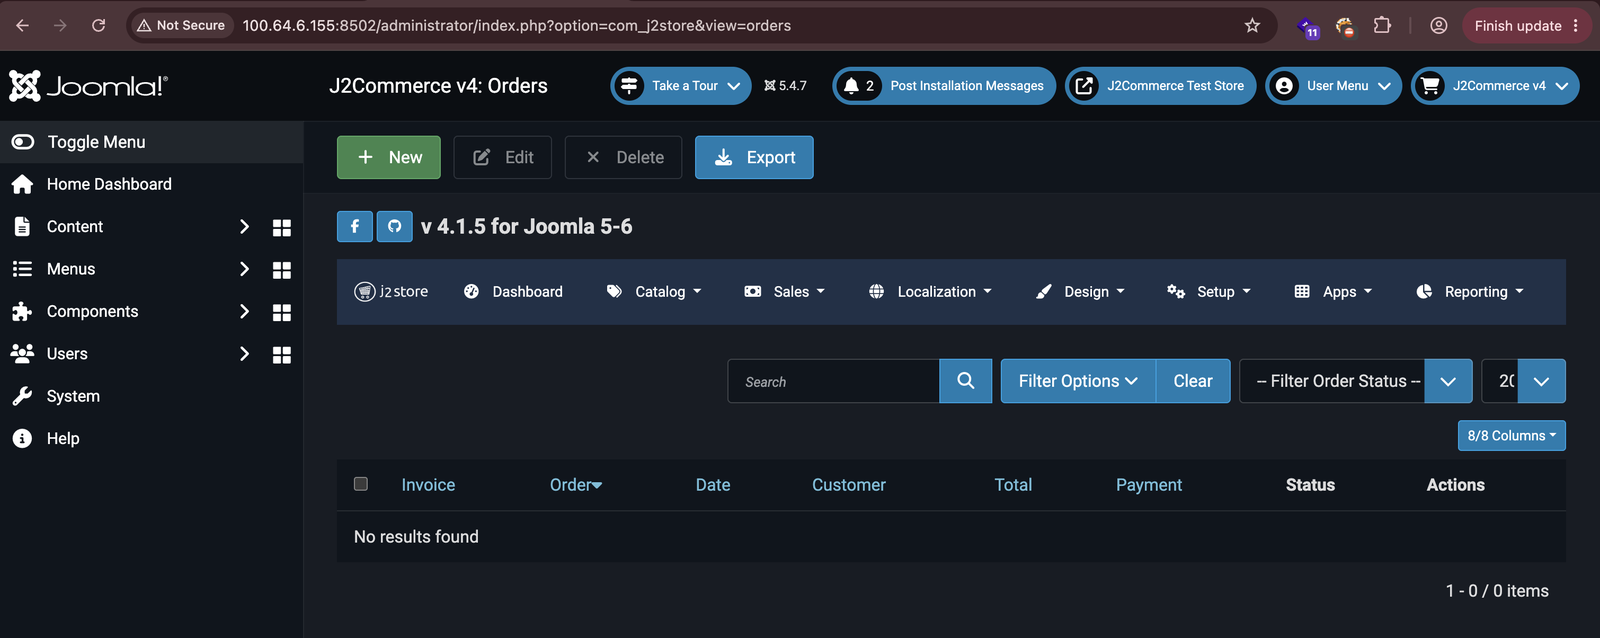
Stored XSS im Gast-Checkout von J2Commerce durch Cookie-Filter-Bypass
vulnerability-analysisexploitationweb-application-exploitation+1
vor 3 Monaten
Elementor-Pro-Unauthenticated-Arbitrary-File-Upload-to-RCE preview

Elementor-Pro-Unauthenticated-Arbitrary-File-Upload-to-RCE

GitHubabsholi7ly/elementor-pro-unauthenticated-arbitrary-file-upload-to-rce

CVE-2026-32475 Das Datei-Upload-Feld der Elementor-Pro-Formulare führt die Validierung und Dateiverarbeitung in zwei getrennten Schleifen mit…
payload-generationvulnerability-analysisexploitation+2
14vor 3 Monaten
CVE-J2store-2026 preview

CVE-J2store-2026

GitHubmurrez/cve-j2store-2026

PoC für J2Store CVE-2026-67358–67362 (J2Commerce-Sicherheitshinweis August 2026)
vulnerability-analysisexploitationweb-application-exploitation+2
vor 3 Monaten
JCEzploit-CVE-2026-48907 preview

JCEzploit-CVE-2026-48907

GitHubcerberusmrxi/jcezploit-cve-2026-48907

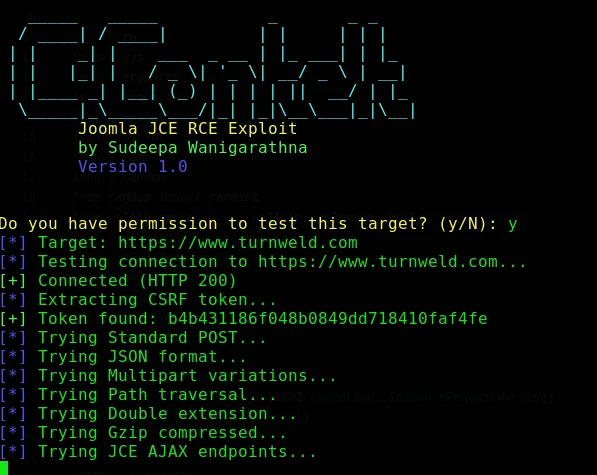
Automatisierter RCE-Exploit für Joomla JCE (CVE-2026-48907) mit interaktiver Shell, Batch-Befehlsausführung, Dateidownload und Proxy-Unterstützung…

vulnerability-analysisexploitationweb-application-exploitation+3
vor 3 Monaten
CVE-2026-58455-PoC preview

CVE-2026-58455-PoC

GitHubboreas37/cve-2026-58455-poc

PoC für CVE-2026-58455: Dockwatch <=0.6.567 nicht authentifiziertes RCE. Nur Python-Standardbibliothek.

container-securityvulnerability-analysisexploitation+3
2vor 3 Monaten
CVE-2026-76564 preview

CVE-2026-76564

GitHubtoanln-cov/cve-2026-76564

Gespeichertes XSS über User-Agent in der Admin-Bestellansicht in PhocaCart
vulnerability-analysiscode-analysisexploitation+3
vor 3 Monaten
CVE-2026-76565 preview

CVE-2026-76565

GitHubtoanln-cov/cve-2026-76565

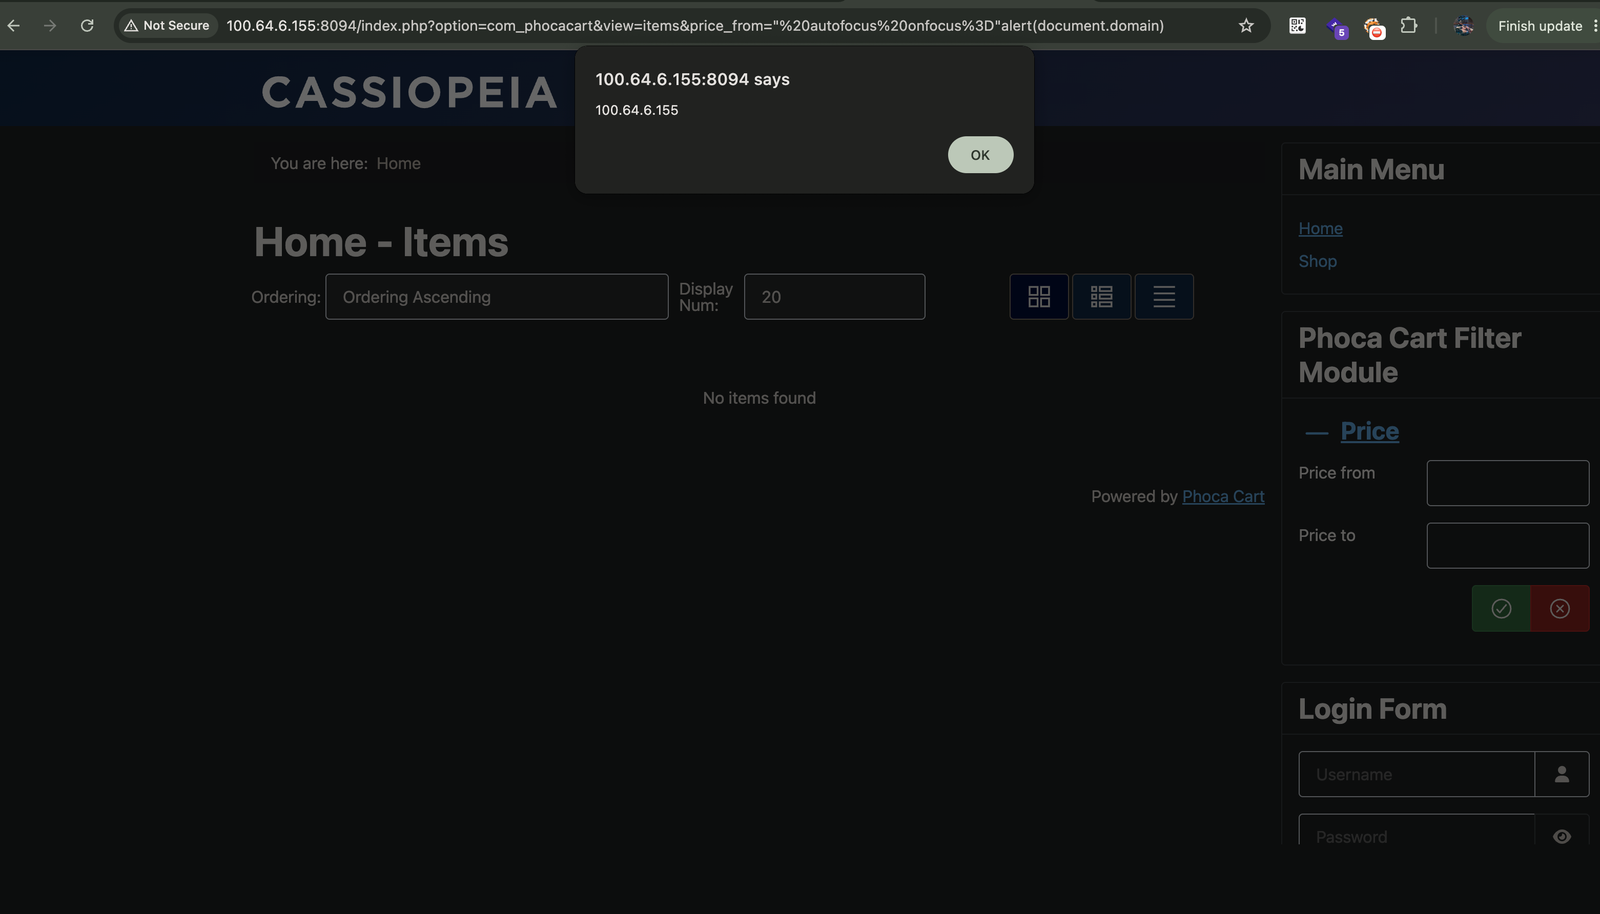
Reflektiertes XSS über die Filterparameter price_from und price_to in PhocaCart
vulnerability-analysisexploitationweb-application-exploitation+2
vor 3 Monaten
CVE-2025-69212-Exploit preview

CVE-2025-69212-Exploit

GitHubpasindu-sd/cve-2025-69212-exploit

Automatisierter Exploit für die Befehlsinjektion CVE-2025-69212 in OpenSTAManager mit Admin-Authentifizierung, Hochladen bösartiger ZIP-Dateien sowie…

exploitationweb-application-exploitationpenetration-testing+2
vor 3 Monaten
CVE-2026-64824-PoC preview

CVE-2026-64824-PoC

GitHubboreas37/cve-2026-64824-poc

CVE-2026-64824 — Home Assistant Backup-Wiederherstellung Symlink-Pfadtraversal → Root-RCE. Erster funktionierender PoC, verifiziert auf echter HA…
iot-securityvulnerability-analysisexploitation+2
1vor 3 Monaten
CVE-2026-69084-PoC preview

CVE-2026-69084-PoC

GitHubboreas37/cve-2026-69084-poc

CVE-2026-69084/69085 — SiYuan beliebige SQL-Ausführung über searchEmbedBlock + searchDocs SQLi (CVSS 9.9). Verifiziert auf v3.7.2, zurückgewiesen auf…


vulnerability-analysisexploitationweb-application-exploitation+3
1vor 3 Monaten
Zurück1…828384…100Weiter







