
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 horkimhab/cve-2026-73570
Proof-of-Concept-Exploit für eine aktiv ausgenutzte Schwachstelle der Zimbra Collaboration Suite, entwickelt für autorisierte Penetrationstests und…
 horkimhab/cve-2026-35273
CVE-2026-35273
 red-darkin/cve-2026-18963-keycloak
Proof-of-Concept-Exploit für CVE-2026-18963, eine kritische Umgehung des Keycloak-Reset-Credentials-Mechanismus, die eine nicht authentifizierte…
 lolw0/opensta-exploit
Proof of Concept (PoC) zu CVE-2025-69212 im Zusammenhang mit der Verarbeitung von P7M-Dateien
 khwajasaad267-coder/cve-2024-4577-lab
# Docker-basiertes CTF-Labor zur Demonstration von CVE-2024-4577 PHP-CGI-Argumentinjektion, die zu RCE führt. Enthält verwundbares PHP 5.4.1 CGI,…
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
Ein auf Python basierender Exploit für Fuel CMS zur Remote-Codeausführung (RCE), der in CVE-2018-16763 erwähnt wird.
 gman0x00/keycloak-cve-2026-18963
PoC, Dockerfile-Playground und Root Cause aus der Patch-Diff-Analyse.
 kalhoralireza/cve-2026-17532-lab
# Docker-Lab zur Demonstration von CVE-2026-17532, einer unauthentifizierten reflektierten XSS in Seraphinite Accelerator, die über eine…
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
Proof-of-Concept-Exploit für die Firefox-BrowsingContext-Autorisierungsumgehung (CVE-2026-4692), der gefälschte IPC-Nachrichten demonstriert, um…
 boreas37/cve-2026-32475-poc
# PoC für CVE-2026-32475: Elementor Pro <=4.2.1 nicht authentifizierter Datei-Upload zu RCE. Nur Stdlib-Python.
 blinky-keys/cve-2026-48060
Proof-of-Concept-Exploit und verwundbare Anwendung, die eine HTML-Injection-Schwachstelle in Litestar 2.21.0 über das CSRF-Token demonstriert, mit…
 jishino567/cve-2026-73570
Python-PoC für CVE-2026-73570, eine SMTP-Befehlsinjektion in Zimbra. Sendet manipulierte RCPT-TO-Payloads, um über swatchdog die Ausführung von…
 finnvle/cve-2022-28906-poc
Python-Proof-of-Concept für eine nicht authentifizierte OS-Befehlsinjektion im TOTOLINK N600R, die den langType-Parameter ausnutzt, um beliebige…
 blackhatexploitation/exploit-for-cve-2026-18963
Exploit für CVE-2026-18963, eine kritische, nicht authentifizierte Kontokompromittierung im reset-credentials-Ablauf von Keycloak, die zwei…
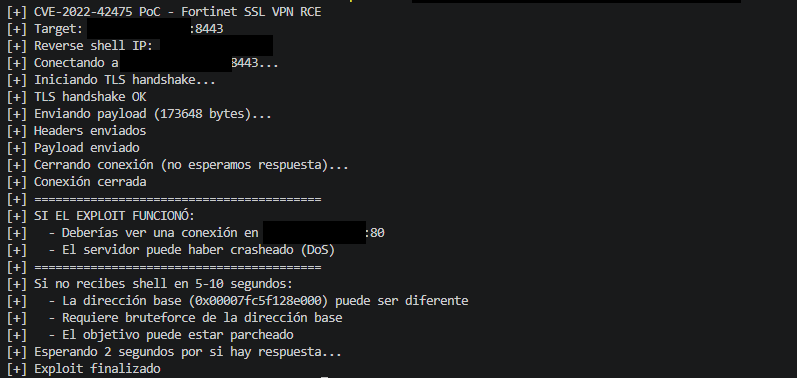 ull0a/cve-2022-42475-poc
Proof of Concept (PoC) für Forschung und kontrollierte Laborvalidierung von CVE-2022-42475, einer kritischen Heap-basierten…
 selecthch/cve-2026-41551
Proof-of-Concept-Exploit für CVE-2026-41551, eine Path-Traversal-Schwachstelle im Siemens ROS# file_server, die das entfernte Lesen von Dateien über…
 slagzz/cve-2026-16348
TP-Link Archer BE800 V1 — VPN-Schlüsselinjektion RCE
 slagzz/cve-2026-9254
TP-Link Archer BE800 V1 — Kindersicherung LAN RCE








