
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 trx-0/cve-2026-72781-craftcms-sandbox-rce
Python-Proof-of-Concept für CVE-2026-72781, eine Craft CMS Twig-Sandbox-Escape, die ein AttributeTypecastBehavior-Gadget verkettet, um…
 6ickzone/helix3-mass-exploiter
Massenscanner und Auto-Write-Tool für CVE-2026-49049, das exponierte Joomla Helix3 onAjaxHelix3-Handler erkennt und unauthentifizierte…
 minanagehsalalma/zte-smartlife-app-pwned
ZTE SmartLife Sicherheitslücken, die zu Account-Übernahme führen: 100K+ Google Play Downloads und CVE-2026-86552 bis CVE-2026-86555.
 nxploited/cve-2026-14894
Multithreaded-Massen-Exploiter, der unauthentifizierte WordPress-Datei-Upload-Schwachstellen in Super Forms und Elementor Pro verkettet, um eine…
 wtfkimi/cve-2026-77078
Beispiel-Repository, das zeigt, wie CVE-2026-77078 in multer ausgenutzt werden kann, mit Anweisungen zur Verwendung auf Englisch und Russisch.
 aranfarzami/cve-2026-89026
PoC-Exploit und Scanner für CVE-2026-89026, der die Authentifizierungsumgehung der Issabel PBXAPI über gefälschte HS256-JWTs bei einzelnen oder…
 hackspeak/cve-2026-94095
PoC für CVE-2026-94095, eine Traceroute-Befehlsinjektion in der Netcore NBR200V2-Firmware über ubus JSON-RPC, die Root-RCE für autorisierte Tests…
 oscar-collado/comfyui-cve-2026-68771-poc
Sicherheitsforschungslabor — nicht authentifizierte RCE über unsichere Deserialisierung in ComfyUI v0.23.0 (CVSS 9.8). Isolierte Docker-Umgebung,…
 exdev994/cve-2026-90817
Python-PoC für CVE-2026-90817, eine unauthentifizierte REDCap-RCE über Survey-Passthrough-Routing und Dateipfad-Injektion, mit einem Docker-Lab und…
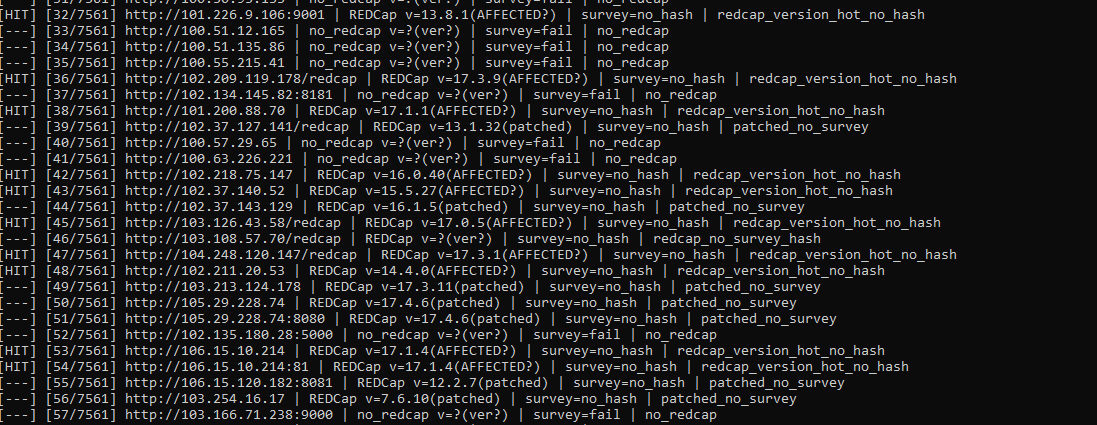 murrez/cve-2026-90817
Python-Checker und Exploit-Hook für CVE-2026-90817, eine kritische unauthentifizierte REDCap-RCE über Survey-__passthru-Routing, mit Massenscanning…
 o-sec/cve-2026-41452-poc
Proof-of-Concept-Exploit für CVE-2026-41452, eine kritische Authentifizierungsumgehung in Krayin CRM <= 2.2.4, die eine unauthentifizierte Übernahme…
 rh33t/cve-2026-33439-poc
Proof of Concept für CVE-2026-33439, eine nicht authentifizierte RCE in OpenAM über Java-Deserialisierung
 akash0x00/zoneminder-1.29-1.30-rce-exploit
Unauthentifizierte SQL-Injection-zu-RCE-Exploit für ZoneMinder 1.29/1.30 (CVE-2016-10204, EDB-41239).…
 murrez/cve-2026-88854
Python-3-PoC-Scanner und Exploit für CVE-2026-88854, eine nicht authentifizierte SQL-Injection in OrdaSoft Joomla Gallery, mit Massenprüfung und…
 serotav/writeups
Sammlung detaillierter und optimierter(?) Write-ups für verschiedene CTF-Herausforderungen
 polosss/by-poloss..-.cve-2026-89274
Python-PoC-Exploit für CVE-2026-89274, eine nicht authentifizierte Schwachstelle zur beliebigen Shortcode-Ausführung in WordPress WP Recipe Maker <=…
 shivamg2004/-ine_shivam_gupta_23104003
CVE-2021-43798 Grafana Unauthenticated Path Traversal - Security Lab | Shivam Gupta | 23104003
 hackspeak/cve-2026-93958
Authentifizierte Command-Injection-PoC für D-Link R95/BE9500 DHMAPI SetTimeSettings, die Root-RCE über NTPServer-Backtick-Injection erreicht, mit…








