
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 murrez/cve-2026-18143
Python-PoC, der CVE-2026-18143 prüft und ausnutzt, eine unauthentifizierte beliebige Dateiupload-Schwachstelle in Addify Request a Quote for…
 langz337/cve-2026-14281
Massenscanner und Single-Target-Exploit für CVE-2026-14281, eine unauthentifizierte Rechteausweitung im WordPress Automation Web Platform Plugin über…
 josemour8/cve-2026-93399
Python-Massenexploit-Scanner für CVE-2026-93399 im Bookly-WordPress-Plugin: Versionserkennung, unauthentifizierte IDOR-Auftrags-Token-Enumeration,…
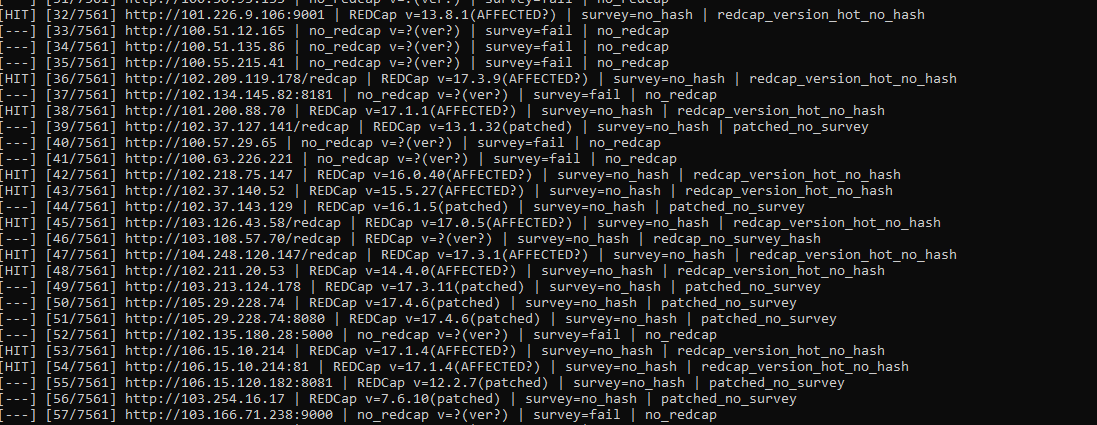 farih123/cve-2026-90817
Python-Checker und konfigurierbarer Exploit-Hook für CVE-2026-90817, Fingerprinting von REDCap-Instanzen, Validierung von Survey-Hashes und Prüfung…
 alzeaty1/security-writeups
CTF-Writeups und Lehrskripte für Websicherheit, Bug-Bounty-Techniken und Netzwerkforensik – mit Leerversionen für aktives Üben.
 svtagan/wp-cve-2026-87902
Schreibgeschütztes PHP-Diagnoseskript, das die WordPress-Version, Core-Prüfsummen, zusätzliche PHP-Dateien und bekannte Plugin-Pfade auf…
 h4ckxel/cve-2025-2005
Proof-of-Concept-Exploit für CVE-2025-2005, eine Schwachstelle für beliebiges Datei-Upload im WordPress Front-End Users Plugin (<=3.2.32). Enthält…
 crowsec-edtech/cve-2026-87902
Python-PoC, das CVE-2026-87902 ausnutzt, einen unauthentifizierten Path Traversal in WordPress locate_template(), der zu LFI und PEAR-basierter RCE…
 murrez/cve-2026-93399
Python-PoC für CVE-2026-93399, eine unauthentifizierte IDOR in Bookly <= 28.2, die Bestell-Token preisgibt, Termine offenlegt und Buchungen…
 murrez/cve-2026-89055
Python-Check/Exploit-PoC für CVE-2026-89055, eine unauthentifizierte Autorisierungsumgehung in Customer Reviews for WooCommerce, die es Angreifern…
 murrez/cve-2026-14281
Unauthentifizierte Rechteausweitung in WordPress WAWP (Automation Web Platform) ≤ 4.8.6 über öffentliche REST-Registrierung und unsanitisierte…
 b4sith-sec/gu3ssweak
Absichtlich verwundbare Android-App für Mobile-Security-Forschung und Bug-Bounty-Praxis - OWASP Mobile Top 10
 murrez/cve-2026-48842
Python-Checker für CVE-2026-48842, eine Pre-Auth-SQL-Injection im virtuser_query-Plugin von Roundcube Webmail. Erkennt Version, Plugin-Pfad und…
 nu11secur1ty/xssight
Bildungsressource zu Cross-Site-Scripting (XSS)-Angriffstechniken, die nicht-persistente, persistente und DOM-basierte Vektoren mit praktischen…
 biitts/cve-2026-72001-pangolin-cross-org-auth-bypass
PoC für CVE-2026-72001 — Pangolin < 1.22.0 organisationsübergreifende Umgehung der Ressourcenauthentifizierung über den…
 joaovicdev/exploit-cve-2026-87902
Vulnerables Lab (Docker) + Python-PoC für CVE-2026-87902 — nicht authentifizierter Path Traversal im WordPress Core (page-template -> LFI -> bedingte…
 cduram/notcve-2026-0014
Proof-of-Concept und Advisory für einen CWE-22-Pfad-Traversal im Drag-and-Drop-Handler von InputLeap, mit Reproduktionsschritten, Exploit-Skript und…
 wingleszy/htb-nexus-walkthrough
Write-up der Maschine Nexus (HTB). Angriffskette: Datenleck in der Git-History → Krayin CRM RCE (CVE-2026-38526) → Rechteausweitung über Git-Interna…








