
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 murrez/cve-2026-85984
Python-PoC für CVE-2026-85984: prüft und nutzt die unauthentifizierte WordPress-Admin-Authentifizierungsumgehung des miniOrange OTP-Plugins (≤5.5.5)…
 antid00t/cve-2026-78006-cve-2026-78159
Asynchrones Massen-Exploit-Tool für das WordPress-Plugin The Events Calendar (CVE-2026-78006, CVE-2026-78159), das unauthentifizierte RCE, PHP-Upload…
 eqstlab/cve-2026-18963
Proof-of-Concept-Exploit für CVE-2026-18963, der eine unauthentifizierte Kontoübernahme durch Umgehung des Reset-Credentials-Ablaufs in…
 ferpalma21/nextjs-scanner
Dieses Skript scannt eine Liste von URLs, um festzustellen, ob sie **Next.js** verwenden, und ermittelt, ob sie für **CVE-2025-29927** anfällig sind.…
 boreas37/cve-2026-88008-poc
Nur auf die Standardbibliothek gestützter Python-PoC für CVE-2026-88008: nutzt die Traefik-h2c-Upgrade-Weiterleitung aus, um an Routern und…
 khush-613/cve-2026-44011-poc
Python-Proof-of-Concept-Exploit für CVE-2026-44011, eine authentifizierte RCE in Craft CMS über Yii-Behavior-Injection, mit zweistufiger Erfassung…
 khush-613/cve-2026-34990-poc
Proof-of-Concept-Exploit für CVE-2026-34990, eine lokale Rechteausweitung in CUPS 2.4.16 durch beliebiges Schreiben von Dateien über…
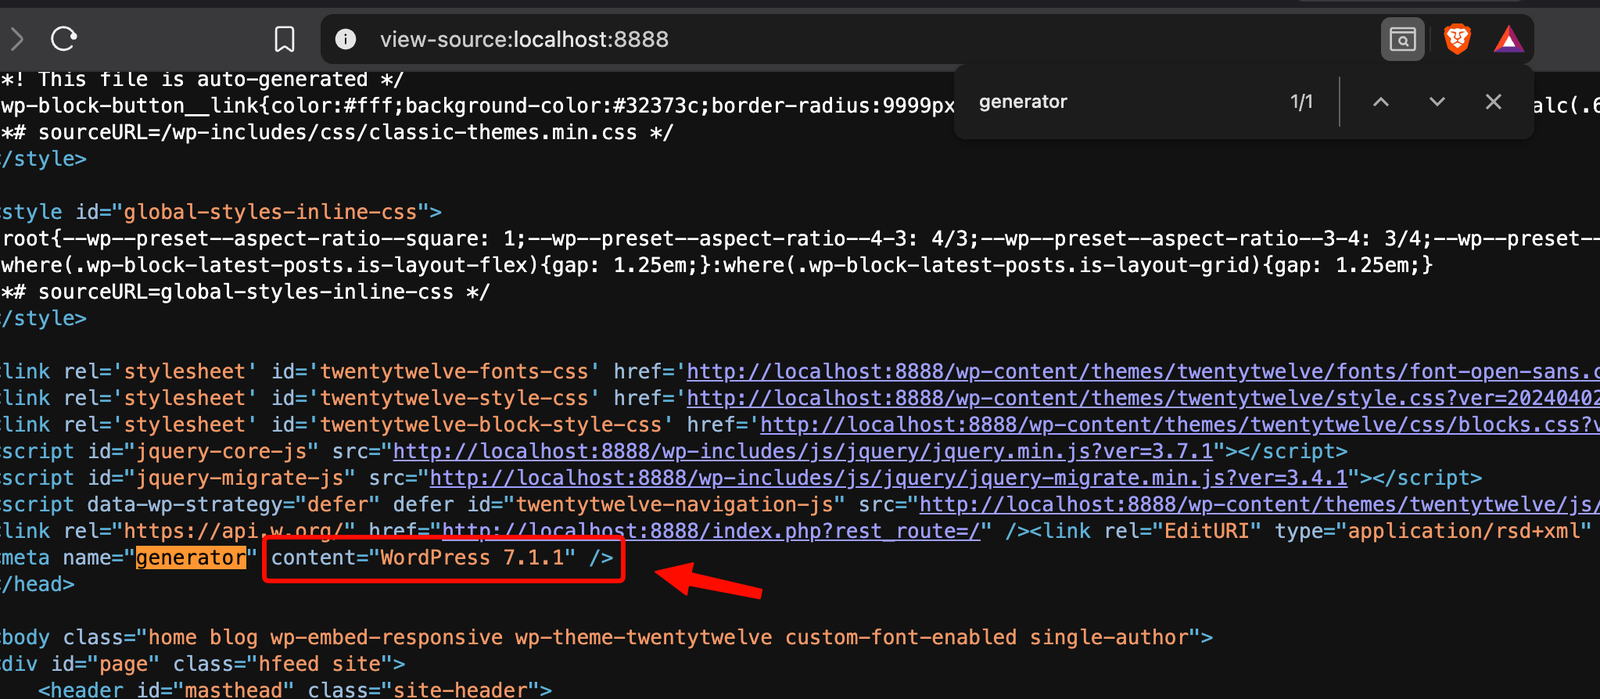 maalfer/cve-2026-87902-exploit
Exploit zum Ausnutzen der Schwachstelle CVE-2026-87902, die im WordPress-Core auftritt
 cyberuser-hash/cve-2026-44011-craft-rce-poc
Python-Proof-of-Concept für CVE-2026-44011 in Craft CMS, das authentifizierte Remote-Code-Ausführung mit Befehlsausführung und base64-verpackten…
 dennisdgr/cve-2026-44011-poc
Authentifizierte Craft CMS RCE PoC für CVE-2026-44011
 predyy/cve-2026-28695
Python-PoC-Exploit für CVE-2026-28695, eine authentifizierte blinde RCE in Craft CMS, die den create()-BaseObject-Patch umgeht und eine Reverse Shell…
 1833ravikumar-max/cve-2021-41773-apache-path-traversal-lab
Docker-basiertes Cybersicherheits-Lab zum Studieren und Reproduzieren von CVE-2021-41773 in einer isolierten Umgebung.
 h4zaz/cve-2026-76547
PHP-Object-Injection in Profile Builder < 4.0.1
 fortbridge-uk/libheif-grid-nextjs-rce
Privater Fortbridge-PoC für die CVE-2026-32740 Next.js/sharp Leak-to-memcpy-GOT-RCE-Kette
 nth347/mediawiki-cve-2026-100382
Docker-Lab zur Reproduktion von CVE-2026-100382: unauthentifizierte Argument-Injection-RCE in MediaWiki ExternalData's #get_program_data, mit…
 4xura/cve-2026-44011-craftcms-auth-rce
Der PoC von CVE-2026-44011: Craft CMS RCE mit einem authentifizierten Benutzer.
 langz337/cve-2026-87902
Scannt WordPress Core 4.7.0–7.1.1 auf CVE-2026-87902, unauthnentifizierte LFI über doppelt kodierte pagename-Traversierung, mit optionaler PEAR…
 gbuyssens/cve-2026-34990
Lokale Rechteausweitung gegen einen Root-`cupsd`.








