
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 ez4rd1x1/cve-2026-58138-research
Kritische, nicht authentifizierte Remote-Code-Execution-(RCE-)Schwachstelle in Orkes Conductor
 murrez/cve-2026-96349
Python-PoC und Massen-Exploit-Tool für CVE-2026-96349, eine nicht authentifizierte RCE im WordPress-Plugin SiteSkite ≤2.1.8 über API-Key-Autologin…
 rimbadirgantara/cve-2026-48500
Proof-of-Concept-Code zur Demonstration von CVE-2026-48500, einschließlich Reproduktionsschritten und technischen Details zur Verifizierung und…
 bombobombone/cve-2026-103585
Bereinigter Bericht und Loopback-only-PoC-Skript, das gespeichertes XSS über javascript:-Lizenz-URLs in MediaSearch QuickView (CVE-2026-103585)…
 bombobombone/cve-2026-103584
Bereinigter Bericht und Loopback-only-PoC-Skript für CVE-2026-103584, eine javascript:-URL-Scheme-XSS in der…
 sl4x0/autheo-cve-2026-91159-poc
Sicherheits-PoC-Payload-Host für CVE-2026-91159 oEmbed-Test (autorisiertes Bug Bounty)
 ntfargo/relapse-exploit
PS5-Exploit-Kette für Firmware 7.00-13.60, die ein WebKit-JSC-Info-Leak und TypedArray-Korruption mit einem aio_multi_wait-UAF-Race für…
 bombobombone/cve-2026-103445
Zusammenfassung des Berichts und lokaler Proof-of-Concept für CVE-2026-103445, ein gespeichertes XSS in MediaWiki PageForms #autoedit über…
 bombobombone/cve-2026-103442
Lokaler Proof-of-Concept und bereinigter Bericht für CVE-2026-103442, eine PHP-Objektinjektion in der Merge-Session-Verarbeitung von MediaWiki…
 bombobombone/cve-2026-103441
Lokaler Proof-of-Concept und bereinigter Bericht für CVE-2026-103441, eine PHP-Object-Injection-Schwachstelle in der MediaWiki action=parse API, die…
 bombobombone/cve-2026-103437
Lokaler Proof-of-Concept und bereinigter Bericht für CVE-2026-103437, ein kanonischer URL-XSS in MediaWiki ReadingLists, ausgelöst über manipulierte…
 murrez/cve-2026-102427
Python-3-PoC für CVE-2026-102427, eine unauthentifizierte Upload-RCE in OrdaSoft Joomla CCK (com_os_cck) über task=getContent und site/uploader.php…
 splinters-io/blinder
Inhaltsblinder Reverse-Proxy für exponierungsgeschützte Sicherheitsscans
 x86byte/adm-zip_lpe-poc
CVE-2026-102282: Lokale Rechteausweitung durch SUID/SGID-Erhaltung bei der Archiv-Extraktion
 murrez/cve-2026-76570
Python-PoC für CVE-2026-76570: nicht authentifizierte SQL-Injection in der Front-End-JSON-API von Joomla JCTables (com_jctables), mit Prüf-, Exploit-…
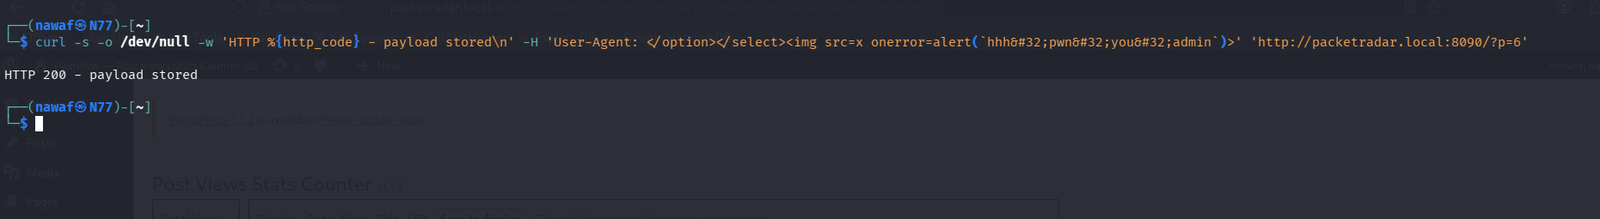 jailbr3ak/cve-2026-97347
Proof-of-Concept für CVE-2026-97347, eine nicht authentifizierte gespeicherte XSS-Schwachstelle im WordPress-Plugin Post Views Stats Counter über den…
 hasanuyarrr/cve-2026-18783-trex-mes-uygulamalarinda-yetkisiz-nesne-erisimi
Advisory für CVE-2026-18783: fehlende serverseitige Authentifizierung bei TREX MES /api/GetDataJSON3 ermöglicht unauthentifizierte Datenabfragen und…
 hasanuyarrr/cve-2026-18782-trex-mes-uygulamalarinda-sql-zafiyeti
Advisory und technischer Bericht zu CVE-2026-18782, einer kritischen SQL-Injection in TREX MES Web-API-Endpunkten, die Auth-Bypass, Datendiebstahl…








