
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 kocaemre/cve-2026-27470
Proof-of-Concept-Exploit für eine SQL-Injection zweiter Ordnung in ZoneMinder (CVE-2026-27470). Demonstriert authentifizierte Datenextraktion,…
 kirubel-cve/cve-2026-36960
Proof-of-Concept-Exploit für CVE-2026-36960, eine CSRF-Schwachstelle in der U-SPEED-Router-Firmware, die unbefugte Konfigurationsänderungen über…
 kirubel-cve/cve-2026-36956
Proof-of-Concept für CVE-2026-36956, eine CSRF-Schwachstelle in der Dbit-Router-Firmware, die unbefugte Konfigurationsänderungen über gefälschte…
 killvxk/cve-2023-22515-joaoviictorti
Rust-basierter Exploit für CVE-2023-22515, der über eine fehlerhafte Zugriffskontrolle nicht autorisierte Administrator-Konten in Confluence Server…
 kimstars/ashwesker-cve-2026-21509
Proof-of-Concept-Exploit für die Umgehung von Microsoft-Office-Sicherheitsfunktionen (CVE-2026-21509). Erzeugt schädliche DOCX-Dateien mit…
 kernelzeroday/cve-2026-29000
Forge JWE-verpackte unsignierte JWTs, um die pac4j-jwt-Signaturprüfung (CVE-2026-29000) zu umgehen und sich als beliebiger Benutzer zu…
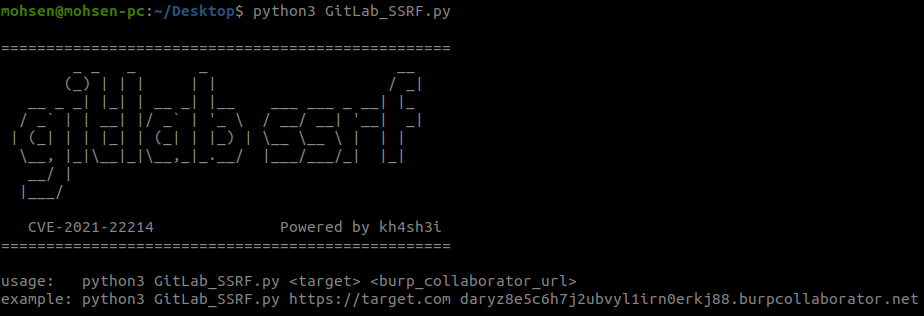 kh4sh3i/gitlab-ssrf-cve-2021-22214
Proof-of-Concept-Exploit für CVE-2021-22214, eine Server-Side Request Forgery in GitLab-Webhooks, die es nicht authentifizierten Angreifern…
 keraattin/cve-2026-39987
Erkennungs- und Exploitation-Toolkit für CVE-2026-39987, eine Pre-Auth-RCE in Marimo-Notebooks. Enthält einen Python-Scanner und ein Nmap-NSE-Skript…
 keraattin/cve-2026-39842
Kritische Remote-Codeausführung-Schwachstelle in der Rules Engine von OpenRemote ermöglicht es authentifizierten Benutzern mit der Rolle…
 keraattin/cve-2026-34197
Erkennt Apache ActiveMQ Classic RCE (CVE-2026-34197) über die Jolokia-API mit Python- und Nmap-NSE-Skripten und prüft dabei unauthentifizierten…
 kanitan/log4j2-web-vulnerable
Eine angreifbare Web-App zum Testen von log4j2-RCE-Exploits (CVE-2021-44228).
 kaleth4/cve-2026-21858
Automatisierte Exploit-Kette für n8n, die einen nicht authentifizierten beliebigen Dateizugriff, die Fälschung von Admin-Tokens und die Umgehung der…
 koadt/poc-cve-2026-32255
Dieses Repository enthält einen Proof of Concept (POC) für CVE-2026-32255, eine Server-Side Request Forgery (SSRF)-Schwachstelle mit hohem…
 k0ns0l/cve-2024-10400
Proof-of-Concept-Exploit für CVE-2024-10400, eine zeitbasierte Blind-SQL-Injection im Tutor LMS WordPress-Plugin, die es nicht authentifizierten…
 k0nnect/cve-2026-21440-writeup-poc
PoC und Writeup für CVE-2026-21440: eine kritische Path-Traversal-Schwachstelle in @adonisjs/bodyparser, die das Schreiben beliebiger Dateien…
 jxcaxtc/cve-2025-1338
Proof-of-Concept-Exploit für CVE-2025-1338, eine Command-Injection-Schwachstelle in NUUO-Kameras, mit Multithread-Scanning und Ergebnisausgabe.
 johnossawy/cve-2023-42793_poc
Automatisiertes Exploit-Skript für CVE-2023-42793, das auf TeamCity abzielt und Token-Manipulation sowie die Erstellung von Admin-Benutzern für…
 jkana/cve-2021-44529
Proof-of-Concept-Exploit für CVE-2021-44529 in der Ivanti Cloud Service Appliance, das Remote-Codeausführung über manipulierte Anfragen ermöglicht.








