
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 franklinf25/cve-2026-42945
Analysiert CVE-2026-42945, einen Heap-Overrun in der NGINX-Rewrite-Engine, und bietet einen differenziellen Detektor, einen deterministischen DoS-PoC…
 jotaespig/cve-2025-66478-poc-reverse-shell
Proof-of-Concept-Exploit für CVE-2025-55182/66478, eine Deserialisierungs-RCE in React Server Components, die über eine manipulierte…
 joaovicdev/exploit-cve-2026-56121
Proof-of-Concept-Exploit für CVE-2026-56121, eine nicht authentifizierte RCE im gRPC-Server des Feast-Registrys über unsichere dill-Deserialisierung.…
 bdblackhat/admin-panel-finder
Python-Skript zur Entdeckung von Admin-Panel-URLs von Websites, das bei der Sicherheitsaufklärung und beim Penetrationstest hilft.
 ethicalgrey/phpbb-cve-2026-48611
Automatisierter PoC für CVE-2026-48611 — phpBB OAuth login_link Authentifizierungsumgehung
 lulztigre/cve-2026-67363-67364
PoC- und Erkennungsvorlagen für Pre-Auth-RCE und Zahlungsmanipulation in Balbooa Forms (Joomla), einschließlich Python-Exploit und…
 raajgupta01/htb-machine-ringdown
Ausführlicher Design- und Exploitation-Writeup für Ringdown – eine originale verwundbare Debian/Asterisk-Maschine mit CVE-2024-42365 (AMI),…
 e4zyy/project-cve-2026-45833
Exploit-Tool für CVE-2026-45833 in ChromaDB, das die Erstellung bösartiger Modelle, Aufklärung und Datenerfassung aus Ziel-Collections über die…
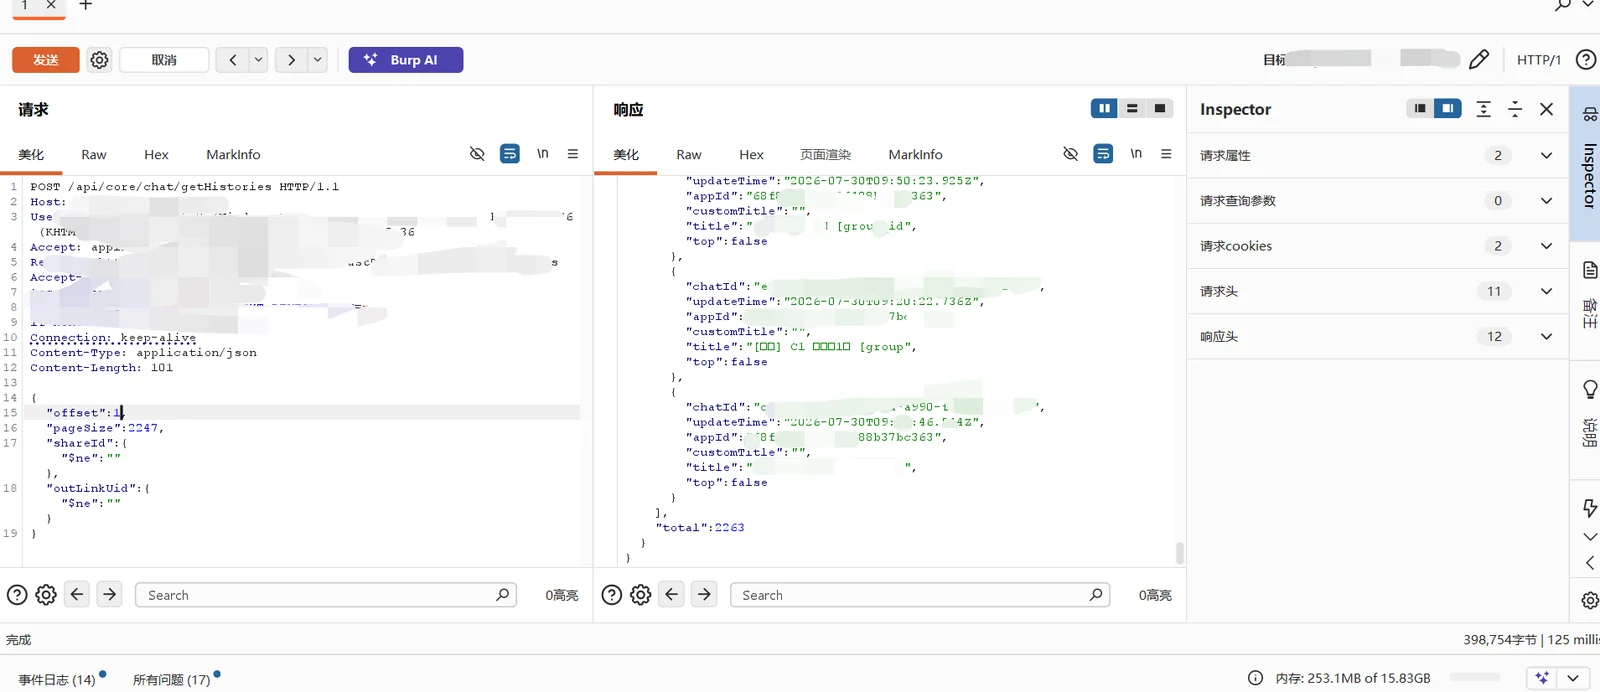 exploreio/cve-2026-79483-fastgpt-nosql-injection
# Proof-of-Concept für CVE-2026-79483, eine NoSQL-Injection in der FastGPT Community Edition, die unauthentifizierten Zugriff auf Chat-Verlaufstitel…
 lindhunt/cve-2026-18741
Proof-of-Concept für CVE-2026-18741, eine gespeicherte XSS-Schwachstelle in Worksuite SaaS Asset Management, die die Ausführung von…
 minhhk68/cve-2026-12513
Technisches Advisory und Proof-of-Concept für CVE-2026-12513, eine nicht authentifizierte, beliebige Dateilöschung über Path Traversal im Shared…
 xernary/cve-2026-82539
Sicherheitshinweis zur TOTOLINK a720r Pufferüberlauf-Schwachstelle
 maxprog-svg/citrixbleedcve-2026-8452-2025-5777
CitrixBleed-Exploit-Tool – CVE-2025-5777 & CVE-2026-8452. Nicht authentifiziertes Remote-Auslesen des Speichers von Citrix NetScaler ADC & Gateway.…
 udinchan/cve-2026-82222-poc
Proof-of-Concept-Exploit für CVE-2026-82222, eine nicht authentifizierte PHP-Objektinjektion, die zu Remote-Codeausführung im GiveWP-WordPress-Plugin…
 dinosn/givewp-cve-2026-82222-rce-lab
# Autorisierte Docker-Lab-Umgebung und sauberer PoC zur Validierung von CVE-2026-82222 RCE in GiveWP 4.16.5.1 sowie des Fixes in 4.16.7.2.
 joaovicdev/exploit-cve-2026-9198
Proof-of-Concept-Exploit für CVE-2026-9198, eine nicht authentifizierte RCE in IBM Langflow OSS, die die auto_login- und validate/code-Endpunkte…
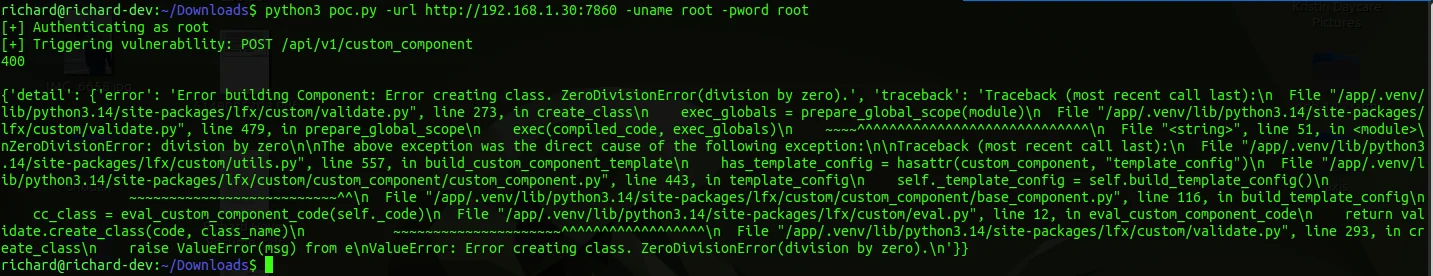 rmhowe425/poc-cve-2026-18729
Proof-of-Concept-Exploit für CVE-2026-18729 in Langflow, das Remote-Code-Ausführung über manipulierte Anfragen demonstriert. Enthält…
 sahmsec/cve-2026-1357
Proof-of-Concept-Exploit für CVE-2026-1357, einen nicht authentifizierten beliebigen Datei-Upload in WPvivid Backup & Migration, der zu…








