
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 covepseng/cve-2026-102268-poc
Exploitability-PoC für CVE-2026-102-268 (PyJWT-Asymmetric-PEM-Erkennungsumgehung).
 murrez/cve-2026-101894
Python-PoC für CVE-2026-101894: Symlink-Ketten-Path-Traversal in @xhmikosr/decompress. Enthält lokales Node-Lab, Lockfile-Versionsscan und…
 murrez/cve-2026-101110
Python-3-PoC und Massen-Exploit für CVE-2026-101110, eine unauthentifizierte ORDER-BY-SQL-Injection in OrdaSoft Joomla Book Library <=6.4.6 über die…
 murrez/cve-2026-101108
Python-3-PoC und Massenscanner für CVE-2026-101108, eine unauthentifizierte ORDER-BY-SQL-Injection in OrdaSoft Joomla Vehicle Manager <=6.5.7…
 nth347/struts2-cve-2021-31805
Verwundbare Umgebung von CVE-2021-31805 (S2-062) zum Testen
 4ybrick/cve-2026-100903
PoC- und Enumeration-Skript für CVE-2026-100903, eine Schwachstelle durch fehlende Authentifizierung in der GEO.RITM REST API, die Objekt- und…
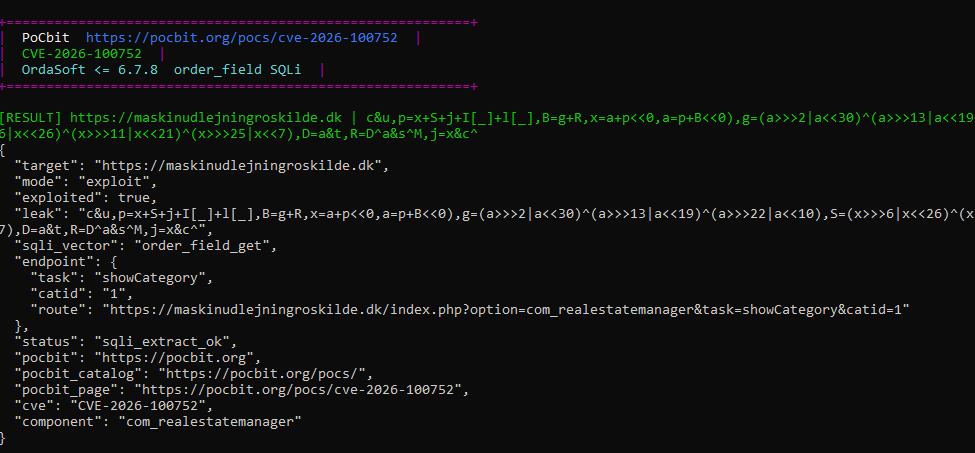 murrez/cve-2026-100752
Python-3-PoC und Massen-Exploit für CVE-2026-100752, eine unauthentifizierte SQL-Injection in OrdaSoft Joomla Real Estate Manager <=6.7.8 über den…
 murrez/cve-2026-100721
Python-PoC für CVE-2026-100721: erkennt und nutzt die Umgehung der externen Allowlist von vm2 <3.12.2 NodeVM aus, erreicht Sandbox-Escape und…
 canhieu/cve-2026-100671-poc
Lokaler Proof-of-Concept-Verifier für CVE-2026-100671, der die Offenlegung und Wiederverwendung von Grav-Twig-Seitencache-Session-Cookies gegen…
 wvllxe/cve-2026-100520-laranode-path-traversal
Path Traversal -> RCE in Laranode < 1.2.1 (CWE-22). PoC + Advisory-Writeup.
 nth347/mediawiki-cve-2026-100382
Docker-Lab zur Reproduktion von CVE-2026-100382: unauthentifizierte Argument-Injection-RCE in MediaWiki ExternalData's #get_program_data, mit…
 bombobombone/cve-2026-100381
Bericht und PoC für CVE-2026-100381, ein DOM XSS in MediaWiki UploadWizard Flickr-Sammlung und Set-Titeln, mit Patch-Verifizierungshinweisen und…
 bombobombone/cve-2026-100380
PoC- und Patch-Verifikationshinweise für CVE-2026-100380, eine reflektierte XSS-Schwachstelle in den Sprachvalidierungs-Fehlerseiten von Wikibase,…
 anoxhunterdump-ctrl/cve-2026-14378-devkit-pro-auth-bypass
Defensive Analyse, Patch-Aufschlüsselung und Erkennungsscanner für CVE-2026-14378 (WordPress DevKit Pro Plugin <= 2.3.0).
 murrez/cve-2026-14378
Python-PoC-Scanner und Exploit-Helfer für CVE-2026-14378, eine unauthentifizierte Admin-Session-Übernahme im DevKit Pro WordPress-Plugin über ein…
 langz337/cve-2026-14281
Massenscanner und Single-Target-Exploit für CVE-2026-14281, eine unauthentifizierte Rechteausweitung im WordPress Automation Web Platform Plugin über…
 murrez/cve-2026-13249
Unauthentifizierter beliebiger Datei-Upload im Honeywell PD45 Web-Admin (Firmware F10.19.010040–vor F10.22.030745), der zu RCE führt.…
 be-keb/cve-2026-12227
Proof-of-Concept und technische Analyse für CVE-2026-12227, eine unauthentifizierte LFI im WordPress Visual Composer Plugin (<=45.16.0), die…








