
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 cybersecurity/cve-2026-93489
Proof-of-Concept für eine Authentifizierungs-Umgehung und eine Remote-Code-Execution-Schwachstelle in ASUS-Routern, die etwa 94 WiFi-6- und neuere…
 686f6c61/poc-wp-core-cve-2026-93485
Pädagogisches Labor zu CVE-2026-93485 (Comment2Shell): nicht authentifizierte gespeicherte XSS im WordPress-Core über wpautop -> RCE, mit…
 josemour8/cve-2026-93399
Python-Massenexploit-Scanner für CVE-2026-93399 im Bookly-WordPress-Plugin: Versionserkennung, unauthentifizierte IDOR-Auftrags-Token-Enumeration,…
 inertfluid/cve-2026-93355-lab
Gutartige Offline-Reproduktion von CVE-2026-93355 — LiteLLM-Kontoübernahme per JWT mit unbestätigter E-Mail (führt den echten LiteLLM-Code aus)
 datxzzz/cve-2026-93300
Python-Proof-of-Concept für CVE-2026-93300, eine nicht authentifizierte SQL-Injection im WordPress-Plugin EventON Subscriber; fingerprintet den…
 murrez/cve-2026-92966
Python-PoC- und Massen-Exploit-Tool für CVE-2026-92966, eine unauthentifizierte gespeicherte Shortcode-Ausführung in WordPress LatePoint ≤5.7.0 über…
 isukasanuj/cve-2026-92744
Offenlegungsbericht zu CVE-2026-92744, einer nicht authentifizierten RCE im Delinea Privilege Manager Windows-Agent über einen leeren…
 godylockz/cve-2026-92592
Python-Proof-of-Concept-Exploit für CVE-2026-92592, eine authentifizierte RCE in Craft CMS, die signierte License-Shun-Cookies missbraucht, um…
 aymencdm/cve-2026-92424-content-egg-stored-xss-
Advisory und Proof-of-Concept für CVE-2026-92424, ein auf Contributor-Ebene gespeichertes XSS im WordPress-Plugin Content Egg, das sich als…
 seandishman/mariadb-cve-2026-92262
PoC für CVE-2026-92262, CVE-2026-85746, CVE-2026-85748 gegen MariaDB 13.0.1
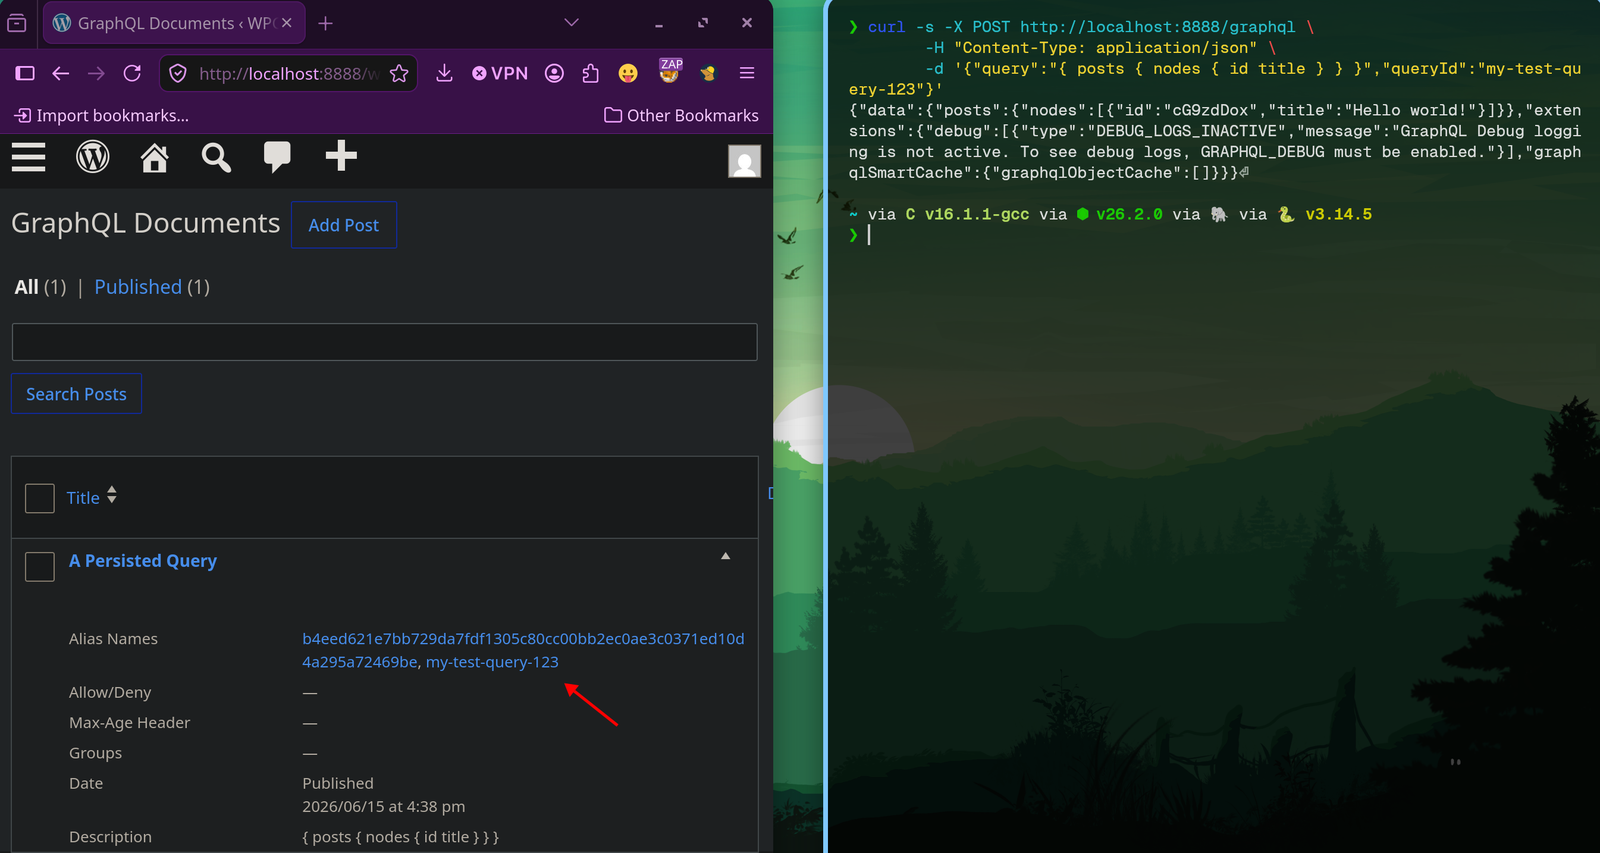 ms-0x404/cve-2026-92099
Proof-of-Concept und Exploit-Skript für CVE-2026-92099 in WPGraphQL Smart Cache (<= 2.3.1), das unauthentifizierte Datenbankschreibzugriffe und…
 hassham1/cve-2026-92084-beaver-builder-shortcode-poc
Docker-Validierungslabor und Python-PoC für CVE-2026-92084, eine nicht authentifizierte Shortcode-Ausführungsschwachstelle in Beaver Builder Lite <=…
 riftweld/langflow-cve-2026-9198
Unabhängige Rekonstruktion, Laborvalidierung und PoC für CVE-2026-9198, die unauthentifizierte RCE in Langflow (behoben in 1.10.1)
 biitts/cve-2026-91940-crawl4ai-arbitrary-file-write
CVE-2026-91940: beliebiges Schreiben von Dateien in crawl4ai <=0.9.2 über das Gate für nicht vertrauenswürdige Konfigurationen…
 sm1ee/cve-2026-91737
Proof-of-Concept für CVE-2026-91737, einen Use-after-Free in PDFium im PDF-Renderer von Chrome, der eine ASLR-Umgehung und die Ausführung von…
 hcbt/cve-2026-9151
Authentifizierte OS-Befehlsinjektion im VPN-Client-Import des TP-Link Archer AX17 v1.
 sl4x0/autheo-cve-2026-91159-poc
Sicherheits-PoC-Payload-Host für CVE-2026-91159 oEmbed-Test (autorisiertes Bug Bounty)
 fl0ydsec/cve-2026-91136
Massenscanner und PoC-Exploit für CVE-2026-91136, eine nicht authentifizierte beliebige Dateilese-Schwachstelle im Divi Plus WordPress-Plugin über…








