
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 wuyou6956-glitch/cve-2026-85706
Python-PoC und Writeup für CVE-2026-85706, ein nicht authentifizierter beliebiger Dateilesevorgang in GitLab CE/EE über eine…
 boreas37/cve-2026-85595-poc
CVE-2026-85595 — Traefik digestAuth-Authentifizierungsumgehung (unbekannter Benutzername => leeres HA1). Im Labor verifiziert: v3.7.10 Umgehung,…
 murrez/cve-2026-85520
Python-PoC für CVE-2026-85520: erkennt und nutzt unauthentifiziertes beliebiges Dateischreiben in PrestaShop gmfeed feed.php aus, um RCE zu…
 murrez/cve-2026-97657
Python-PoC für CVE-2026-97657: fälscht AES-CTR-Wiederherstellungstoken durch XOR-Malleabilität, um die Authentifizierung zu umgehen und…
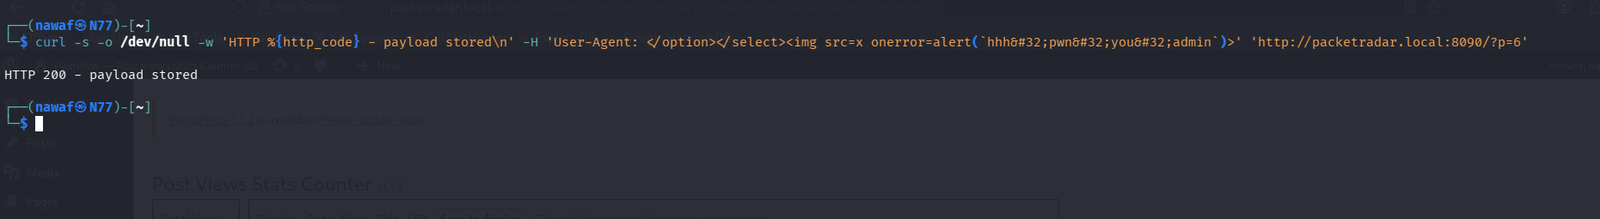 jailbr3ak/cve-2026-97347
Proof-of-Concept für CVE-2026-97347, eine nicht authentifizierte gespeicherte XSS-Schwachstelle im WordPress-Plugin Post Views Stats Counter über den…
 kolya080808/cve-2026-97332-poc
Unabhängiger PoC und reproduzierbares Lab für CVE-2026-97332 — unauthentifizierte Offenlegung privater Dateien in User Private Files < 2.2.0 auf…
 rully2212/cve-2026-97286
Technischer Advisory und Proof of Concept für CVE-2026-97286, eine authentifizierte gespeicherte XSS-Schwachstelle im WordPress-Plugin Strong…
 jburgess-r7/cve-2026-97229-poc
GitLab-CI-Lint-Integer-Overflow-RCE-PoC für CVE-2026-97229, validiert gegen das offizielle 19.4.1-CE-amd64-Image
 gandli/cve-2026-97229-lab
CVE-2026-97229 GitLab CI-Lint-Regex-Integer-Overflow-RCE — InstaBox-Versionsmatrix-Reproduktion & Reverse Engineering des libruby-Gadgets
 noshadi-sec/cve-2026-97229
Python-Exploit für CVE-2026-97229, eine GitLab-CI-Lint-Regex-RCE. Erstellt ein Projekt, pusht eine bösartige CI-Konfiguration, löst den Lint-Endpunkt…
 murat-levi/gitlab-rce-toolkit
CVE-2026-97229 + CVE-2026-110264 — GitLab Onigmo RCE Exploit-Toolkit (CVSS 10.0)
 emc-kk/cve-2026-97229-lab
Docker-Lab und Python-Exploit für CVE-2026-97229, einen nicht authentifizierten GitLab-CI-lint-Onigmo-Regex-Integer-Overflow, der zu RCE führt, mit…
 kize7/cve-2026-97163-payload
CVE-2026-97163-PoC-Payload (Remote-Code-Installation über das Joomla-UP-Plugin)
 murrez/cve-2026-97163
Python-PoC für CVE-2026-97163: Fingerprinting von Joomla-UP-Plugin-Versionen und Prüfen von com_ajax-Install-Triggern auf nicht authentifizierte…
 murrez/cve-2026-97161
Python-PoC für CVE-2026-97161: Fingerprinting des Joomla-UP-Plugins und Prüfung auf unauthentifizierten Path Traversal über com_ajax ajax-view zum…
 murrez/cve-2026-97160
Python-PoC für CVE-2026-97160: erkennt anfällige Versionen des Joomla-UP-Plugins und verifiziert die PHP-Codeausführung über den Shortcode {up php=}…
 lion9453/cve-2026-96889-nextjs-rce
Lab-PoC für CVE-2026-96889: Next.js Image Optimization, bei dem SVG als AVIF typisiert wird, erreicht librsvg UAF (RUSTSEC-2026-0305). Nicht…
 bombobombone/cve-2026-96878
Bericht und Proof-of-Concept für CVE-2026-96878, eine gespeicherte XSS-Schwachstelle in den Exhibit-Feld-Aliasen von MediaWiki Cargo, mit…








