
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 fl0ydsec/cve-2026-63030
Python-Massenexploit und Detektor für die WordPress-Core-Pre-Auth-RCE-Kette CVE-2026-63030 und CVE-2026-60137, die SQL-Injection mit…
 abraxas/cve-2026-77635
Disclosure-Paket und Python-PoC für CVE-2026-77635, eine unauthentifizierte SQL-Injection in CakePHPs jsonValue() mit PostgresDriver, einschließlich…
 boomerangbs/cve-2026-65647-poc
Proof-of-Concept-Exploit für CVE-2026-65647, das die Ausnutzung und Validierung der Schwachstelle für Sicherheitsforschung und -tests demonstriert.
 shivammittal2403/cve-2026-80428-ctf
Containerisiertes Lehr-CTF-Lab zur Emulation von CVE-2026-80428 (CWE-502 Deserialisierung) für sicheres, isoliertes Üben von Studierenden und…
 repo4chu/cve-2026-78804_dolibarr_authenticated_sql_injection
Die Aktion, die für das Festlegen des lagerbezogenen Bestandswarnschwellenwerts (`seuil_stock_alerte`) verantwortlich ist, akzeptiert…
 hackerking24/cve-2026-29782-openstamanager-rce
Proof-of-Concept-Exploit für CVE-2026-29782, das SQL-Injection und PHP-Object-Injection zu Remote-Code-Ausführung in OpenSTAManager verknüpft.…
 anekazek/cve-2026-47627
Proof-of-Concept-Exploit für CVE-2026-47627, eine Path-Traversal-Schwachstelle im NVIDIA Triton Inference Server, die über Zip-Slip zu beliebigem…
 ahseven/cve-2026-33017-poc-reverse-shell
Exploit für CVE-2026-33017, eine nicht authentifizierte RCE in Langflow, die eine Reverse Shell über eine bösartige CustomComponent-Payload…
 simoesctt/ctt-enhanced-cve-2026-46339-exploit-engine
Python-Framework zur Ausnutzung von CVE-2026-46339 für nicht authentifiziertes RCE auf 9Router über die MCP-Bridge, unter Verwendung von temporalem…
 threedr3am/learnjavabug
Java-sicherheitsbezogene Schwachstellen- und Technik-Demos, native Java-, Fastjson-, Jackson-, Hessian2-,…
 typeconfused/cve-2026-24061
GNU telnetd-Dienst aus GNU InetUtils Authentifizierungsumgehung
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
Exploit-PoC für CVE-2026-27579, eine CORS-Fehlkonfiguration im Appwrite-Backend, die den Diebstahl authentifizierter Kontodaten über eine bösartige…
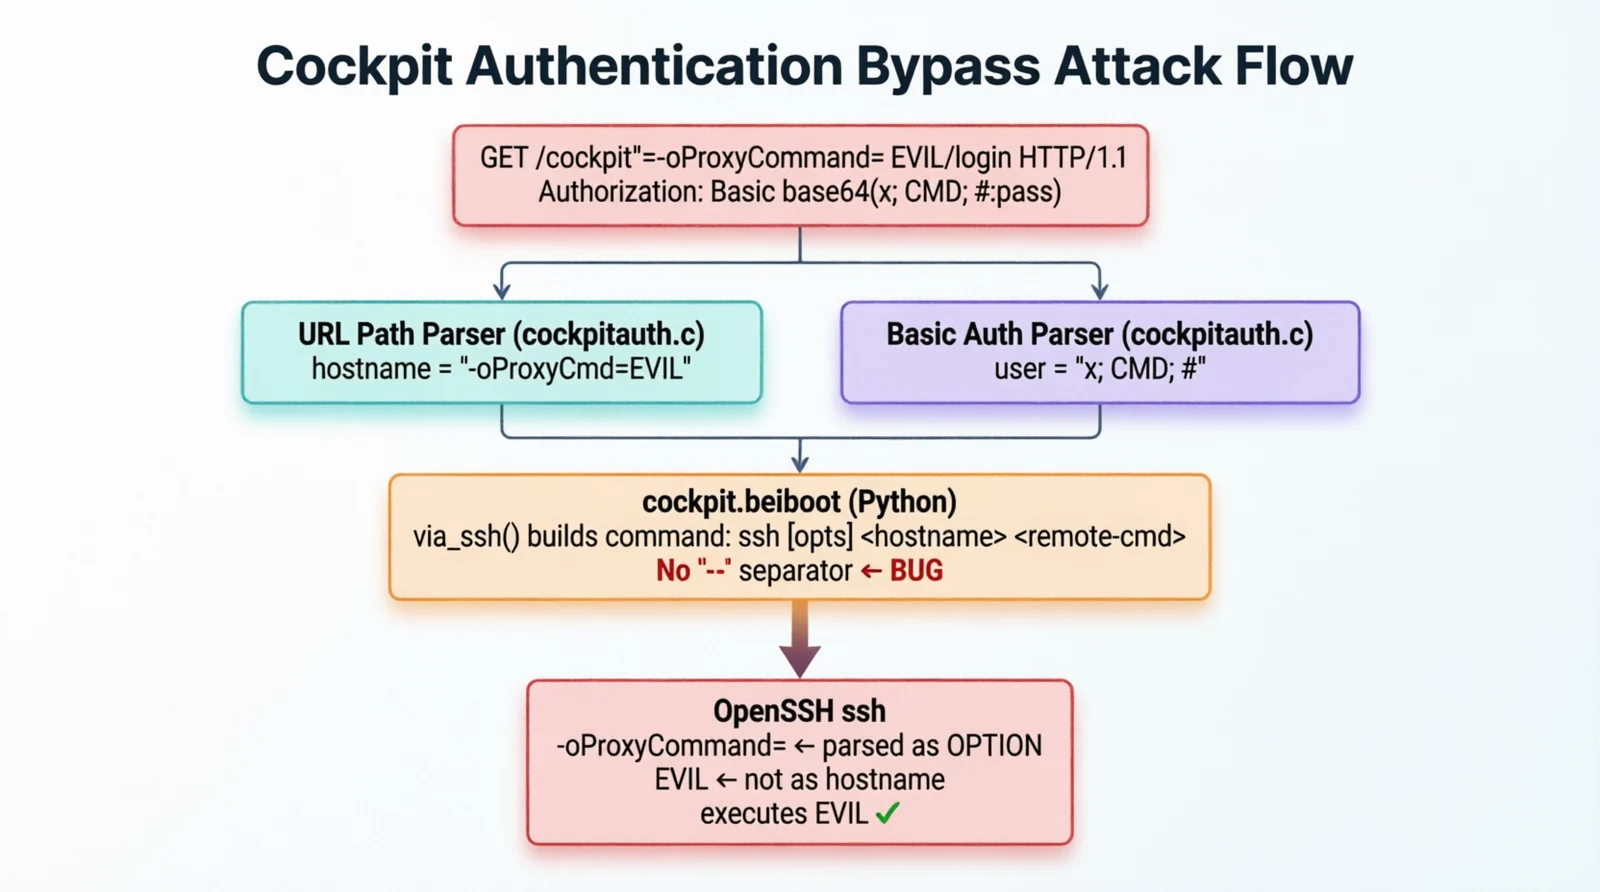 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit: Nicht authentifizierte Remote-Codeausführung durch SSH-Befehlszeilen-Argumentinjektion
 bitt0n/cve-2026-0766
Proof-of-Concept-Exploit für CVE-2026-0766, eine Remote-Code-Ausführungsschwachstelle in OpenWebUI über Tool-Code-Injection. Enthält…
 xuedugu/cve-2024-7965-poc
CVE-2024-7965 ist eine Schwachstelle mit hohem Schweregrad in der V8-JavaScript-Engine des Google-Chrome-Browsers. Die Schwachstelle resultiert aus…
 filipegaudard/cve-2026-33149-poc
Proof-of-Concept-Exploit für CVE-2026-33149, eine Host-Header-Injection in Tandoor Recipes, die Invite-Link-Poisoning und Cache-Poisoning ermöglicht.…
 elenichristopoulou/poc-cve-2026-20841
Proof-of-Concept-Exploit für CVE-2026-20841, eine Schwachstelle zur Remote-Codeausführung im Windows-Editor, die eine präparierte .md-Datei und…
 dhiaelhak-rached/cve-2026-39987-lab-or-marimo-cve-lab
# Bildungs-Docker-Lab zur Demonstration von CVE-2026-39987, einer Pre-Auth-RCE über WebSocket-Authentifizierungs-Bypass in marimo, mit Exploit-Skript…








