
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
Kritischer Exploit zur Umgehung der Authentifizierung für cPanel/WHM CVE-2026-41940. Nutzt CRLF-Injection im cpsrvd-Daemon, um ohne Anmeldedaten…
 watchtowrlabs/watchtowr-vs-bmc-footprints-rce-cve-2025-71257-cve-2025-71260
Generator für Erkennungsartefakte, der BMC FootPrints-Instanzen auf eine pre-authentifizierte RCE-Kette (CVE-2025-71257, CVE-2025-71260) überprüft,…
 ptd200110/cve-2024-27198-soc-lab
SOC-Erkennungs- und Incident-Response-Labor, das die CVE-2024-27198-Authentifizierungsumgehung in JetBrains TeamCity simuliert. Enthält ELK SIEM,…
 l0n3m4n/cve-2025-55182-waf
CVE-2025-55182 RCE-Sicherheitslücke in Next.js/React RSC-Servern (Exploit und Scanner)
 erick-duarte/cve-2024-24386
Proof-of-Concept-Exploit für eine Befehlseinschleusungsschwachstelle im VitalPBX Task Manager Modul, das die Zustellung einer Reverse-Shell-Nutzlast…
 cerberusmrxi/cve-2026-48909-joomla-sp-exploit
CVE-2026-48909 - Nicht authentifizierte PHP-Objektinjektion zu RCE-Exploit für Joomla SP LMS-Erweiterung Versionen <= 4.1.3. Nutzt die…
 eqstlab/cve-2026-0603
Hibernate ORM SQL-Injection zweiter Ordnung
 stefan-500/ktor-cve-2023-45612-poc
Ktor XXE-Injection Proof-of-Concept (CVE-2023-45612)
 jpacora/struts2shell
Ein Exploit (und Bibliothek) für CVE-2017-5638 - Apache Struts2 S2-045 Bug.
 devianntsec/cve-2025-55182
Masterarbeit-Forschung zu CVE-2025-55182 (React2Shell). Modulares Exploitation-Framework mit 6 Angriffsszenarien (RCE, Exfiltration, Defacement),…
 ch4120n/cve-2026-55579
CVE-2026-55579 – Nicht authentifizierte RCE in Pheditor über hartcodiertes Standardpasswort „admin". Vollständiger Python-Exploit mit Dateiupload &…
 bishopfox/cve-2026-27886-check
Erkennen, ob eine Strapi-Instanz anfällig für CVE-2026-27886 ist (unauthenticated boolean-oracle Exfiltration von Administrator-Geheimnissen).
 0xnehru/cve-2023-36845-juniper-vulnerability
Dieses Python-Skript automatisiert den Proof of Concept (PoC) für CVE-2023-36845, eine Sicherheitslücke, die Juniper Networks Junos OS auf EX- und…
 g0d150ne/xss2shell
Nutzt eine Pre-Auth-XSS-Schwachstelle in WordPress (CVE-2026-64638) aus, um Remote-Codeausführung zu erlangen, und installiert eine…
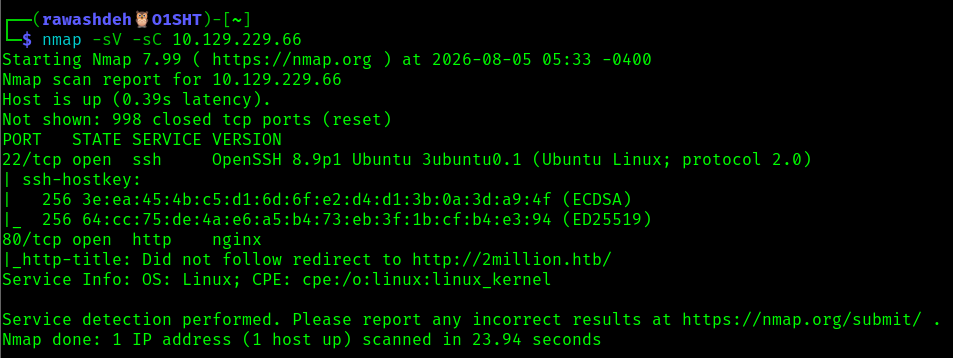 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion Machine-Writeup — JWT-/Invite-Code-Bypass, IDOR, Command-Injection und CVE-2023-0386 Privilege Escalation.
 dz-y/azure-apim-dev-portal-signup-bypass
Python-Skript zum Umgehen der Azure-APIM-Registrierung, wenn die Benutzeroberfläche deaktiviert ist. Dies unterscheidet sich von CVE-2025-66390, da…
 0xdak/cve-2026-52680_exploit
Exploit für Apache Kyuubi Path Traversal (CVE-2026-52680), der nicht authentifiziertes Schreiben beliebiger Dateien und Codeausführung über…
 aj2108/cve-2026-8347
CVE-2026-8347 ist eine Schwachstelle durch Insecure Direct Object Reference (IDOR) in Kombination mit einer falschen Autorisierungsebene in Concrete…








