
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST Authentifizierungs-Bypass RCE
 blacklanternsecurity/dp_cryptomg
Ein weiteres Tool zur Ausnutzung von CVE-2017-9248, einer kryptografischen Schwachstelle im Dialog-Handler von Telerik UI für ASP.NET AJAX.
 jas502n/burpsuite_pro_v1.7.37
Umfassende Plattform für Sicherheitstests von Webanwendungen mit fortschrittlicher Scan-Engine, Intercepting-Proxy und automatisierter…
 iss4cf0ng/nebulapulsar
NebulaPulsar ist ein Proof-of-Concept-In-Memory-Implant-Framework für Java (JSP) und ASP.NET (ASPX/ASHX/ASMX) Webshells, ursprünglich entwickelt als…
 crixpwn/cve-2026-8389
Technische Analyse und Proof-of-Concept-Exploit für CVE-2026-8389, eine SpiderMonkey BaselineJIT-Typverwechslungs-Schwachstelle in Firefox,…
 tobiasguta/next.js-rsc-rce-scanner-burp-suite-extension
Burp-Suite-Erweiterung zur Erkennung der Next.js-/React-Server-Components-(RSC)-Schwachstelle für Remote-Codeausführung (CVE-2025-55182 &…
 p33d/cve-2024-23113
Python-Skript zur Erkennung von CVE-2024-23113, einer Format-String-Sicherheitslücke im FortiGate FGFM-Dienst über TCP/541, unter Verwendung einer…
 dacade/cve-2020-1938
Exploit für CVE-2020-1938 (Ghostcat), der das Auslesen von Dateien und die Remote-Befehlsausführung auf anfälligen Apache Tomcat-Servern über den…
 d3ext/cve-2015-4133
POC-Exploit für CVE-2015-4133
 jas502n/cve-2019-14439
Proof-of-concept-Exploit für die Jackson-databind-Schwachstelle zur Remote-Codeausführung (CVE-2019-14439), die auf unsichere Deserialisierung in…
 shinthink/cve-2026-8713
Pre-Auth-Pfad-Traversierung zu willkürlichem Dateilöschen in Avada (Fusion) Builder <= 3.15.3, die zu RCE führt (CVSS 9.1)
 tunahantekeoglu/cve-2025-31650
CVE-2025-31650 PoC
 joshuavanderpoll/cve-2025-66398
CVE-2025-66398 — Signal K Server ≤ 2.18.0 RCE PoC
 gagaltotal/cve-2026-60004-poc-gitea
CVE-2026-60004 — Gitea Pre-Auth-RCE durch diffpatch-Hook-Injection
 shinthink/cve-2026-63223
CVE-2026-63223 — CI4RCE: CodeIgniter 4 is_image/mime_in Datei-Upload-RCE. Magic-Bytes-Umgehung (getExtension vs getClientExtension). CVSS 9.8 |…
 imbas007/cve-2026-63223-poc
CVE-2026-63223 PoC — CodeIgniter 4 is_image/mime_in Datei-Upload RCE (CVSS 9.8). Nicht authentifizierte Remote-Codeausführung über eine…
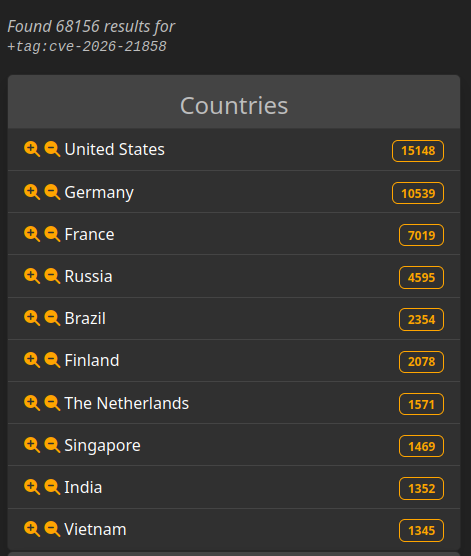 fomovet/cve-2026-21858
POC für CVE-2026-21858
 swzhouu/cve-2022-48311
HP Deskjet 2540 Serie Drucker Firmware-Version CEP1FN1418BR und Produktmodellnummer A9U23B HTTP-Konfigurationsseite Cross Site Scripting (XSS)…








