
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 alisamtechnology/atscan
Erweiterte Dork-Suche & Massen-Exploit-Scanner
 dolevf/graphw00f
GraphQL-Server-Engine-Fingerprinting-Tool, das wohlgeformte und fehlerhafte Abfragen sendet, um die Backend-Technologie zu identifizieren und…
 kgretzky/evilqr
Proof-of-Concept zur Demonstration dynamischer QR-Code-Austausch-Phishing-Angriffe in der Praxis.
 ynsmroztas/nextrce
React Shell & Next.js RSC-Exploit-Tool (CVE-2025-55182)
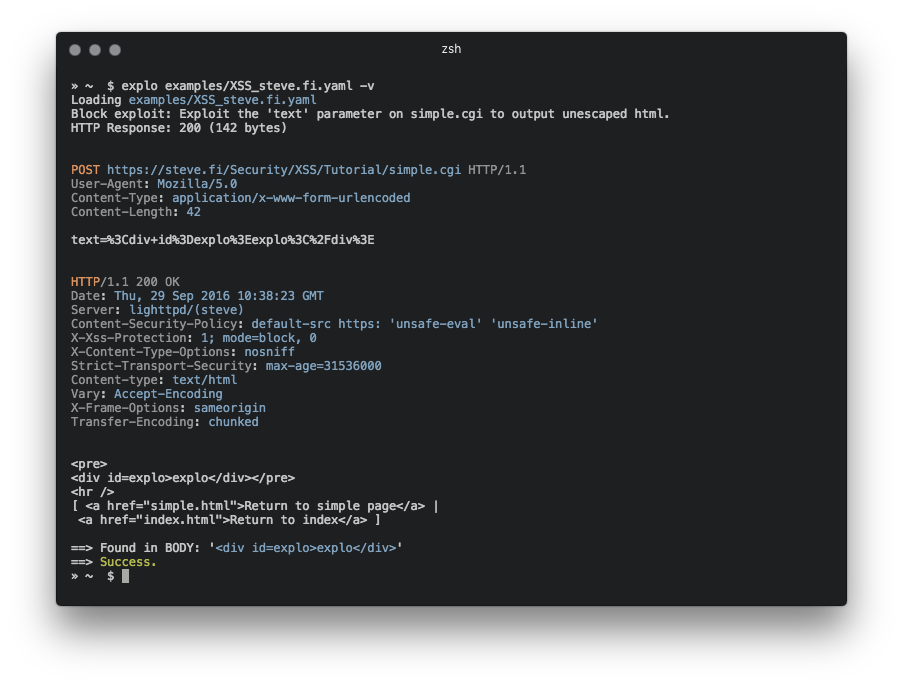 telekom-security/explo
Menschen- und maschinenlesbares Format für Web-Schwachstellentests
 fsecurelabs/n1qlmap
Das Tool exfiltriert Daten aus der Couchbase-Datenbank, indem es N1QL-Injection-Schwachstellen ausnutzt.
 go-appsec/toolbox
Kollaborative Anwendungssicherheitstests zwischen Menschen und Agenten über CLI und MCP
 spider12223/penscope
Passive Erkundung & Angriffsflächen-Mapper — null Anfragen gesendet
 noraj/vbsmin
VBScript-Minifier
 royaleybovich/cve-2026-3854-lab
Lokales, absichtlich verwundbares Labor mit einem geführten Workshop und CTF-Herausforderungen zum Üben von Git-Push-Option-RCE, unsicherer…
 iduzzel/cve-2023-24249-exploit
Exploit-Skript für CVE-2023-24249 - eine Schwachstelle, die Remote-Code-Ausführung über Datei-Upload und Befehlsinjektion ermöglicht.
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - WordPress Pre-Auth RCE-Scanner
 dongpohezui/cve-2021-33045
Exploit für die Authentifizierungsumgehung von Dahua-Kameras (CVE-2021-33045) mit mitmproxy, um Login-Anfragen an /RPC2_Login abzufangen und zu…
 arch1m3d/cve-2024-28000
PoC für CVE-2024 Litespeed Cache Privilege Escalation
 ishwardeepp/cve-2025-1094-poc-postgre-sqli
Proof-of-Concept-Emulation und Analyse von CVE-2025-1094, einer kritischen SQL-Injection-Sicherheitslücke in PostgreSQL. Enthält Docker-basiertes…
 vulnmachines/haproxy_cve-2021-40346
HAProxy CVE-2021-40346
 strikoder-premium/sendmail-clamav-exploit-cve-2007-4560
Python RCE-Exploit für Sendmail mit ClamAV-Milter <0.91.2 (CVE-2007-4560). Remote Root-Befehlseinschleusung über SMTP RCPT TO-Header.
 tc4dy/cve-2026-57821-poc-exploit
🔐 CVE-2026-57821 - Apache Fineract SQL-Injection-Toolkit 📚 Zwei Python-Skripte für autorisierte Sicherheitstests: verifier.py (sichere Erkennung,…








