
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 lstudlo/nextjs-cve-demo
Demonstriert die Middleware-Autorisierungs-Bypass-Schwachstelle in Next.js (CVE-2025-29927), die es unbefugten Benutzern ermöglicht, auf geschützte…
 h3x0v3rl0rd/cve-2015-6668
Exploit für CVE-2015-6668: Offenlegung von Lebenslauf-Dateinamen durch eine Schwachstelle im Job-Manager WordPress Plugin. Demonstriert…
 george1-adel/cve-2026-41940_exploit
Python-Exploit für CVE-2026-41940, eine kritische CRLF-Injection in cPanel/WHM cpsrvd, die Authentifizierung und 2FA umgeht und über eine 4-stufige…
 rvzsec/joombrute
Modernes Joomla Auth-Angriffs-Toolkit J3 / J4 / J5 - CVE-2023-23752 · CVE-2023-23755 · CVE-2025-25227
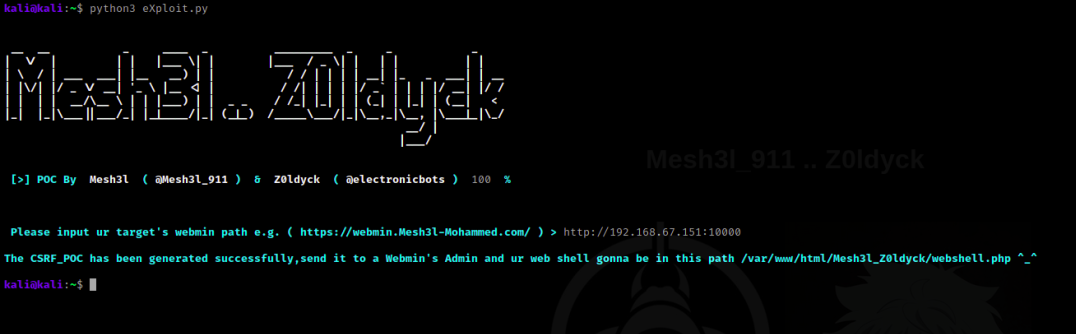 mesh3l911/cve-2021-32162
Ausnutzen eines Cross-Site-Request-Forgery-Angriffs (CSRF), um durch die File-Manager-Funktion von Webmin eine Command Injection zu erreichen.
 offseckit/cve-2026-24207
CVE-2026-24207 — NVIDIA Triton SageMaker Auth-Bypass zu unauth RCE. Erkennungsskript, Bypass-Demo, RCE-Chain-PoC und IDS-Regeln.
 joshuavanderpoll/cve-2022-30190
Python-Skript, das Microsoft-Office-Dokumente generiert, die CVE-2022-30190 für Remote-Codeausführung über HTML-Payloads ausnutzen, mit Unterstützung…
 biitts/cve-2026-54917-seaweedfs-cross-bucket-traversal
PoC + Analyse für CVE-2026-54917 — SeaweedFS S3-Gateway Cross-Bucket-Pfad-Traversal (CVSS 10.0, <4.30). Beliebige Buckets über .. im Objekt-Key…
 george0papasotiriou/cve-2026-11103-graphql-batching-alias-rate-limit-bypass
Proof-of-concept-Exploit für CVE-2026-11103, der die Umgehung des GraphQL-Ratenlimits durch Batching und Feld-Aliase demonstriert; enthält einen…
 ianxtianxt/phpweb-getshell-py
Phpweb<=2.0.35
 het-kalariya/cve-2026-20253
In sich geschlossenes Sicherheitsschulungslabor, das CVE-2026-20253 (Splunk Enterprise unauthenticated RCE) nachbildet. Bietet eine Docker-basierte…
 ycseo-git/cve-2025-55182
auch bekannt als React2Shell
 mmoobbeeiidat-design/hack-the-box-enigma-findings-report
HTB_Enigma Sicherheitsbewertung – Vollständiger Pentest abgeschlossen, Verkettung von NFS-Offenlegung, IMAPS-Passwortwiederverwendung und OS-Befehls…
 jithinodattu/cve-2007-4559-lab
Eigenständiges Docker-Labor, das CVE-2007-4559 (TarSlip) Directory-Traversal über das Python-tarfile-Modul demonstriert. Enthält anfällige und…
 ersinerenler/cve-2023-46014-code-projects-blood-bank-1.0-sql-injection-vulnerability
Proof-of-Concept-Exploit für eine SQL-Injection-Schwachstelle in Code-Projects Blood Bank V1.0, die die Parameter `hemail` und `hpassword` in…
 amikanev/cve-2025-55182-lab
# Hands-on-Laborumgebung zur Reproduktion und Analyse von CVE-2025-55182, die eine kontrollierte Umgebung für Sicherheitstests und…
 ad3210/cve-2024-2887-report
POC bald verfügbar
 youshengliu/cve-2022-23773-reproduce
Reproduziert CVE-2022-23773 mit einer Demo-Umgebung und einem Skript zur Ausführung des Exploits, sodass Sicherheitsforscher die Schwachstelle…








