
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 qiaojojo/cve-2025-49132_poc
Pterodactyl-Panel CVE-2025-49132 Massenerkennung ☝️🤓
 why-success/fastjson-rce-lab
Fastjson 1.2.83 RCE 靶场环境 (CVE-2026-16723)
 devang-solanki/cve-2018-6574
Exploit für Remote-Befehlsausführung im Golang-Befehl go get.
 ctlyz123/cve-2020-17496
Proof-of-Concept-Exploit für vBulletin Pre-Auth Remote Code Execution Sicherheitslücken (CVE-2020-17496, CVE-2019-16759) über…
 redteamexp/cve-2021-22005_poc
CVE-2021-22005_PoC
 circuitsoul/poc-cve-2016-10555
Ändere den Algorithmus RS256(asymmetrisch) zu HS256(symmetrisch) - POC (CVE-2016-10555)
 ch4120n/cve-2026-58138
CVE-2026-58138 — Conductor (3.21.21..<3.30.2) nicht authentifizierte RCE über INLINE GraalVM-Evaluator (HostAccess.ALL). Labor + PoC, Ende-zu-Ende…
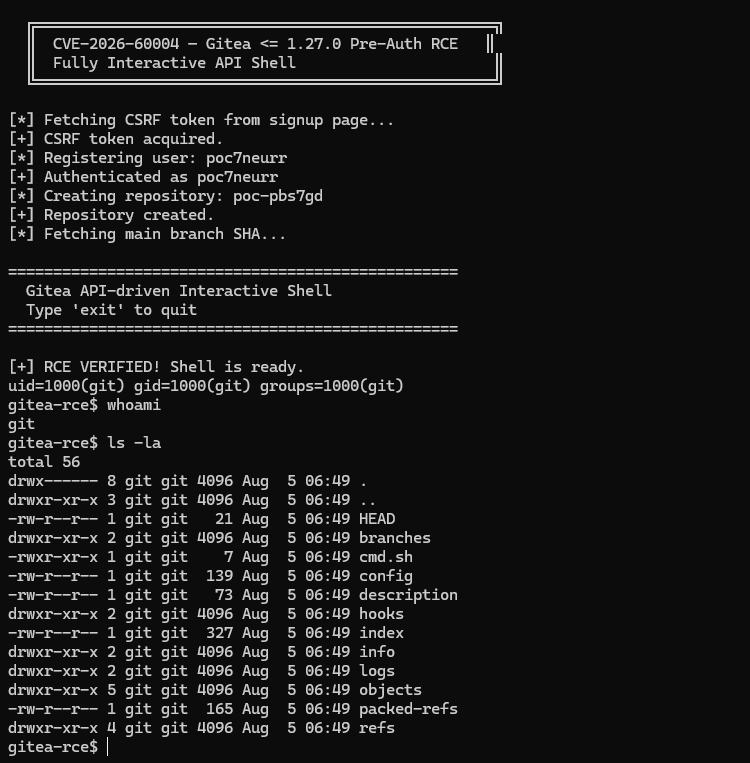 sachinart/cve-2026-60004-gitea-0day
CVE-2026-60004 — Gitea <= 1.27.0 Pre-Auth RCE
 sam00/poc-cve-2026-32621-apollo-federation-xss-vulnerability
PoC-Exploit für CVE-2026-32621, der die Apollo-Federation-deepMerge-Prototype-Pollution über manipulierte GraphQL-Aliasse demonstriert, mit Tests für…
 ghostpels/cve-2026-13001
Exploit für CVE-2026-13001: Nicht authentifizierte RCE in Podlove Podcast Publisher durch Erweiterungsverwechslung. Enthält Massen-Scanning,…
 x1ongsec/cve-2025-24813
tomcat CVE-2025-24813 Deserialisierungs-RCE-Umgebung
 sandi-go/ps-2018-002---cve-2018-14442
Proof-of-Concept-Exploit für CVE-2018-14442, eine Use-After-Free-Sicherheitslücke in Foxit Reader und PhantomPDF, die eine Remotecodeausführung über…
 mohit121312/cve-2025-55182_full_exploit
Dieses Repo enthält den vollständigen Exploit für CVE-2025-55182 mit RCE
 k1llmelira/react2shell-exploit
React2Shell: CVE-2025-55182 Exploit von tryhackme‼️
 gagaltotal/cve-2026-48908-sp-page-builder-joomla
CVE-2026-48908 - SP Page Builder Joomla Unauthenticated RCE
 buitanhung144/ssrf-cve-2023-22493
Analyse von CVE-2023-22493
 tghook/cve-2024-4295-poc
CVE-2024-4295 Email Subscribers by Icegram Express <= 5.7.20 - Nicht authentifizierte SQL Injection über Hash
 tsy244/cve-2024-32002-git-rce
Proof-of-Concept-Exploit für CVE-2024-32002, eine Schwachstelle zur Remote-Codeausführung in Git, die Exploitationstechniken für die…








