
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 boredhackerblog/plex2shell_pcap
Packet-Capture-Artefakte der plex2shell-Ausnutzung gegen Plex, einschließlich Lab- und In-the-Wild-Verkehr, zum Erstellen und Validieren von…
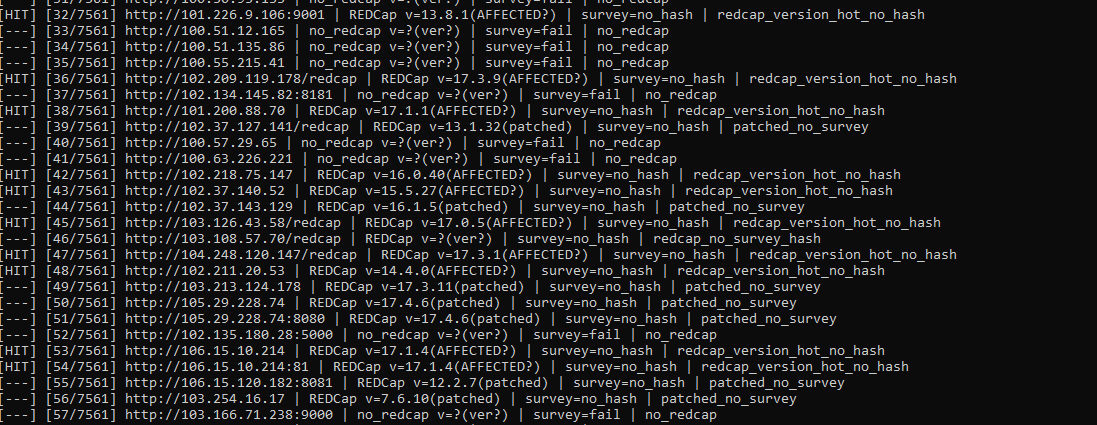 murrez/cve-2026-90817
Python-Checker und Exploit-Hook für CVE-2026-90817, eine kritische unauthentifizierte REDCap-RCE über Survey-__passthru-Routing, mit Massenscanning…
 arensballiu/cve-2026-33017-langflow-rce
Proof-of-Concept für CVE-2026-33017, das unauthentifizierte Remote-Code-Ausführung in anfälligen Langflow-Versionen durch bösartige…
 shirouuu/gitea-template-sync-path-traversal-privilege-escalation-cve-2026-38526-
PoC und Write-up für die HackTheBox-"Nexus"-Rechteausweitung: ein als root laufender Gitea-Template-Sync-Dienst, der über gefälschte Git-Objekte für…
 fortbridge/stylesmuggler
Python-PoC zur Reproduktion von CVE-2026-75650 StyleSmuggler, einer unauthentifizierten Magento-RCE über Report-Poisoning und…
 faceless0x7/cve-2026-89013
Python-Exploit für CVE-2026-89013, eine unauthentifizierte Dolibarr-Hashp-Autorisierungsumgehung, die beliebiges Dateilesen ermöglicht, mit den Modi…
 cyberalp0/smartermail-cve-2026-24423
Unauthentifizierte RCE-PoC für CVE-2026-24423 in SmarterTools SmarterMail (ConnectToHub). Nur für autorisierte Sicherheitstests, CTFs und Forschung.
 bannt08/research-cve-2026-21858
Technische Analyse und Proof-of-Concept für CVE-2026-21858, eine Authentifizierungsumgehung und RCE in n8n, die LFI, Session-Fälschung und…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
 rastating/wordpress-exploit-framework
Ein Ruby-Framework, das zur Unterstützung von Penetrationstests von WordPress-Systemen entwickelt wurde.
 taviso/rbndr
Einfacher DNS-Rebinding-Dienst
 threedr3am/tomcat-cluster-session-sync-exp
Bei Verwendung der integrierten Session-Synchronisationsfunktion von Tomcat führt eine unsichere Konfiguration (ohne EncryptInterceptor) zu einer…
 matank001/moxy
Moxy ist ein Open-Source-DAST-Tool für moderne Webanwendungssicherheitstests. Es bietet eine benutzerfreundliche Oberfläche mit agentischen…
 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - „wp2shell“: nicht authentifizierte RCE im WordPress-Kern
 stealthcopter/wordpress-hacking
Eine Sammlung nützlicher Ressourcen zum Hacken von WordPress und seinen Plugins und Themes.
 xkiian/vercel-botid
Vercel BotID-Solver „X-Is-Human“ zu 100 % in Golang
 stuub/cve-2024-28995
CVE-2024-28955 Exploitation PoC
 bishopfox/joro
Ein kollaboratives Web-Exploitation-Framework.








