
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 adityabhatt3010/cve-2025-8088-winrar-zero-day-path-traversal
Ein fesselnder Leitfaden zum Aufdecken, Patchen und Sichern von WinRAR CVE-2025-8088 mit einem praktischen Hacker-Twist.
 mrjhaxcore/cve-2025-34077
WordPress Pie Register ≤ 3.7.1.4 – Admin-Privilegienerweiterung (Nicht authentifiziert)
 knight0x07/cve-2023-43770-poc
PoC für die Sicherheitslücke Stored XSS (CVE-2023-43770)
 k-fire/cve-2019-19781-exploit
Exploit für CVE-2019-19781, der die Citrix ADC/NetScaler-Schwachstelle angreift. Bietet automatisierte Ausnutzung für Penetrationstests und…
 randomrobbiebf/cve-2024-9932
Wux Blog Editor <= 3.0.0 - Nicht authentifizierter beliebiger Datei-Upload
 1337skid/cve-2025-65271
PoC für CVE-2025-65271 | Von mir gefunden
 adhikara13/cve-2024-2389
Python-Skript, das CVE-2024-2389 in Progress Kemp Flowmon ausnutzt, um beliebige Befehle auszuführen und eine Reverse Shell über den Endpunkt…
 mananispiwpiw/cve-2025-59528-poc
CVE-2025-59528 Proof of Concept
 asterite3/cve-2020-13640
CVE-2020-13640 - SQL-Injection im WordPress-Plugin wpDiscuz <= 5.3.5
 0xnxt1me/cve-2025-29927
Proof-of-Concept-Exploit für CVE-2025-29927, der x-middleware-subrequest hinzufügt, um die Authentifizierungsprüfungen der Next.js-Middleware zu…
 g0d150ne/cve-2025-2945
Exploit für die Remote Code Execution (RCE)-Sicherheitslücke in pgAdmin4, die die Versionen 8.10 bis 9.1 betrifft.
 cerberusmrxi/cve-2025-55182-advanced-react-server-components-rce-exploit
Fortgeschrittener React Server Components RCE-Scanner für CVE-2025-55182. Funktionen: mehrstufiges Fingerprinting, Schwachstellenverifizierung,…
 maxsecurity/office-cve-2017-8570
Exploit für die Remote-Code-Ausführungs-Sicherheitslücke CVE-2017-8570 in Microsoft Office. Erstellt schädliche RTF-Dokumente für Penetrationstests…
 shadofren/cve-2018-6574
Proof-of-Concept-Exploit für CVE-2018-6574, eine Sicherheitslücke zur Remote-Code-Ausführung im net/http-Paket von Go.
 seoyoung-kang/cve-2024-53677
CVE-2024-53677 관련 컨설턴트용 툴 개발
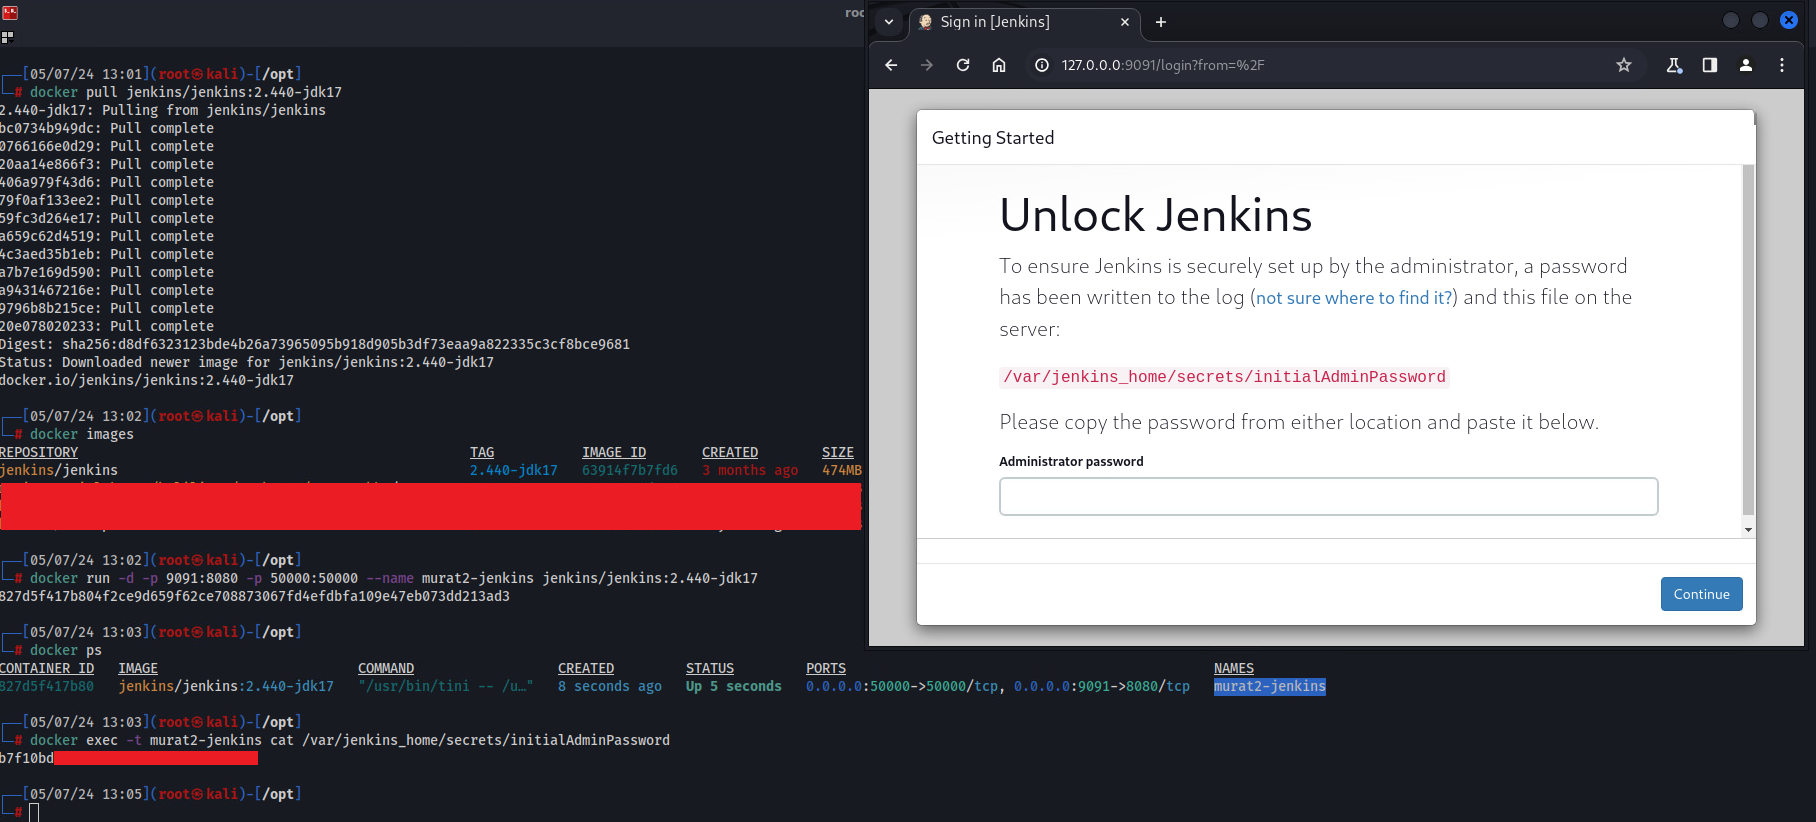 murataydemir/cve-2024-23897
[CVE-2024-23897] Jenkins CI Authentifiziertes Lesen beliebiger Dateien über die CLI führt zu Remote Code Execution (RCE)
 0xroi/cve-2025-55182
Exploitation-Skript für CVE-2025-55182, das die Ausnutzung der betroffenen Schwachstelle für autorisierte Penetrationstests und Sicherheitsforschung…
 edoardottt/openhands-disclosure
Mehrere Command-Injection-Schwachstellen in openhands <0.62.0 ermöglichen es einem Angreifer, beliebige Systembefehle auszuführen.








