
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 onsec-fr/http-asynchronous-reverse-shell
[POC] Asynchrone Reverse Shell über das HTTP-Protokoll.
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell Befehlsausführung
 chebuya/cve-2024-30851-jasmin-ransomware-path-traversal-poc
Jasmin-Ransomware-Webpanel Path-Traversal-PoC
 ianxtianxt/burpsuiefakeip
burp伪造ip爆破脚本
 ianxtianxt/automated-blind-xss-search-for-burp-suite
BurpSuite-Plugin zur Automatisierung von Blind-XSS-Blindsuchen. Es kann aktive und passive Prüfungen durchführen.
 randomrobbiebf/cve-2023-5412
Image horizontal reel scroll slideshow <= 13.2 - Authentifiziert (Subscriber+) SQL Injection über Shortcode
 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – vBulletin Pre-Auth RCE (CVSS 9.8). Schwachstelle 5.x/6.x (ungepatcht). Multi-Exploit über Endpoint Pool, AJAX, PHPFuck WAF-Bypass.…
 ludovicpatho/cve-2021-41773
Die erste Schwachstelle mit der CVE-Kennung CVE-2021-41773 ist ein Path-Traversal-Fehler, der im Apache HTTP Server 2.4.49 existiert.
 phtcloud-dev/cve-2024-36837
CVE-2024-36837 | CNVD-2024-30128 POC
 julio-cfa/cve-2024-33438
CubeCart <= 6.5.4 ist anfällig für einen beliebigen Dateiupload, der zu Remote Code Execution (RCE) führt.
 1xpwn/cve-2026-16723
Eine kritische Schwachstelle, die die Fastjson-Versionen 1.2.68 – 1.2.83 betrifft.
 cerberusmrxi/flowise-cve-2026-58057-exploit
Flowise Windows-RCE-Exploit für CVE-2026-58057. Umgeht die Validierung von Umgebungsvariablen über eine Schwachstelle bei der Groß-/Kleinschreibung.…
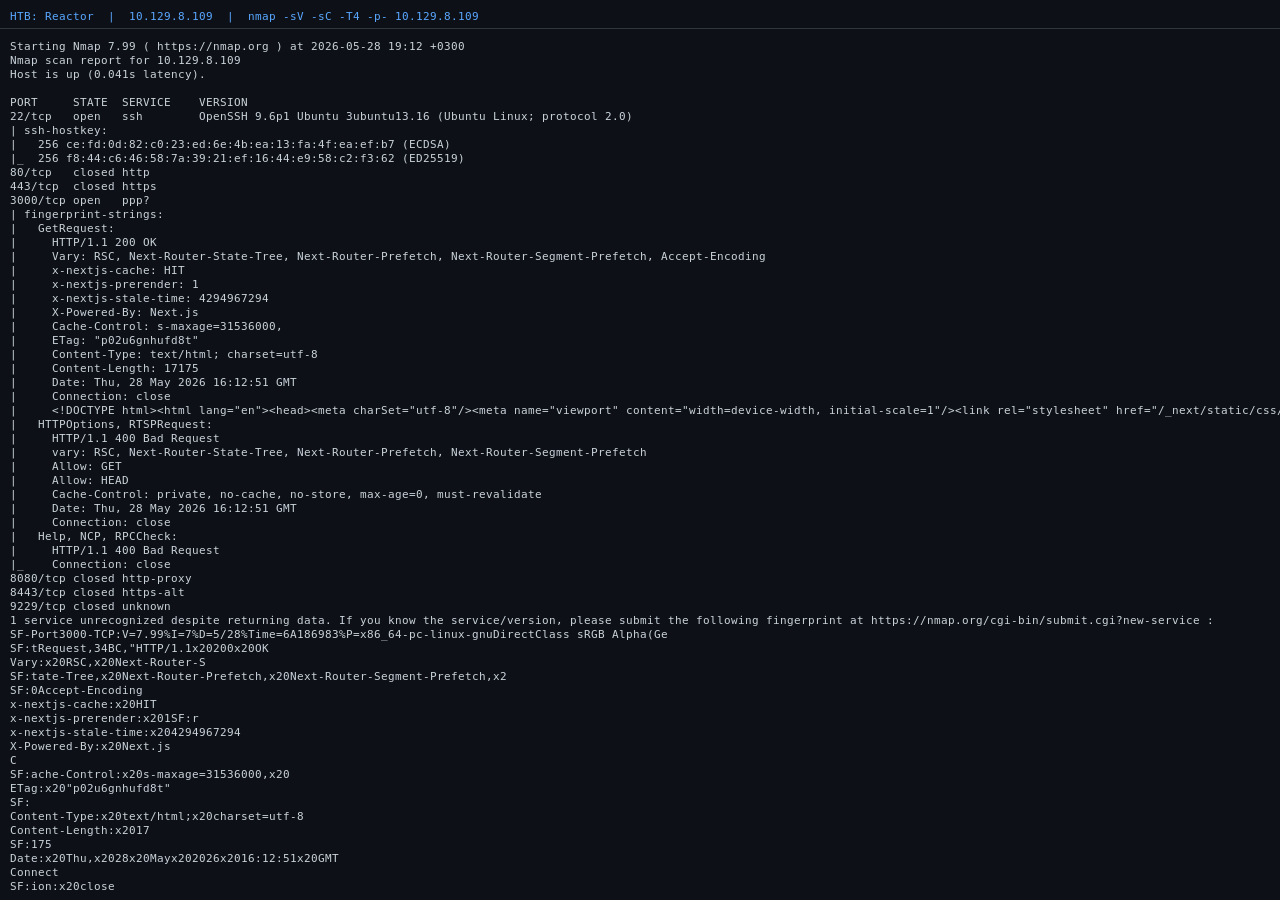 sonnycroco/htb-reactor-linux-machine-walkthrough
Kompletter Walkthrough der HTB-Maschine Reactor – CVE-2025-55182 ausnutzen, um eine Shell zu erlangen, dann Root über einen exponierten…
 spbavarva/cve-2025-46203
PoC für CVE-2025-46203
 bhanunamikaze/badhost-cve-2026-48710-exploit
Erkennungsscanner für CVE-2026-48710 - Host-Header-Authentifizierungsumgehung in Starlette/FastAPI
 frenzisred/cve-2025-5777
CitrixBleed2 powershell Version
 yosasasutsut/blackash-cve-2025-53770
Technische Analyse und Erkennungsleitfaden für CVE-2025-53770, eine kritische, nicht authentifizierte RCE-Sicherheitslücke in Microsoft SharePoint…
 rootdr-backup/exploit-cve-2022-36779
Authentifizierter Command-Injection-Exploit für CVE-2022-36779, der Remote-Codeausführung auf verwundbaren Webanwendungen ermöglicht.








