
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 tomnomnom/waybackurls
Holen Sie alle URLs ab, die die Wayback Machine für eine Domain kennt.
 d4vinci/clickjacking-tester
Ein Python-Skript, das prüfen soll, ob eine Website anfällig für Clickjacking ist, und einen PoC erstellt.
 xuechiyaobai/cve-2017-7092-poc
Dies ist der Exploit der Backup-Sicherheitslücke von Safari aus dem Pwn2Own 2017.
 ohnonoyesyes/cve-2023-25194
Proof-of-Concept-Exploit für CVE-2023-25194, eine JNDI-Injection-Schwachstelle in Apache Kafka Connect, die Remote-Codeausführung über manipulierte…
 stuxlabs/awe
adaptive Agenten für dynamische Web-Penetrationstests
 tunelko/cve-2022-22954-poc
VMware Workspace ONE Access and Identity Manager RCE via SSTI - Testskript für Shodan, Datei oder manuell.
 mcipekci/wp2shell
Pre-auth RCE PoC für WordPress Core – verknüpft CVE-2026-63030 (REST /batch/v1 route-confusion desync) mit CVE-2026-60137 (author__not_in SQLi) zu…
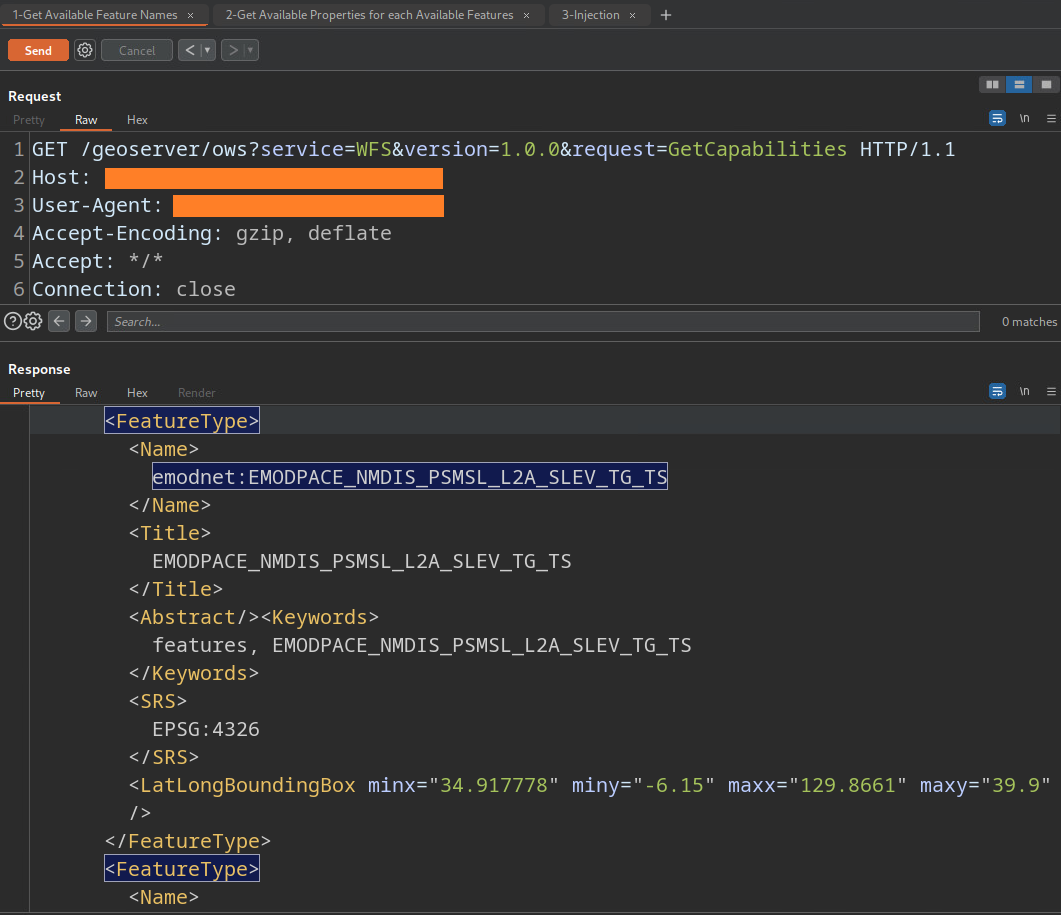 murataydemir/cve-2023-25157-and-cve-2023-25158
GeoServer & GeoTools SQL Injection (CVE-2023-25157 & CVE-2023-25158)
 dinosn/cve-2026-34197
CVE-2026-34197 activemq PoC
 artemy-ccrsky/cve-2024-39211
Schwachstelle zur Benutzeraufzählung in Kaiten (Workflow-Management-System)
 ianxtianxt/bypass_disablefunc_via_ld_preload
Lösung für den Fall, dass bei der PHP-Privilege-Escalation aufgrund systemseitig deaktivierter Funktionen keine Befehle ausgeführt werden können.
 xn2/glpwn
Automatisches Exploitationstool für die GLPI-Schwachstelle CVE-2020-15175
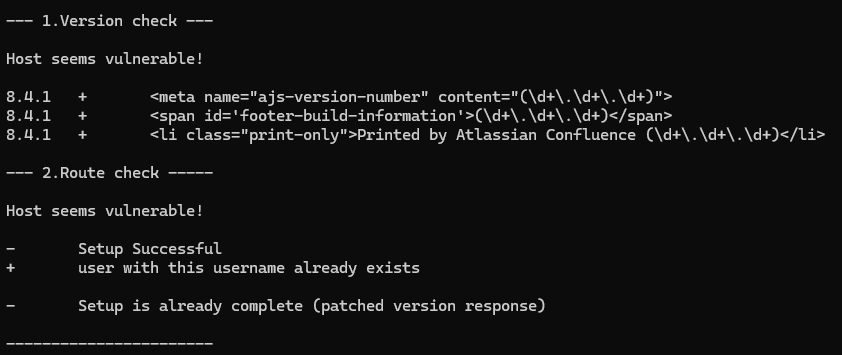 spareack/cve-2023-22515-nse
Tool zur Schwachstellenprüfung über die Nmap Scripting Engine
 aeroot/wp-gdpr-compliance-plugin-exploit
Exploit der Privilegieneskalations-Schwachstelle des WordPress-Plugins "WP GDPR Compliance" von "Van Ons"…
 0xkami/cve-2020-24616-poc
cve-2020-24616 poc
 dottak/cve-2025-22652
PoC zu CVE-2025-22652
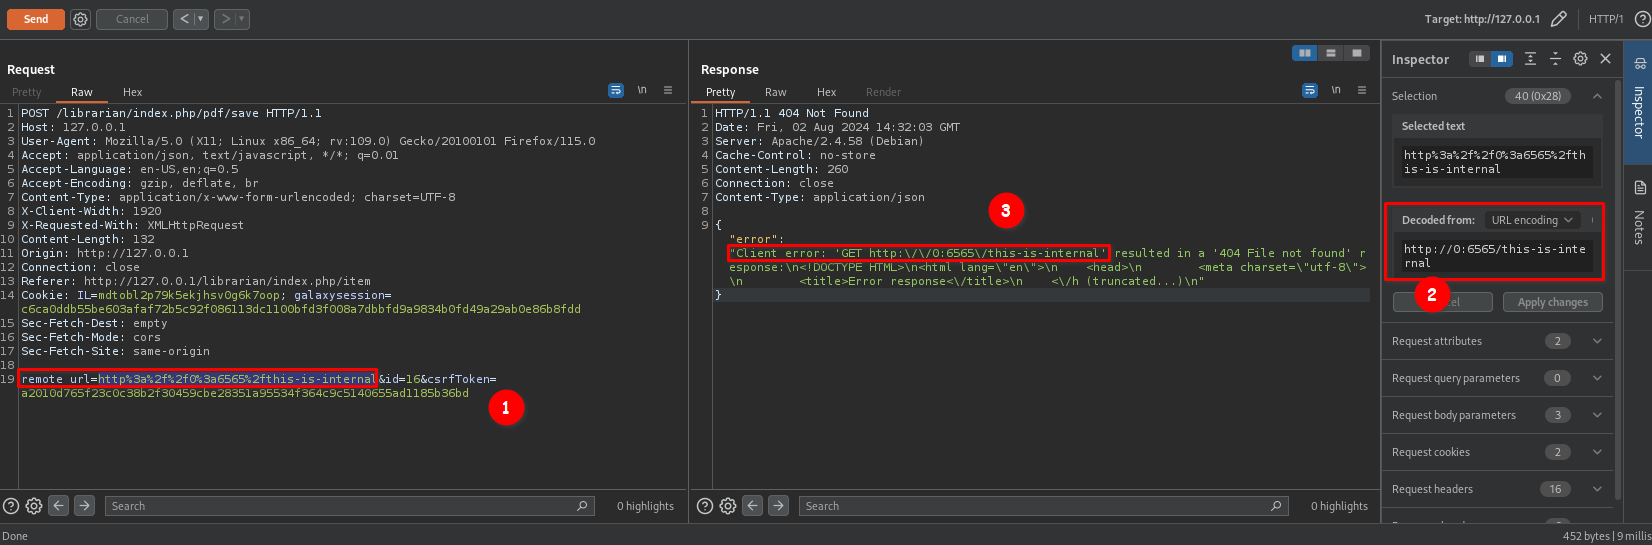 partywavesec/cve-2024-54819
CVE-2024-54819
 aaronm-sysdig/cve-2023-50164
Demonstriert die Erkennung von CVE-2023-50164 (Apache Struts RCE) mit einer einfachen Java-App, gedacht für Sicherheitstests und Bildungszwecke.








