
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 midox008/cve-2026-24061
GNU Inetutils telnetd Remote Authentication Bypass
 ambionics/phpggc
PHPGGC ist eine Bibliothek von PHP-unserialize()-Payloads zusammen mit einem Werkzeug zu deren Erzeugung, entweder über die Befehlszeile oder…
 tr0uble-maker/poc-bomber
Nutze eine große Anzahl hochbedrohlicher PoC/Exploits, um schnell Zugriff auf Zielsysteme zu erhalten – für Penetrationstests und schnelles…
 tuhinshubhra/shellstack
Ein PHP-basiertes Tool, das Ihnen hilft, alle Ihre mit Backdoor versehenen Websites effizient zu verwalten.
 lufeirider/ingressnightmare-poc
Ein-Klick-Proof-of-Concept-Exploit-Skript für die IngressNightmare-Sicherheitslücken (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514, CVE-2025-1974),…
 evergreencartoons/senselessviolence
CVE-2022-31814 Exploitation-Toolkit.
 theredp4nther/lfi-aiohttp-cve-2024-23334-poc
Bash-Skript zur Automatisierung von Local File Inclusion (LFI)-Angriffen auf aiohttp-Server Version 3.9.1.
 imjdl/cve-2012-4431
Apache-Tomcat-Quellcode-Repository für CVE-2012-4431, eine Schwachstelle im Java-Servlet-Container. Bietet den verwundbaren Codebestand für Analyse…
 anjai7/tryhack3m-bricks-heist
TryHackMe CTF Write-up — WordPress RCE via CVE-2024-25600, Crypto-Miner-Forensik und Identifizierung der LockBit-Ransomware-Gruppe
 pizz33/spring-cloud-function-spel
Reproduktionsumgebung und Proof-of-Concept für Spring Cloud Function SpEL-Injection, die zu Remote Code Execution führt, mit einem ausführbaren…
 menevarad007/cve-2026-37748
Proof-of-Concept-Exploit für CVE-2026-37748, eine Schwachstelle mit uneingeschränktem Datei-Upload im Visitor Management System 1.0, die über den…
 h1sok444/cve-2026-23744-poc
Proof-of-Concept-Exploit für CVE-2026-23744, das auf /api/mcp/connect abzielt, um über eine Reverse Shell Remote-Befehlsausführung auf Linux-Systemen…
 bobtheshoplifter/spring4shell-poc
Spring4Shell Proof of Concept/Und verwundbare Anwendung CVE-2022-22965
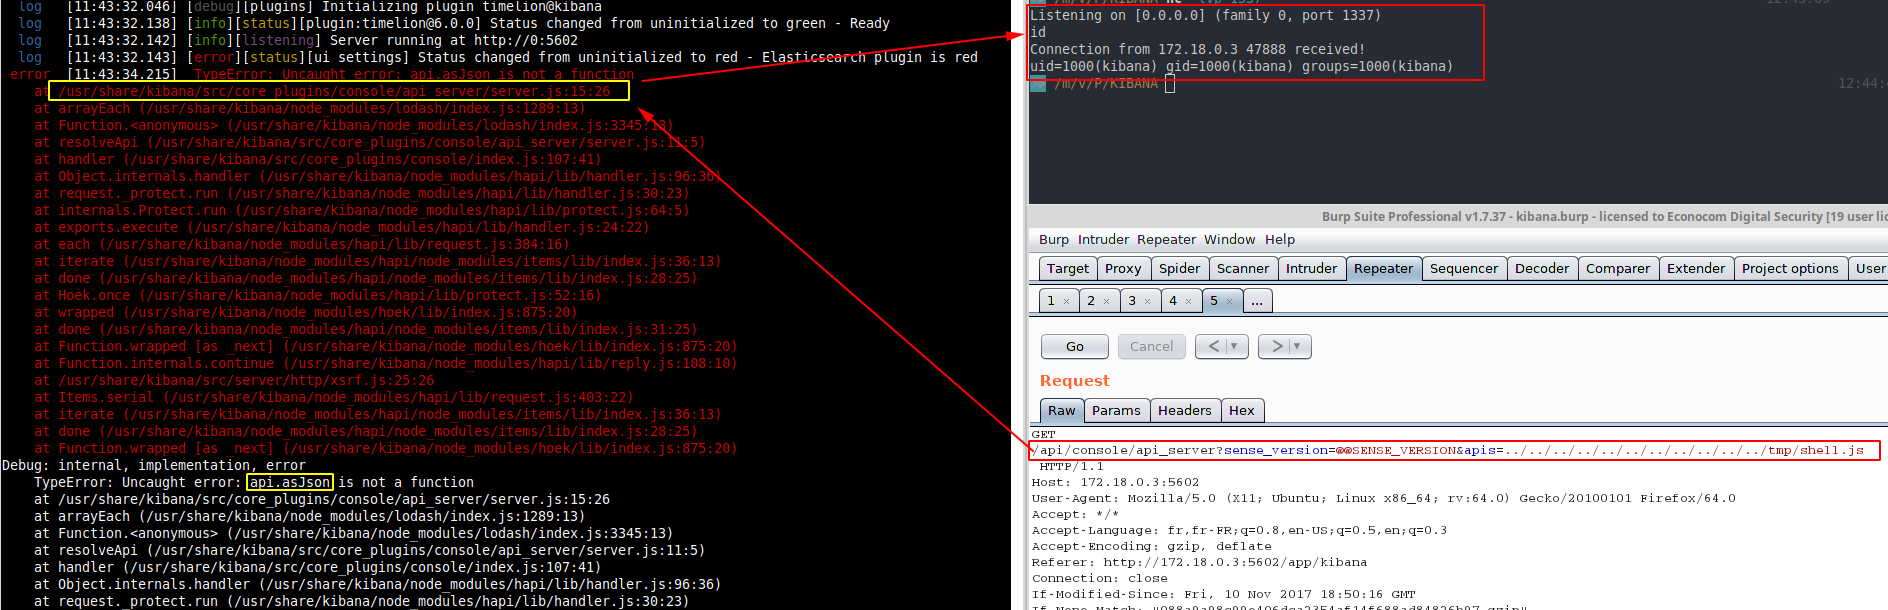 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13
 j4ck3lsyn-gen2/cve-2026-6307-longinus
CVE-2026-6307 PoC: Longinus - 2 Grenzen in einem Bug https://nebusec.ai/research/v8-cve-2026-6307-writeup/)
 sid6224/cve-2025-66516-poc
Ein POC für die CVE-2025-66516 Apache Tika Vulnerability nur zu Bildungszwecken
 joaovicdev/exploit-cve-2026-40901
Automatisierter Exploit für DataEase: 4-Schwachstellenkette (Auth-Bypass, JDBC-Blocklist-Bypass, SQL-Injection, Java-Deserialisierung) ermöglicht…
 xpltive/cve-2023-50564
Pluck-CMS v4.7.18 RCE-Exploit








