
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
 hawsec/ginger
Ein Sicherheitsbewertungstool für die Pentaho Business Analytics-Plattform von Hitachi Vantara.
 lfillaz/cve-2024-2997
Das Tool hilft dabei, Schwachstellen schnell zu identifizieren, indem es eine umfassende Liste potenzieller Pfade auf einer Website untersucht, was…
 fantaghost/fgscanner
FGscanner ist ein fortschrittlicher Open-Source-URL-Scanner.
 watchtowrlabs/watchtowr-vs-barracuda-rce-cve-2026-116606-cve-2026-111560
Python-Erkennungsartefakt-Generator, der das Barracuda Email Security Gateway auf eine Pre-Auth-Authentifizierungsumgehung prüft, die mit Command…
 mindpatch/vulfy
🐺 Vulfy – Schneller, auf Rust basierender Paketversions-Scanner
 0xyur1/cve-2026-41940
cPanel/WHM-Authentifizierungsumgehung (Zero-Day-Sicherheitslücke)
 zeop-cybersec/apache_normalize_path
Metasploit-Framework-Module (Scanner und Exploit) für die CVE-2021-41773 und CVE-2021-42013 (Path Traversal in Apache 2.4.49/2.4.50)
 fracturelabs/go-scan-spring
Schwachstellenscanner für Spring4Shell (CVE-2022-22965)
 aigptcode/ssh_exploiter_cve-2024-6387
CVE-2024-6387 mit automatischem IP-Scanner und automatischem Exploit
 projectdiscovery/tunnelx
TunnelX ist ein leichtgewichtiges Ingress-Tunnelwerkzeug zum Erstellen eines sicheren SOCKS5-Proxy-Servers für das Routing von Netzwerkverkehr.
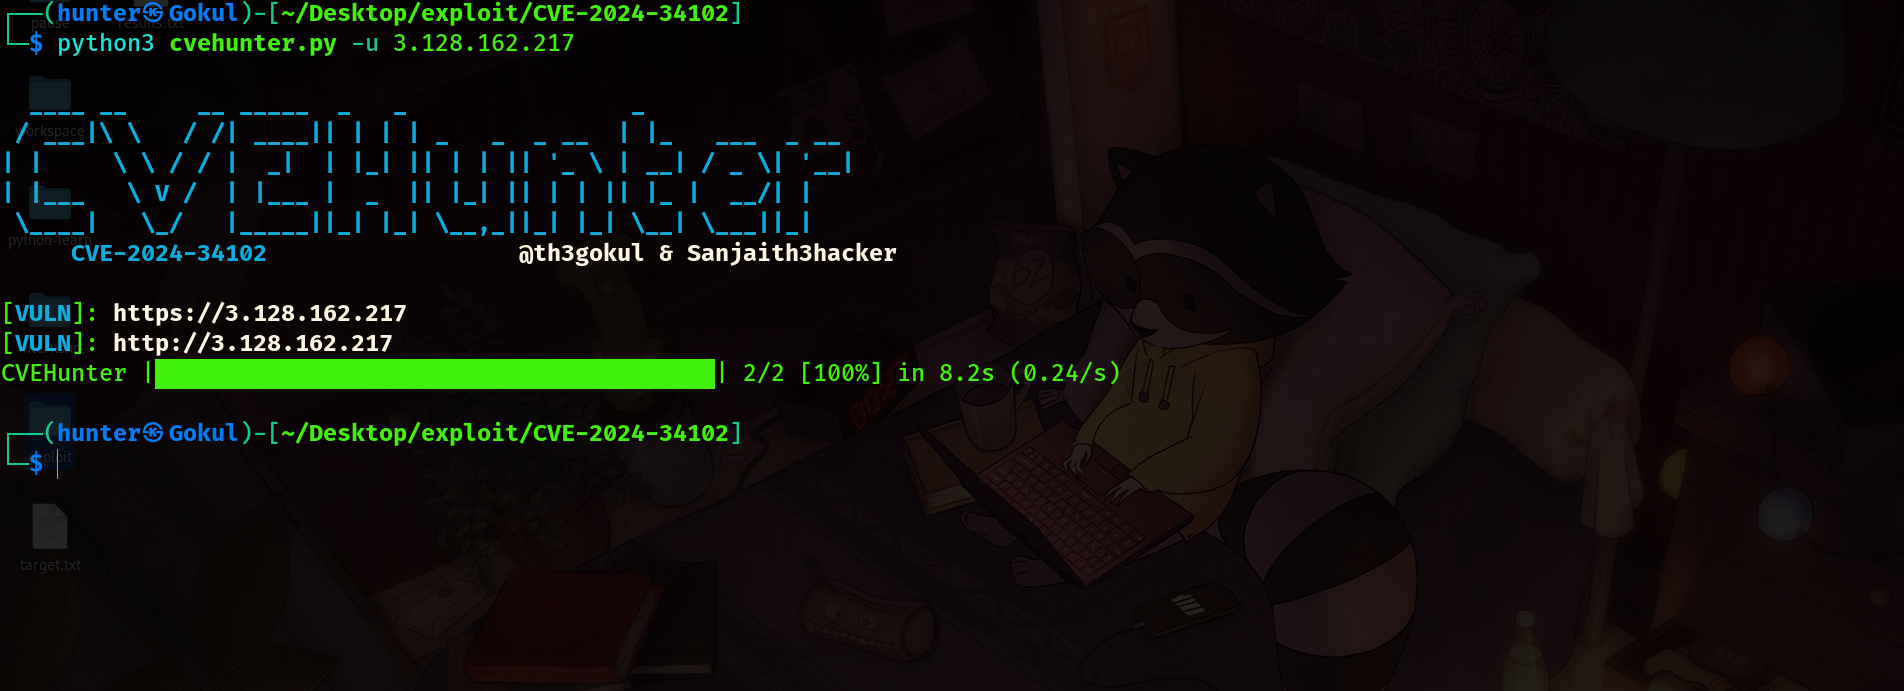 th3gokul/cve-2024-34102
CVE-2024-34102: Nicht authentifiziertes Magento-XXE
 redhuntlabs/confluentpwn
Atlassian Confluence unauthentifizierter ONGL-Injection Remote-Code-Ausführung-Scanner (CVE-2022-26134)
 nsflabs/cve-2020-5902
Python-Scanner zur Erkennung der CVE-2020-5902 RCE-Schwachstelle in F5 BIG-IP TMUI. Testet nicht authentifizierte Remote-Systeme auf beliebige…
 onapsis/onapsis_cve-2025-31324_scanner_tools
Python-basierter Scanner für CVE-2025-31324, der anfällige SAP NetWeaver Visual Composer-Instanzen identifiziert und Indikatoren für eine…
 0xajstrike/emsign-trust-scan
Offline-Scanner für die eMudhra/emSign-CA-Schlüsselkompromittierung vom Oktober 2026, findet betroffene Zertifikate in OS-Trust-Stores, CA-Bundles,…
 saira-h/whalescan
Schwachstellenscanner für Windows-Container
 rxerium/cisa-kev
Aggregiert CISA's Known Exploited Vulnerabilities und gleicht sie mit VulnCheck KEV und Nuclei-Scanvorlagen für die Abdeckungsanalyse ab.








