Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/saira-h/whalescan
SchwachstellenscannerContainer-SicherheitCloud-SicherheitFehlkonfiguration
GitHubsaira-h/whalescan

whalescan

Schwachstellenscanner für Windows-Container

Repository anzeigen
7341vor 6 JahrenNoch nicht geprüft
Teilen

Whalescan

Schwachstellenscanner für Windows-Container.

Erste Schritte

git clone https://github.com/saira-h/whalescan

pip install -r requirements.txt

python main.py

Übersicht

Whalescan führt mehrere Benchmark-Prüfungen durch und überprüft auch CVEs. Dieses Tool kann im Rahmen einer Windows-Container-Überprüfung an lokalen Kopien der Container und am Host selbst verwendet werden, um die Sicherheit zu erhöhen.

  • Container-Prüfungen

    • Prüft, ob Container unter dem Laufwerk C: gespeichert sind – dies könnte bei einem DoS-Angriff Probleme verursachen, da das Laufwerk C: voll wird und der Host nicht mehr reagiert.
    • Prüft, ob der Container als Prozess oder mit Hyper-V ausgeführt wird. Hyper-V-Isolation bietet eine verbesserte Sicherheit der Container.
    • Prüft, ob es ausstehende Updates in den Containern gibt und falls ja, wie man diese aktualisiert.
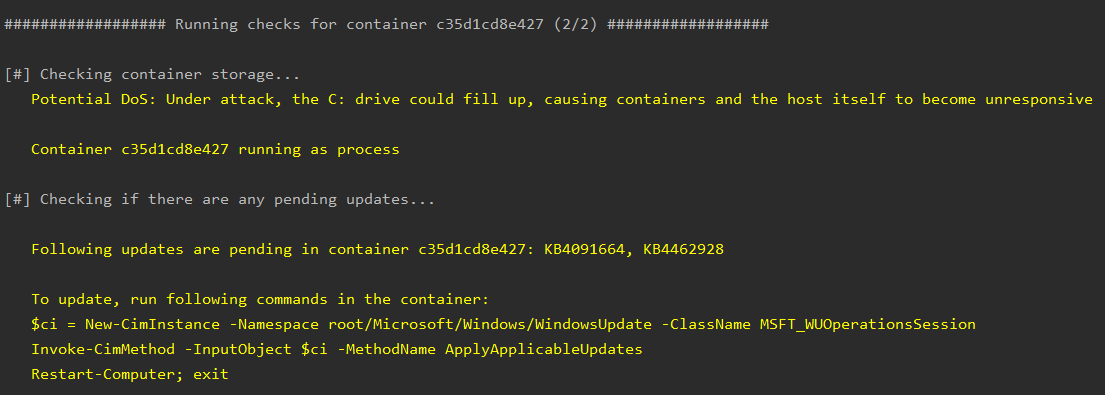
    Container-Prüfungen

  • Image-Prüfungen

    • Prüft auf unsichere Befehle im Dockerfile, z. B. docker ADD anstelle von docker COPY.
    • Prüft, ob eine Hash-Überprüfung für heruntergeladene Dateien durchgeführt wird.
    • Prüft, ob sich anfällige Pakete im Container befinden, und ruft relevante CVE-Informationen ab.
    • Prüft, ob die verwendete .NET-Version das Lebensende (End of Life) erreicht hat.
    • Prüft, ob die Docker Engine aktualisiert ist, und falls nicht, sammelt sie eine Liste von CVEs für die verwendete Version.
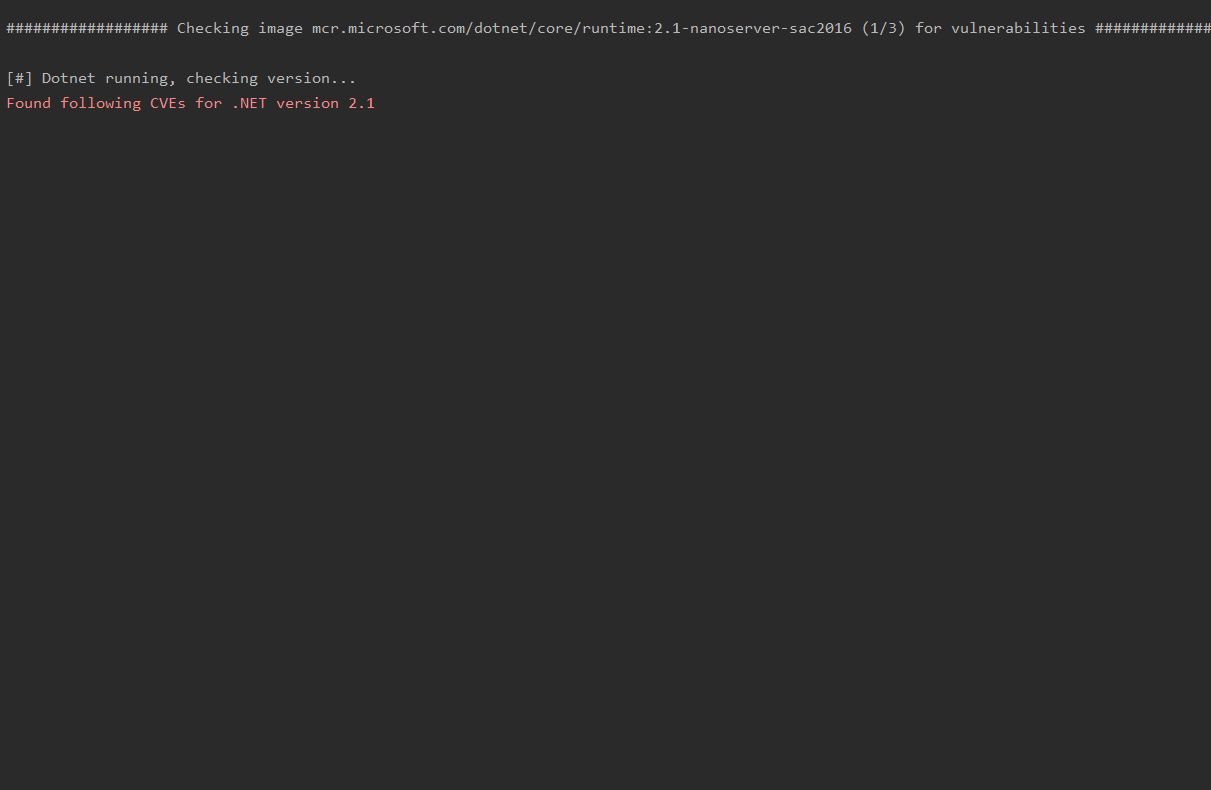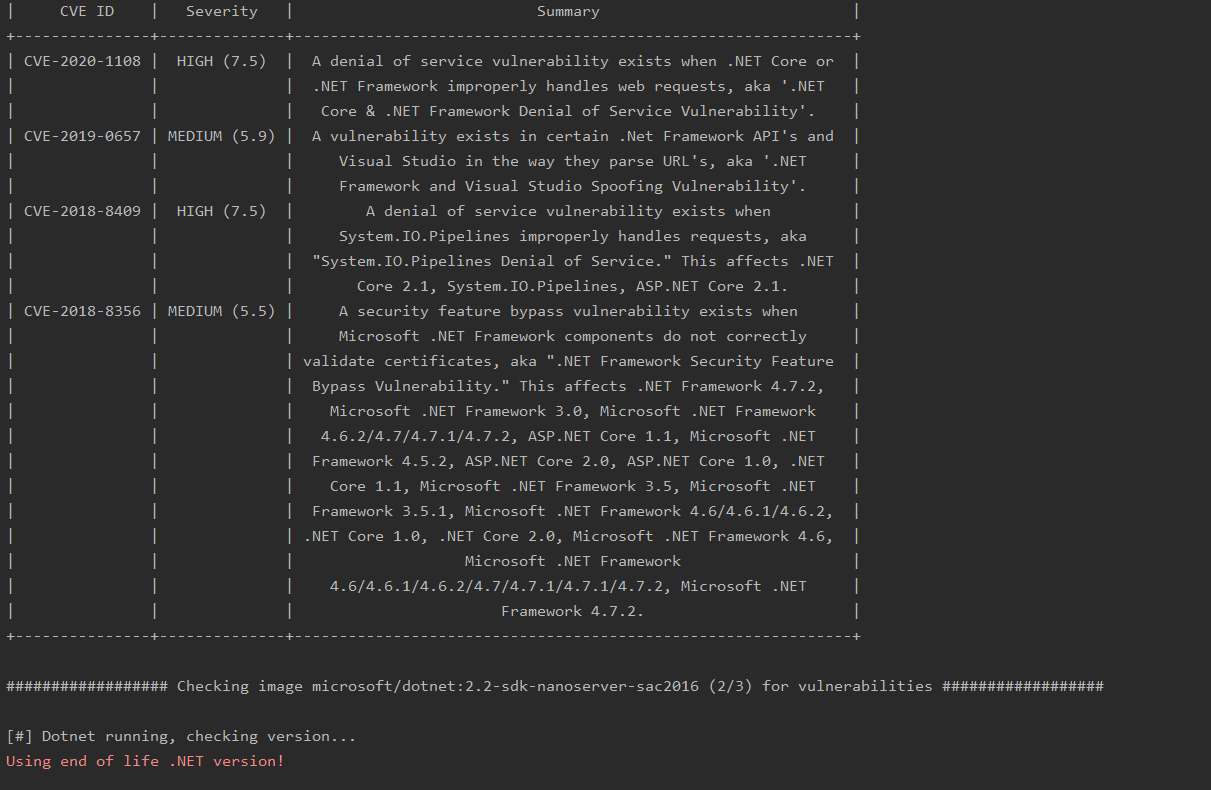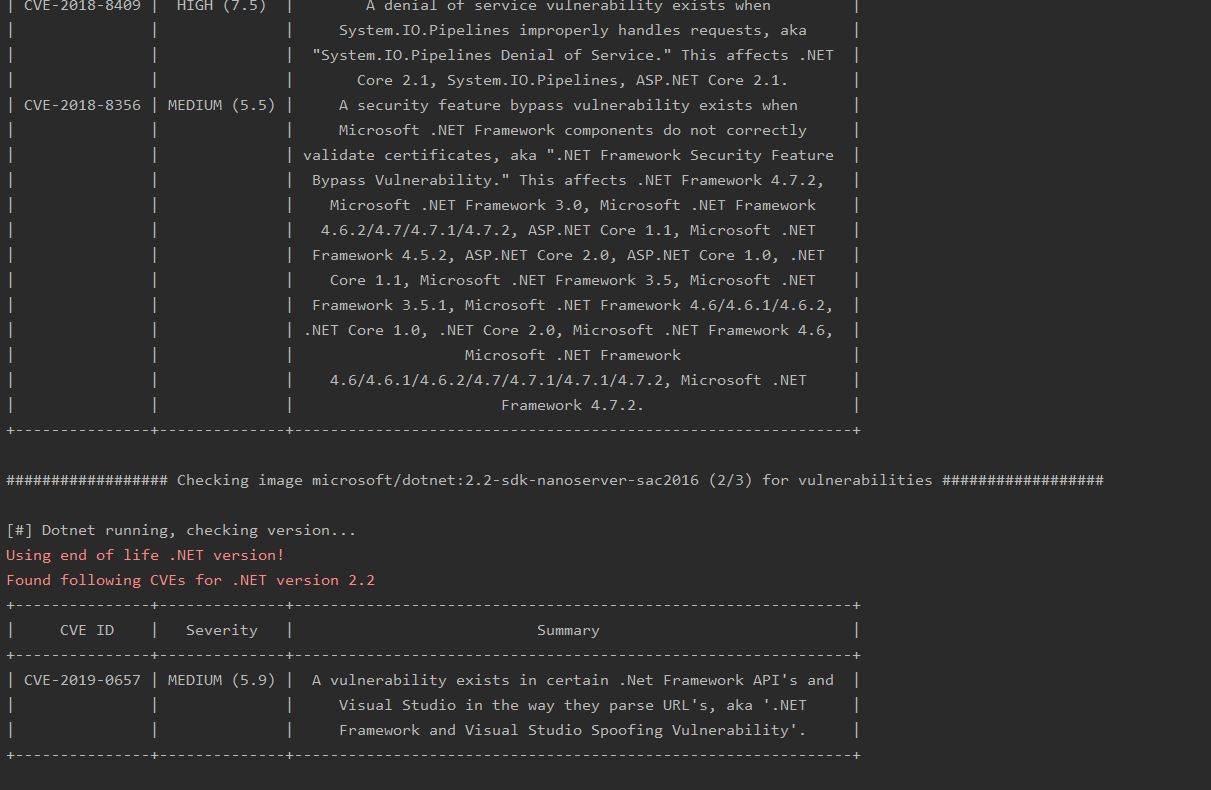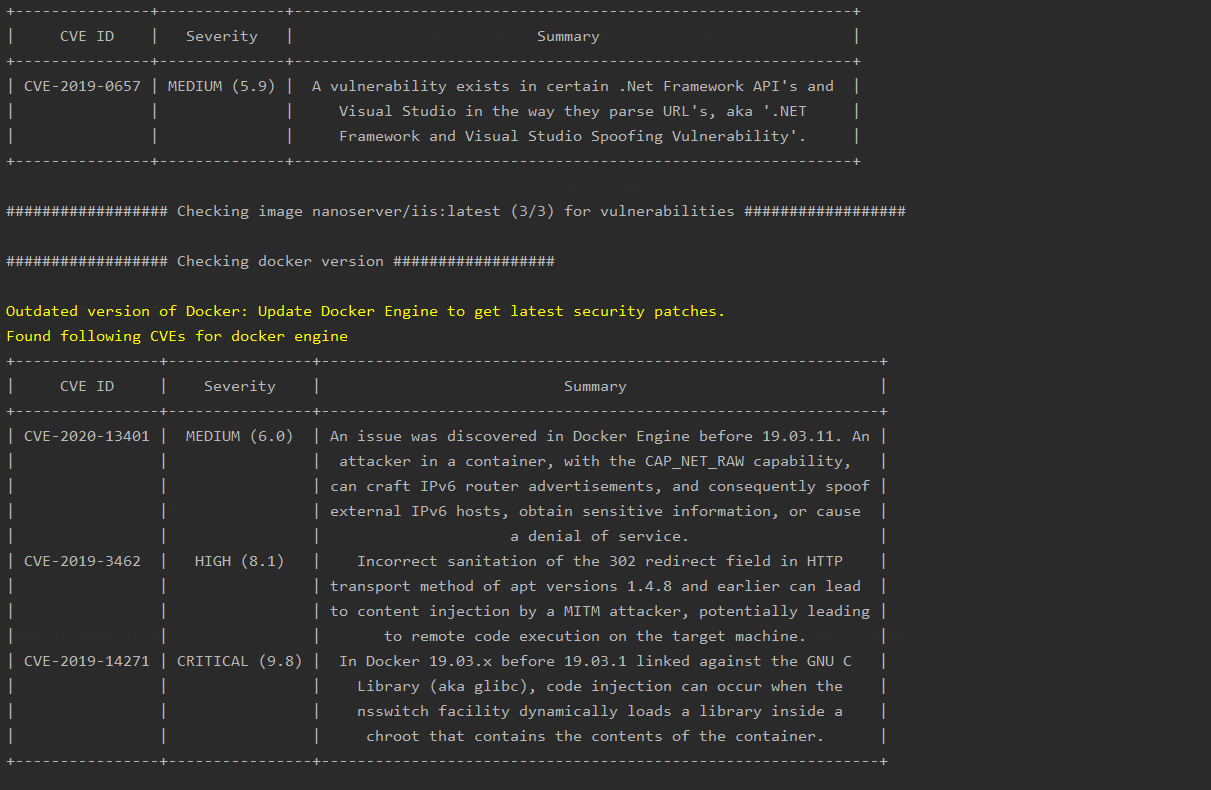
    CVE-Prüfungsdemo

  • Prüft Berechtigungen von Docker-Konfigurationsdateien

  • Prüft, ob zusätzliche Geräte auf Container gemappt wurden

Lizenz

Dieses Projekt ist unter der MIT-Lizenz lizenziert – siehe die Datei LICENSE.md für Details.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →








