
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 jolovicdev/hayduk
Grafische Angriffsverwaltungskonsole für Metasploit: die Abstammung von Armitage als einzelnes Go-Binary mit Browser-UI. Live-Netzwerktopologie,…
 zephrfish/cve-2025-53770-scanner
ToolShell Scanner - CVE-2025-53770 und Erkennungsinformationen
 joaozietolie/cve-2020-0796-checker
Skript, das prüft, ob das System anfällig für CVE-2020-0796 (SMB v3.1.1) ist
 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 LFI-zu-RCE-Toolkit mit einer weaponisierten Exploit-Kette (PEAR RCE, Webshell, Admin-Erstellung, Loot) sowie einer…
 0x646e78/c5scan
Nicht mehr gewartet - Schwachstellenscanner und Informationssammler für das Concrete5 CMS
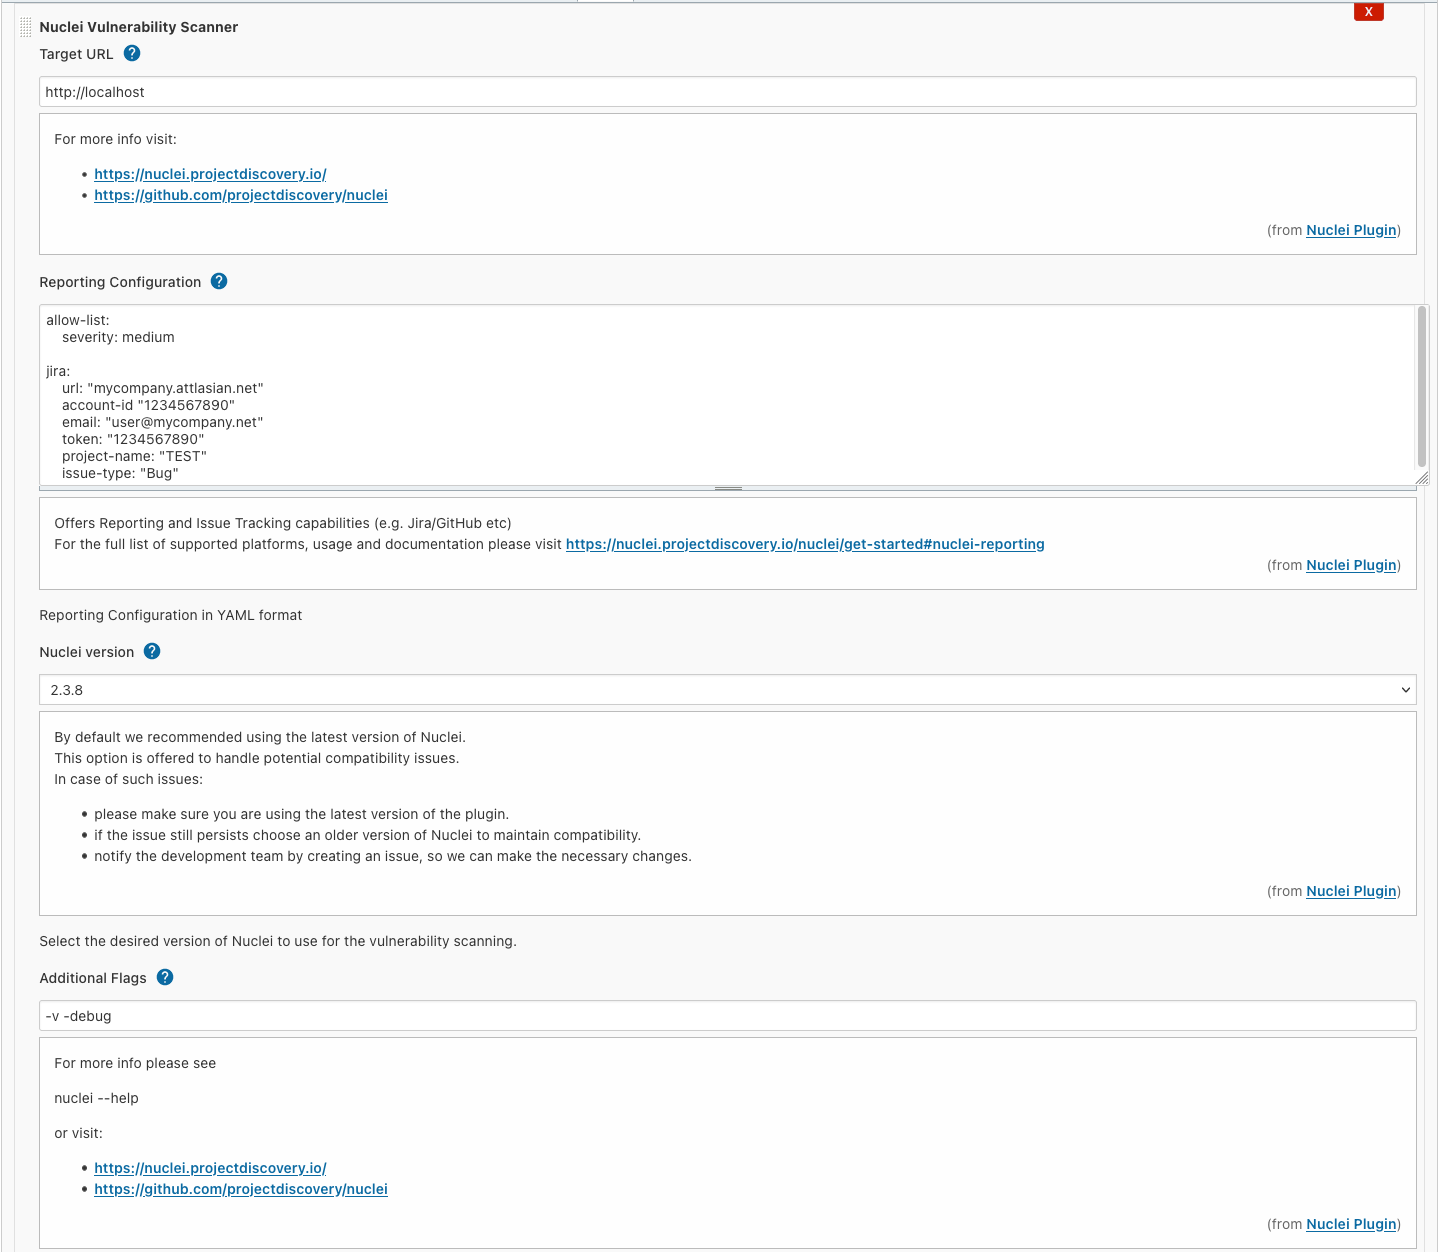 jenkinsci/nuclei-plugin
Nuclei ist ein schnelles Tool für konfigurierbares, zielgerichtetes Schwachstellen-Scannen basierend auf Vorlagen, das enorme Erweiterbarkeit und…
 aquasecurity/trivy-enforcer
[EXPERIMENTELL] Kubernetes Operator für Image-Absicherung
 disk0nn3ct/maltegoheartbleed
Maltego-Transform zur Erkennung der OpenSSL Heartbleed-Sicherheitslücke (CVE-2014-0160)
 badboycxcc/netgear-ssl-vpn-20211222-cve-2022-29383
SQL-Injection-Exploit für CVE-2022-29383 in NETGEAR ProSafe SSL VPN, der scgi-bin/platform.cgi mit sqlmap-Befehlen für die Firmware FVS336Gv2 und…
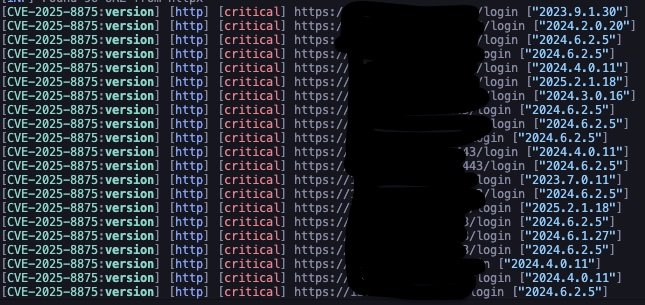 rxerium/cve-2025-8875-cve-2025-8876
Erkennung für CVE-2025-8875 & CVE-2025-8876
 gobysec/cve-2019-0708
BlueKeep (CVE-2019-0708) Schwachstellenprüfer, integriert in Gobys Netzwerk-Asset-Erkennungs- und Scan-Framework für schnelle Sicherheitsbewertung.
 r00tpgp/http-pulse_ssl_vpn.nse
Nmap NSE-Skript zur Erkennung der Pulse Secure SSL VPN Datei-Offenlegung CVE-2019-11510
 gagaltotal/cve-2026-44825-apache-solr-scanner
Apache Solr-Instanzen, die möglicherweise von CVE-2026-44825 betroffen sind, im Zusammenhang mit Velocity Template Remote Code Execution…
 voidsshadows/hikvision-city-hunter
Dieses Tool ist eine moderne Weiterentwicklung älterer PoCs wie jener für CVE-2017-7921 und ICSA-17-124-01, aktualisiert für 2025 mit…
 brokensound77/optionsbleed-poc-scanner
OptionsBleed (CVE-2017-9798) PoC / Scanner
 jhs/audit_couchdb
Sicherheitsprobleme in einem Apache CouchDB-Server erkennen
 bishopfox/snowpick
Finde sensible Daten, die aus ServiceNow-Instanzen leaken.








